






CertiK: Corea del Norte se ha convertido en un problema de 6.750 millones de dólares para la industria cripto

- CertiK estima que los hackers norcoreos han robado 6.750 millones de dólares en criptomonedas desde 2016.
- Los hackers están apuntando a menos proyectos, pero extrayendo mucho más por cada brecha, confiando en ingeniería social y compromisos de la cadena de suministro.
- El informe ha puesto en alerta a todos los proyectos cripto y exchanges, ya que la amenaza escala más rápido que las defensas de la industria.
El informe del 12 de mayo de CertiK ha puesto en alerta a todos los proyectos y exchanges cripto después de que la firma de seguridad blockchain señalara la escala del daño que los hackers de Corea del Norte han orquestado desde 2016. Los resultados están aquí, y el panorama es sombrío: se estima que 6.750 millones de dólares en criptomonedas han sido perdidos en 263 incidentes.
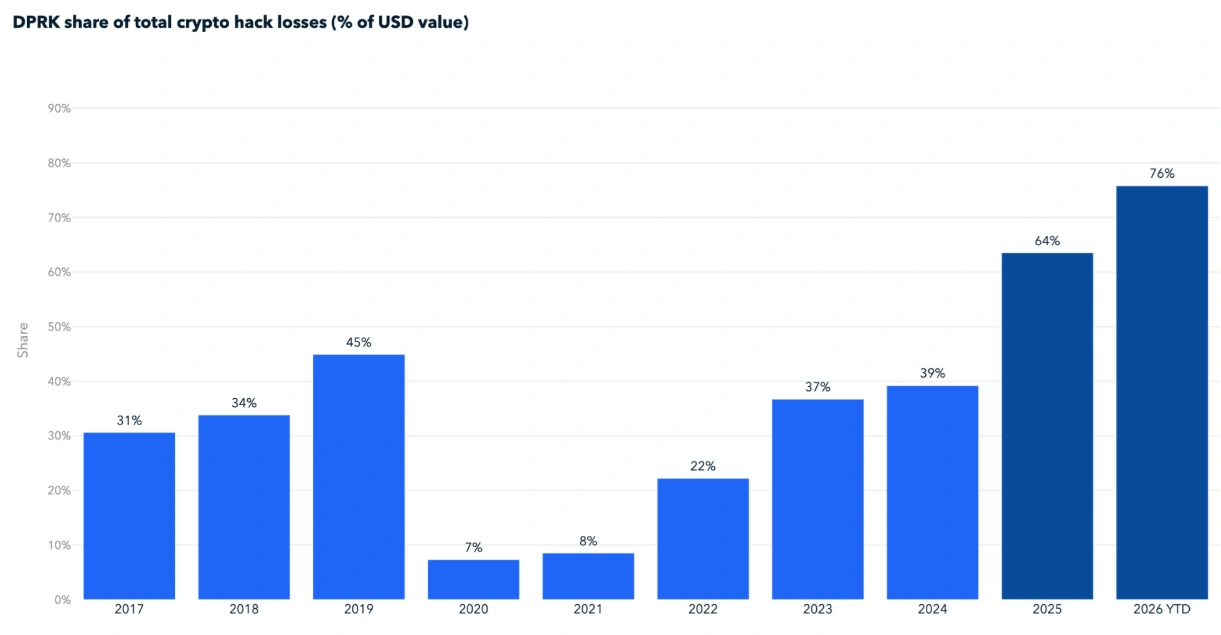
El informe de Certik se publicó apenas unos días después de que TRM Labs señalara a actores norcoreanos por aproximadamente el 76% del dinero perdido en hackeos de criptomonedas hasta abril de 2026. Al igual que en 2025, cuando atacaron a Bybit por 1.500 millones de dólares, los actores de la RPDC fueron nombrados en los hackeos de KelpDAO y Drift Protocol, dos de las mayores vulnerabilidades de 2026.
Lo más destacado es que ninguno de los informes de las firmas de inteligencia de seguridad implicaba que el adversario más persistente y costoso de las criptomonedas estuviera reduciendo su ritmo. Los hackers de Corea del Norte actúan con mayor precisión, causando pérdidas mucho mayores en menos incidentes.
Los hackers norcoreanos obtienen mayores pagos en menos ataques
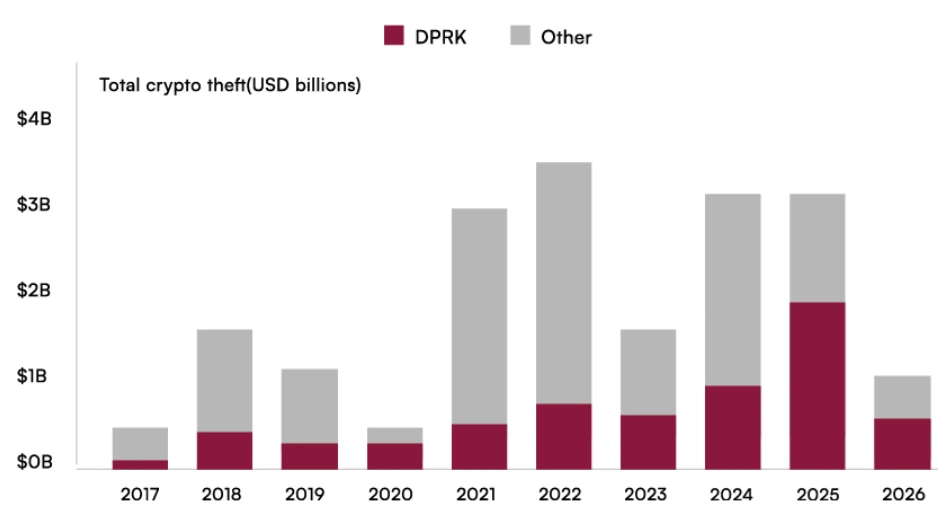
Según el informe de CertiK, los actores vinculados a Corea del Norte estuvieron detrás de solo el 12% de los incidentes totales de robo cripto y aproximadamente el 60% de todo el valor robado en 2025, lo que ascendió a 2.060 millones de dólares de un total de 3.400 millones de dólares en pérdidas.
2026 ha comenzado con la misma trayectoria, con grupos norcoreores responsables del 55% (620,9 millones de dólares) de las pérdidas que han sufrido los proyectos este año.
Si solo contamos la brecha de Drift Protocol de 285 millones de dólares el 1 de abril y la vulnerabilidad del puente de KelpDAO de 292 millones de dólares el 18 de abril, eso representa el 3% del número de incidentes y el 76% del botín robado en 2026, según TRM Labs.
Los actores norcoreanos están en todas partes
Tanto TRM Labs como Certik advirtieron que la gran mayoría de las vulnerabilidades vinculadas a Corea del Norte ni siquiera se deben a vulnerabilidades de software. En cambio, explotan a las personas en esquemas de ingeniería social tradicionales.
“La mayoría de las operaciones importantes de la RPDC comienzan con manipulación humana, incluidas ofertas de trabajo falsas, suplantación de identidad de fondos de capital de riesgo y repositorios maliciosos”, afirmó CertiK en su informe.
TRM Labs informó que los proxies norcoreos mantuvieron reuniones presenciales con empleados de Drift antes de la brecha. Entre el 23 y el 30 de marzo, el atacante aprovechó la función de nonce durable de Solana para que los firmantes multisig de Drift preautorizaran transacciones.
El 1 de abril, el protocolo fue drenado en 31 retiros que tomaron aproximadamente 12 minutos.
El hackeo de Bybit de 1.500 millones de dólares en febrero de 2025, el mayor robo único de criptomonedas registrado, demostró que “incluso las billeteras multisig de grado institucional pueden verse comprometidas al dirigirse a infraestructura de terceros de confianza en lugar de contratos inteligentes”, según CertiK. El FBI atribuyó ese ataque al grupo TraderTraitor de Corea del Norte.
ZachXBT rastreó 16,58 millones de dólares en pagos de nómina cripto directos a operativos de Corea del Norte que se hacían pasar por desarrolladores entre enero y julio de 2025, según el informe de Cryptopolitan.
El último informe de CertiK hizo eco de la preocupación, afirmando que “los operativos de la RPDC se han infiltrado en equipos de DeFi bajo identidades falsas, en algunos casos habilitando directamente el robo de fondos desde el interior”.
El incendio de KelpDAO siguió un plan diferente. Los atacantes, TraderTraitor, una operación afiliada al Grupo Lazarus, explotaron una falla de diseño de verificador único en un puente LayerZero. Después de que Arbitrum congelara aproximadamente 75 millones de dólares de los fondos robados, los hackers cambiaron a lavado a través de THORChain, convirtiendo Ether (ETH) robado en Bitcoin (BTC), según TRM Labs.
Desde entonces, LayerZero ha negado los hechos y emitido una disculpa pública, según informó Cryptopolitan.
Los hackers norcoreos siguen rutas de salida similares
CertiK informó que dentro de un mes del hackeo de Bybit, el 86,29% del ETH robado se convirtió en Bitcoin utilizando mezcladores, puentes entre cadenas, exchanges descentralizados y corredores de mercado extrabursátil.
TRM Labs señaló que THORChain procesó la mayoría de los ingresos tanto de la brecha de Bybit como del hackeo de KelpDAO, “convirtiendo cientos de millones de ETH robados en Bitcoin sin que ningún operador estuviera dispuesto a congelar o rechazar las transferencias”.
Las evaluaciones de inteligencia de EE. UU. han indicado que los fondos robados por las operaciones cibernéticas de Corea del Norte apoyan los programas nucleares y de misiles balísticos del país, según CertiK.
Corea del Norte ha negado su participación. Un portavoz del Ministerio de Relaciones Exteriores llamó a las acusaciones "calumnia absurda" difundida por los "órganos gubernamentales, órganos de medios reptiles y organizaciones creadoras de complot" de EE. UU., según el informe del 4 de mayo de Cryptopolitan sobre la réplica de Pyongyang.
Las mentes más inteligentes del mundo cripto ya leen nuestro boletín. ¿Quieres unirte? Únete a ellos.
Preguntas frecuentes
¿Cuánta criptomoneda ha robado Corea del Norte?
CertiK estima que actores vinculados a Corea del Norte han robado aproximadamente 6.750 millones de dólares en 263 incidentes entre 2016 y principios de 2026, con muchos ataques menores probablemente no reportados.
¿Qué métodos de ataque utilizan con mayor frecuencia los hackers norcoreanos?
La ingeniería social es el vector principal, según CertiK y TRM Labs, incluidas ofertas de trabajo falsas, suplantación de fondos de capital de riesgo, reuniones presenciales con objetivos e infiltración de equipos de desarrollo bajo identidades falsas.
¿Qué hackeos cripto en 2026 están vinculados a Corea del Norte?
TRM Labs atribuyó la brecha de Drift Protocol de 285 millones de dólares (1 de abril) y la explotación del puente KelpDAO de 292 millones de dólares (18 de abril) a dos grupos de hacking norcoreanos distintos, que juntos representan el 76% de toda la criptomoneda robada en 2026 hasta abril.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Hannah Collymore
Hannah es escritora y editora con casi una década de experiencia en la redacción de blogs y la cobertura de eventos en el ámbito de las criptomonedas. En Cryptopolitan, Hannah contribuye a la página de noticias, informando y analizando los últimos avances en DeFi, RWA, regulación de criptomonedas, inteligencia artificial y tecnologías de vanguardia. Se graduó de la Universidad de Arcadia con una licenciatura en Administración de Empresas.









