






CertiK: Nordkorea ist zu einem 6,75-Mrd.-US-Dollar-Problem für die Krypto-Branche geworden

- CertiK schätzt, dass nordkoreanische Hacker seit 2016 6,75 Milliarden US-Dollar an Krypto gestohlen haben.
- Die Hacker zielen auf weniger Projekte ab, erbeuten jedoch pro Sicherheitslücke deutlich mehr Geld und setzen dabei auf Social Engineering sowie die Kompromittierung der Lieferkette.
- Der Bericht hat jedes Krypto-Projekt und jede Börse in Alarmbereitschaft versetzt, da sich die Bedrohung schneller ausweitet als die Abwehrmaßnahmen der Branche.
Der Bericht von CertiK vom 12. Mai hat jedes Krypto-Projekt und jede Börse in Alarmbereitschaft versetzt, nachdem die Blockchain-Sicherheitsfirma die Dimension des Schadens aufzeigte, den nordkoreanische Hacker seit 2016 angerichtet haben. Die Ergebnisse liegen vor, und das Bild ist düster: Schätzungsweise 6,75 Milliarden US-Dollar an Kryptowährungen sind bei 263 Vorfällen verloren gegangen.
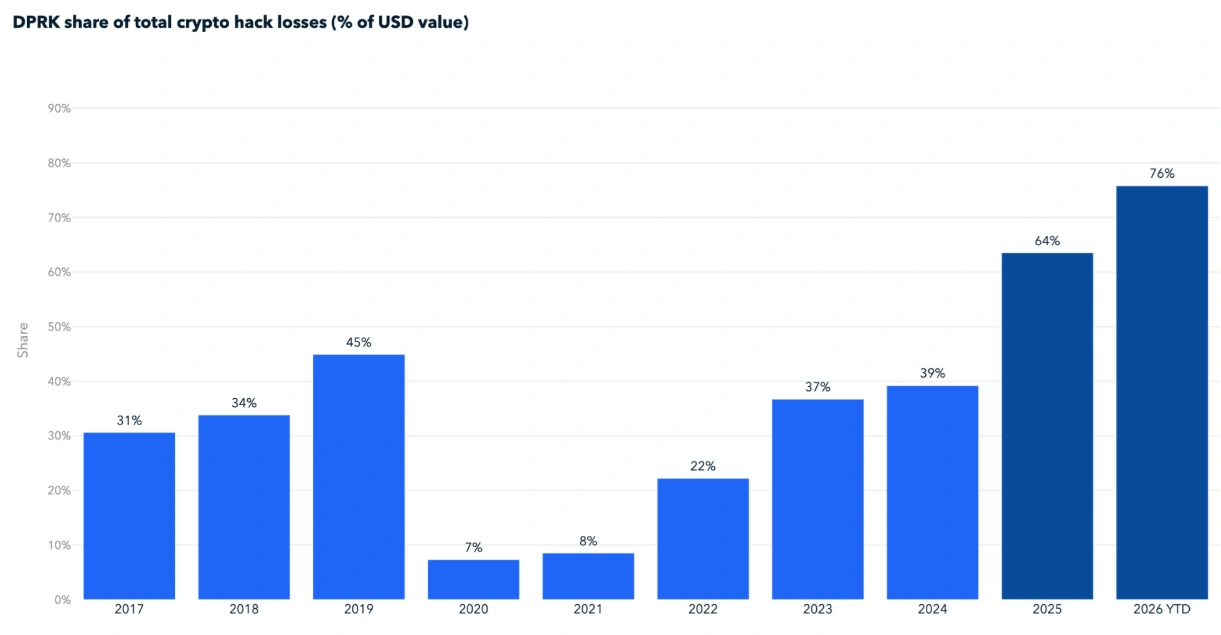
CertiKs Bericht landete nur wenige Tage, nachdem TRM Labs nordkoreanische Akteure für etwa 76 % des bis April 2026 durch Krypto-Hacks verlorenen Geldes verantwortlich machte. Genau wie im Jahr 2025, als sie Bybit für 1,5 Milliarden US-Dollar trafen, wurden DPRK-Akteure bei den Hacks von KelpDAO und Drift Protocol genannt, zwei der größten Exploits im Jahr 2026.
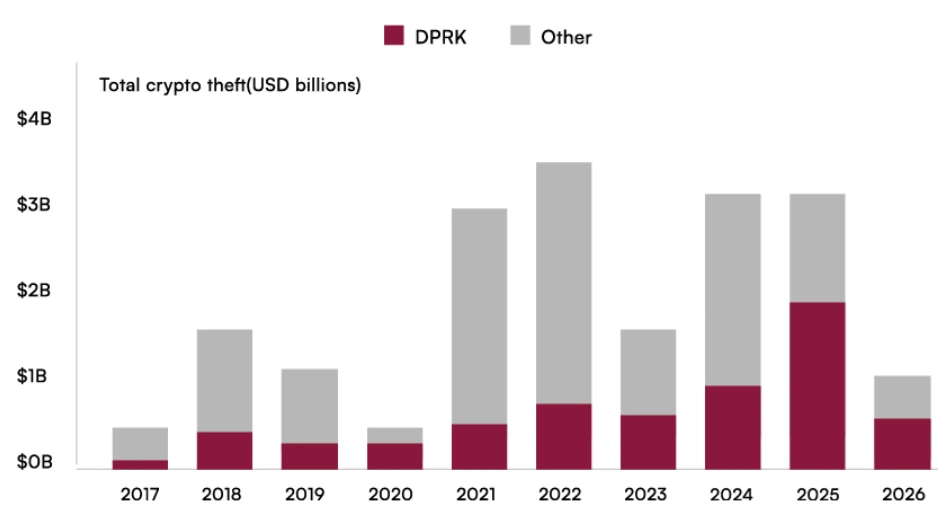
Am bemerkenswertesten ist, dass keiner der Berichte von den Sicherheitsnachrichtendiensten implizierte, dass Kryptos hartnäckigster und kostspieligster Gegner nicht langsamer wird. Nordkoreanische Hacker agieren mit größerer Präzision und verursachen weit mehr Verluste bei weniger Vorfällen.
Nordkoreanische Hacker kassieren höhere Auszahlungen bei weniger Angriffen
Laut CertiK-Bericht waren nordkoreanisch verbundene Akteure im Jahr 2025 für nur 12 % der gesamten Krypto-Diebstähle und etwa 60 % des gesamten gestohlenen Werts verantwortlich, was 2,06 Milliarden US-Dollar von insgesamt 3,4 Milliarden US-Dollar an Verlusten ausmachte.
Das Jahr 2026 begann mit derselben Tendenz, wobei nordkoreanische Gruppen für 55 % (620,9 Millionen US-Dollar) der Verluste verantwortlich waren, die Projekte in diesem Jahr erlitten haben.
Wenn man nur den $285 Millionen Drift Protocol-Breach am 1. April und den $292 Millionen KelpDAO-Brücken-Exploit am 18. April zählt, macht das 3 % der Vorfallzahl und 76 % der in 2026 gestohlenen Beute aus, laut TRM Labs.
Nordkoreanische Akteure sind überall
Sowohl TRM Labs als auch Certik warnten, dass die große Mehrheit der nordkoreanisch verbundenen Exploits nicht einmal auf Software-Schwachstellen zurückzuführen ist. Stattdessen nutzen sie Menschen in altmodischen Social-Engineering-Schemata aus.
„Die meisten großen DPRK-Operationen beginnen mit menschlicher Manipulation, einschließlich falscher Jobangebote, VC-Imitation und bösartigen Repositories“, erklärte CertiK in seinem Bericht.
TRM Labs berichtete, dass nordkoreanische Proxy-Kräfte vor dem Einbruch persönliche Treffen mit Drift-Mitarbeitern hatten. Zwischen dem 23. und 30. März nutzte der Angreifer Solanas Feature für dauerhafte Nonces aus, um die Multi-Sig-Signer von Drift dazu zu bringen, Transaktionen vorab zu autorisieren.
Am 1. April wurde das Protokoll in 31 Auszahlungen geleert, die etwa 12 Minuten dauerten.
Der $1,5 Milliarden Bybit-Hack im Februar 2025, der größte einzelne Krypto-Diebstahl, der je aufgezeichnet wurde, zeigte, dass „sogar Multi-Sig-Wallets auf Institutionenniveau kompromittiert werden können, indem vertrauenswürdige Drittanbieter-Infrastruktur statt Smart Contracts angegriffen wird“, laut CertiK. Das FBI schrieb diesen Angriff der nordkoreanischen TraderTraitor-Gruppe zu.
ZachXBT verfolgte 16,58 Millionen US-Dollar an direkten Krypto-Gehaltszahlungen an nordkoreanische Operative, die sich zwischen Januar und Juli 2025 als Entwickler ausgaben, laut Berichten von Cryptopolitan.
CertiKs neuester Bericht spiegelte die Besorgnis wider und stellte fest, dass „DPRK-Operative sich unter falschen Identitäten in DeFi-Teams eingeschlichen haben und in einigen Fällen direkt die Diebstähle von Geldern von innen ermöglicht haben.“
Der KelpDAO-Breach folgte einem anderen Spielplan. Die Angreifer, TraderTraitor, eine mit der Lazarus-Gruppe verbundene Operation, nutzten eine Schwachstelle im Single-Verifier-Design einer LayerZero-Brücke aus. Nachdem Arbitrum etwa 75 Millionen US-Dollar der gestohlenen Mittel eingefroren hatte, wechselten die Hacker zur Geldwäsche über THORChain und konvertierten gestohlenes Ether (ETH) in Bitcoin (BTC), laut TRM Labs.
Seitdem hat LayerZero die Vorwürfe zurückgewiesen und eine öffentliche Entschuldigung ausgesprochen, wie von Cryptopolitan berichtet.
Nordkoreanische Hacker folgen ähnlichen Ausstiegsrouten
CertiK berichtete, dass innerhalb eines Monats nach dem Bybit-Hack 86,29 % des gestohlenen ETH unter Verwendung von Mixern, Cross-Chain-Brücken, dezentralen Börsen und Over-the-Counter-Brokern in Bitcoin umgewandelt wurde.
TRM Labs stellte fest, dass THORChain den Großteil der Erlöse sowohl aus dem Bybit-Einbruch als auch aus dem KelpDAO-Hack verarbeitete, „hundert Millionen gestohlenen ETH in Bitcoin umwandelnd, ohne dass ein Betreiber bereit war, Überweisungen einzufrieren oder abzulehnen.“
US-Nachrichtendienstbewertungen haben ergeben, dass die von nordkoreanischen Cyber-Operationen gestohlenen Gelder das nukleare und ballistische Raketenprogramm des Landes unterstützen, laut CertiK.
Nordkorea hat die Beteiligung bestritten. Ein Sprecher des Außenministeriums nannte die Vorwürfe „absurden Verleumdungen“, die von US-„Regierungsorganen, Reptilien-Medienorganen und Verschwörungszentren“ verbreitet wurden, laut Cryptopolitans Bericht vom 4. Mai zu Pyongyangs Widerlegung.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Häufig gestellte Fragen
Wie viel Kryptowährung hat Nordkorea gestohlen?
CertiK schätzt, dass nordkoreanisch verbundene Akteure zwischen 2016 und Anfang 2026 bei 263 Vorfällen etwa 6,75 Milliarden US-Dollar gestohlen haben; viele kleinere Angriffe bleiben wahrscheinlich unaufgeklärt.
Welche Angriffsmethoden nutzen nordkoreanische Hacker am häufigsten?
Social Engineering ist laut sowohl CertiK als auch TRM Labs das primäre Einfallstor, einschließlich falscher Jobangebote, Identitätsdiebstahl von Venture-Capital-Gebern, persönlicher Treffen mit Zielpersonen und des Einschleusens in Entwicklungsteams unter falschen Identitäten.
Welche Krypto-Hacks in 2026 sind mit Nordkorea verbunden?
TRM Labs attribuiert den Drift-Protocol-Breach über 285 Millionen US-Dollar (1. April) und den KelpDAO-Bridge-Exploit über 292 Millionen US-Dollar (18. April) zwei unterschiedlichen nordkoreanischen Hackergruppen, die zusammen 76 % aller bis April 2026 gestohlenen Kryptowährungen ausmachen.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









