




- CertiK估计,自2016年以来,朝鲜黑客已窃取67.5亿美元的加密货币。
- 黑客正针对更少的项目,但每次入侵窃取的资金量大幅增加,他们依赖社会工程学和供应链攻击。
- 该报告令所有加密项目和交易所进入高度戒备状态,因为威胁的蔓延速度已快于行业防御能力。
CertiK在5月12日的报告让所有加密项目和交易所保持警惕,该区块链安全公司指出了自2016年以来朝鲜黑客策划的破坏规模。结果令人担忧:估计有263起事件中损失了67.5亿美元的加密货币。
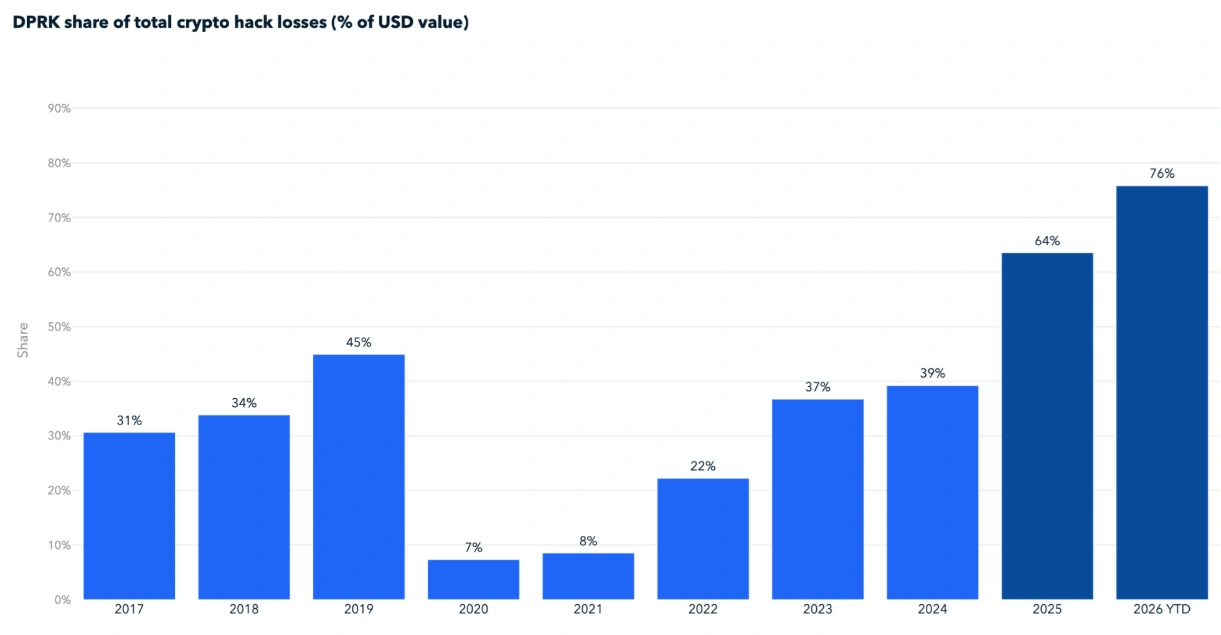
CertiK的报告在TRM Labs指控朝鲜相关行为者在2026年4月之前导致了约76%的加密黑客攻击资金损失后的几天内发布。正如2025年他们以15亿美元攻击Bybit一样,朝鲜行为者被指涉及KelpDAO和Drift Protocol黑客事件,这是2026年最大的两次漏洞利用之一。
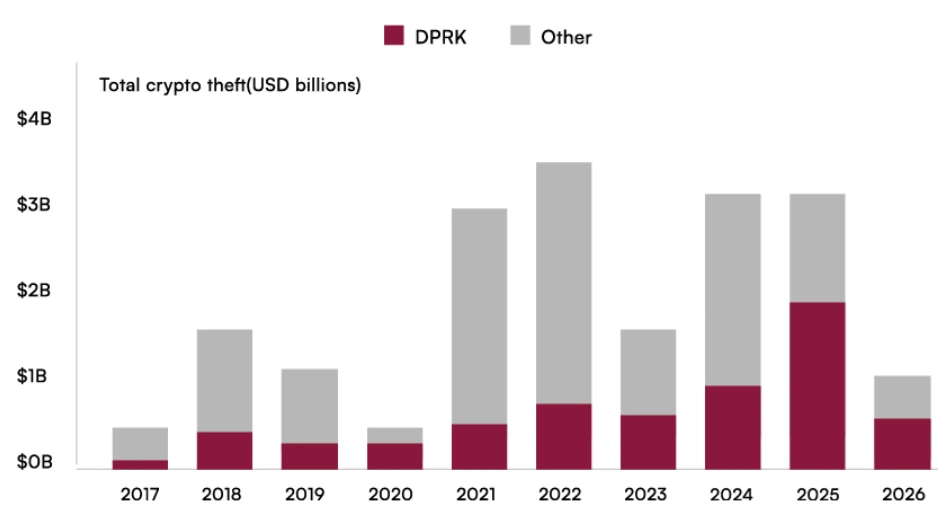
最值得注意的是,这两份来自安全情报机构的报告都暗示,加密领域最持久且成本高昂的对手并未放缓。朝鲜黑客的行动更加精准,在更少的案件中造成了更大的损失。
朝鲜黑客在更少的攻击中获得更大的收益
根据CertiK的报告,2025年,与朝鲜相关的行为者仅涉及总加密盗窃事件的12%,但涉及被盗总价值的约60%,即34亿美元总损失中的20.6亿美元。
2026年以相同的轨迹开始,朝鲜相关团体承担了今年项目损失的55%(6.209亿美元)。
仅计算4月1日2.85亿美元的Drift Protocol被入侵事件和4月18日2.92亿美元的KelpDAO桥接漏洞利用,根据TRM Labs的数据,这占2026年事件数量的3%,但占被盗赃物的76%。
朝鲜行为者无处不在
TRM Labs和CertiK均警告称,绝大多数与朝鲜相关的漏洞利用甚至并非由于软件漏洞。相反,它们利用老式的社会工程学方案来操纵人员。
“大多数主要的朝鲜行动始于人为操纵,包括虚假工作机会、风险投资公司冒充和恶意存储库,”CertiK在其报告中指出。
TRM Labs报告称,朝鲜代理人在被入侵前与Drift员工进行了面对面会议。3月23日至3月30日期间,攻击者利用Solana的持久非ce特征,使Drift的多重签名签署者预先授权交易。
到了4月1日,该协议在31次提款中被清空,耗时约12分钟。
2025年2月15亿美元的Bybit黑客事件是有记录以来最大的单笔加密盗窃案,CertiK指出,这证明了“即使是机构级的多重签名钱包,也可以通过针对受信任的第三方基础设施而非智能合约来被攻破”。FBI将该攻击归咎于朝鲜的TraderTraitor组织。
根据Cryptopolitan的报道,ZachXBT追踪了2025年1月至7月期间支付给伪装成开发人员的朝鲜特工的直接加密工资支付,金额为1658万美元。
CertiK的最新报告重申了这一担忧,指出“朝鲜特工以虚假身份渗透进DeFi团队,在某些情况下直接促成了从内部窃取资金。”
KelpDAO被入侵事件遵循了不同的策略。攻击者TraderTraitor是一个与Lazarus Group有关联的行动组织,利用了LayerZero桥接器中单验证器设计的缺陷。在Arbitrum冻结了约7500万美元被盗资金后,黑客转向通过THORChain进行洗钱,将被盗的以太币(ETH)转换为比特币(BTC),据TRM Labs报道。
此后,LayerZero予以否认并发表了公开道歉,据Cryptopolitan报道。
朝鲜黑客遵循类似的退出路线
CertiK报告称,在Bybit被入侵后的一个月内,86.29%的被盗ETH通过混合器、跨链桥、去中心化交易所和场外经纪商转换为比特币。
TRM Labs指出,THORChain处理了Bybit被入侵和KelpDAO黑客事件的大部分收益,“将数亿美元的被盗ETH转换为比特币,且没有任何运营商愿意冻结或拒绝转账。”
据CertiK称,美国情报评估表明,朝鲜网络行动窃取的资金用于支持该国的核计划和弹道导弹计划。
朝鲜否认参与。据Cryptopolitan 5月4日关于平壤反驳的报道,外交部发言人称这些指控是美国“政府机构、爬行动物媒体机构和阴谋策划组织”散布的“荒谬诽谤”。
如果您正在阅读这篇文章,说明您已经领先一步。请继续通过我们的通讯保持关注。
常见问题
朝鲜盗窃了多少加密货币?
CertiK估计,在2016年至2026年初期间,与朝鲜有关联的黑客通过263起事件窃取了约67.5亿美元,其中许多小型攻击可能未被公开报道。
朝鲜黑客最常使用哪些攻击手段?
根据CertiK和TRM Labs的报告,社会工程学是主要攻击途径,包括虚假工作机会、冒充风险投资家、线下接触目标以及以虚假身份渗透开发团队。
2026中有哪些加密项目被黑事件与朝鲜有关?
TRM Labs将4月1日Drift Protocol 2.85亿美元被盗事件和4月18日KelpDAO桥接漏洞(损失2.92亿美元)归因于两个不同的朝鲜黑客组织,这两起事件合计占截至2026年4月所有被盗加密货币总额的76%。
免责声明。 所提供的信息不构成交易建议。Cryptopolitan.com 对基于本页信息进行的任何投资不承担任何责任。我们强烈建议在做出任何投资决策之前进行独立研究或咨询合格的专业人士。

Hannah Collymore
汉娜是一位作家兼编辑,在加密货币领域拥有近十年的博客写作和活动报道经验。在Cryptopolitan,汉娜负责新闻板块,报道和分析DeFi、RWA、加密货币监管、AI和前沿科技行业的最新发展。她毕业于阿卡迪亚大学,获得工商管理学位。









