





- CertiKは、北朝鮮のハッカーが2016年以降67億5000万ドルの暗号通貨を盗んだと推定している。
- ハッカーは標的とするプロジェクト数を減らしている一方、1件あたりの被害額は大幅に増加しており、ソーシャルエンジニアリングやサプライチェーンの侵害を利用しています。
- この報告書により、すべての暗号資産プロジェクトと取引所が警戒を強めています。なぜなら、脅威の拡大速度が業界の防御能力を上回っているからです。
5月12日付のCertiKのレポートは、ブロックチェーンセキュリティ企業が2016年以降北朝鮮のハッカーが主導した被害の規模を指摘したことで、すべての暗号通貨プロジェクトおよび取引所に警戒を呼びかけた。結果は明らかであり、状況は深刻である。263件の事件にわたり、推定67億5000万ドルの暗号通貨が損失した。
Certikのレポートは、TRM Labsが2026年4月までに暗号通貨ハッキングによる損失の約76%を北朝鮮関連アクターに関与させた直後の数日後に発表された。2025年にBybitに対して15億ドルの被害を与えた際と同様、DPRKアクターは2026年で最大の侵害の一つであるKelpDAOおよびDrift Protocol侵害事件にも関与したと名指しされた。
最も注目すべきは、セキュリティインテリジェンス企業からのいずれのレポートも、暗号通貨の最も持続的かつ高コストな敵が勢いを弱めていることを示唆していないということである。北朝鮮のハッカーはより精密に動き、より少ない事件でより大きな損失を引き起こしている。
北朝鮮のハッカーは、より少ない攻撃でより大きな報酬を得ている
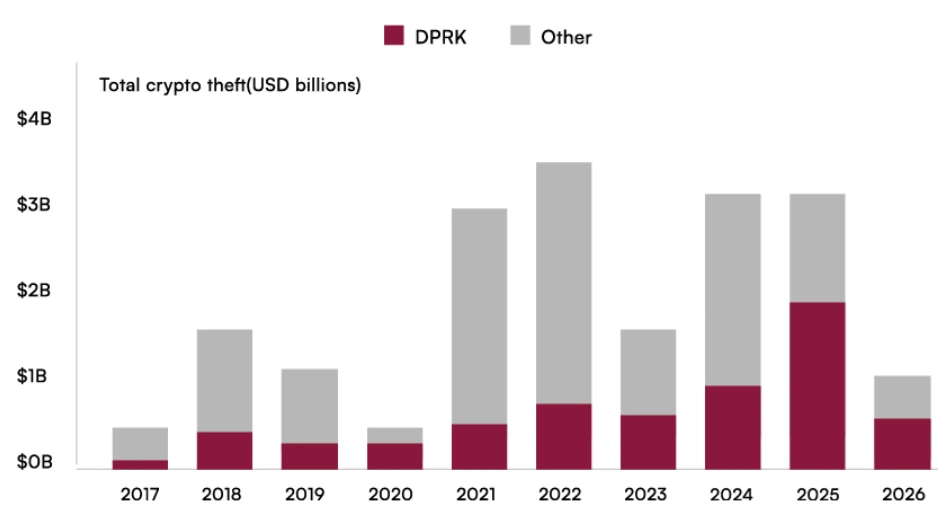
CertiKのレポートによると、北朝鮮に関連するアクターは2025年の暗号通貨盗難事件の総数の12%、および総損失34億ドルのうち20億6000万ドル(約60%)を占める盗難価値に関与していた。
2026年は同じ軌道で始まっており、北朝鮮のグループは今年プロジェクトが被った損失の55%(6億2090万ドル)を負担している。
4月1日のDrift Protocol侵害による2億8500万ドルおよび4月18日のKelpDAOブリッジ侵害による2億9200万ドルのみをカウントしても、TRM Labsによると、これは2026年の事件数の3%、盗まれた略奪品の76%に相当する。
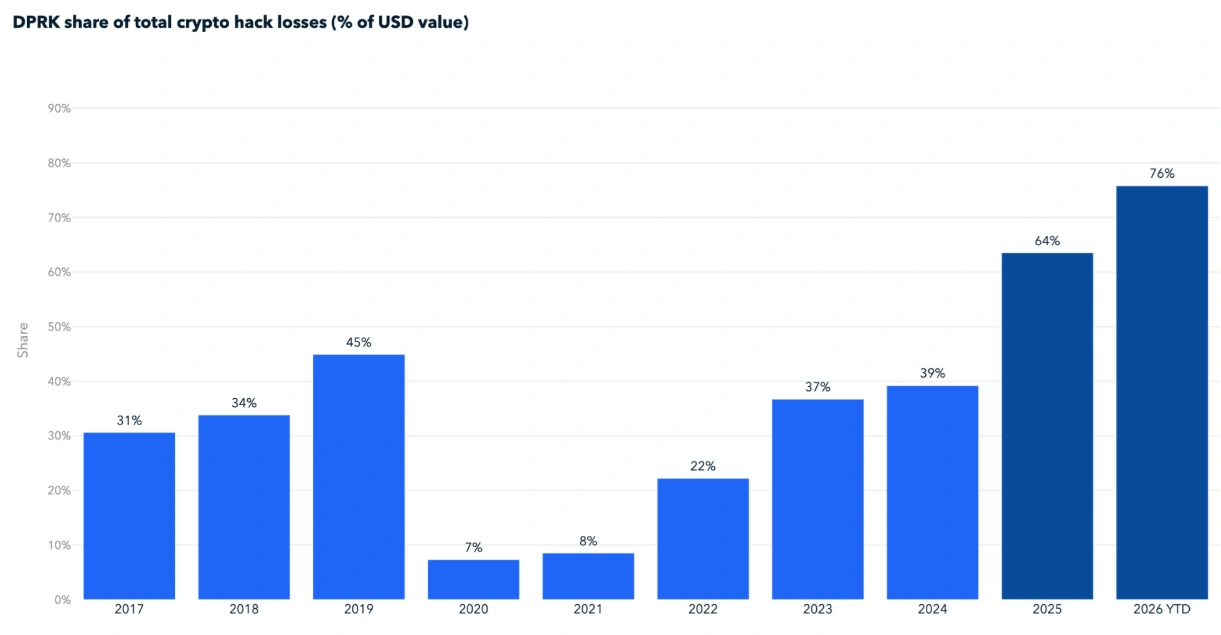
北朝鮮のアクターは至る所にいる
TRM LabsとCertiKの両社は、北朝鮮に関連する攻撃の大部分はソフトウェアの脆弱性によるものではないと警告している。むしろ、それらは古風なソーシャルエンジニアリングスキームを利用して人間を標的にしている。
「主要なDPRK作戦の多くは、偽の求人情報、VCのなりすまし、悪意のあるリポジトリを含む人間の操作から始まる」と、CertiKはレポートで述べている。
TRM Labsは、北朝鮮のプロキシが侵害前にDriftの従業員と対面会議を行ったと報告した。3月23日から3月30日の間、攻撃者はSolanaの永続的nonce機能を利用し、Driftのマルチシグ署名者に取引の事前承認を強要した。
4月1日、プロトコルは約12分で31回の出金によって空にされた。
2025年2月の15億ドルのBybitハッキングは、記録された単一の暗号通貨盗難事件としては最大規模であり、「機関グレードのマルチシグウォレットでさえ、スマートコントラクトではなく信頼できるサードパーティインフラを標的にすることで侵害される可能性がある」とCertiKは指摘した。FBIはこの攻撃を北朝鮮のTraderTraitorグループに帰属させた。
ZachXBTは、Cryptopolitanの報道によると、2025年1月から7月の間に、開発者として偽装した北朝鮮の要員に対する1658万ドルの直接暗号通貨給与支払いを追跡した。
CertiKの最新のレポートは懸念を繰り返しており、「DPRK要員は偽の身元でDeFiチームに侵入し、場合によっては内部から資金の盗難を直接可能にしている」と述べている。
KelpDAO侵害事件は異なる手口を使用した。攻撃者であるTraderTraitor(Lazarus Groupに属する組織)は、LayerZeroブリッジの単一検証者設計の欠陥を突いた。Arbitrumが盗まれた資金の約7500万ドルを凍結した後、ハッカーはTHORChainを通じてマネーロンダリングに転じ、盗まれたイーサリアム(ETH)をビットコイン(BTC)に変換した。これはTRM Labsによるとである。
それ以来、LayerZeroは否定し、Cryptopolitanの報道によると公の謝罪を行った。
北朝鮮のハッカーは類似した退出経路をたどる
CertiKは、Bybitハッキングから1ヶ月以内に、盗まれたETHの86.29%がミキサー、クロスチェーンブリッジ、分散型取引所、OTCブローカーを使用してビットコインに変換されたと報告した。
TRM Labsは、THORChainがBybit侵害およびKelpDAO侵害の両方からの収益の大部分を処理し、「凍結または送金を拒否するオペレーターなしで、数億ドルの盗まれたETHをビットコインに変換した」と指摘した。
CertiKによると、米国のインテリジェンス評価は、北朝鮮のサイバー作戦によって盗まれた資金が同国の核および弾道ミサイルプログラムを支援していることを示しているとされている。
北朝鮮は関与を否定している。外務省の報道官は、米国の「政府機関、爬虫類メディア機関、陰謀組織」によって広められた「あり得ない中傷」であると述べた。これはCryptopolitanの5月4日付の平壌の反論に関する報道による。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。
よくある質問
北朝鮮はどの程度の暗号資産を盗んだのか?
CertiKによると、北朝鮮に関連するアクターは2016年から2026年初頭にかけて263件の事件で約675億ドルの暗号資産を盗んでおり、多くの小規模な攻撃は未報告である可能性があります。
北朝鮮のハッカーが最も頻繁に使用する攻撃手法は何ですか?
CertiKとTRM Labsの両方によると、ソーシャルエンジニアリングが主要な侵入経路です。具体的には、偽の求人、VC(ベンチャーキャピタル)のなりすまし、ターゲットとの対面会合、そして偽の身元での開発チームへの潜入が含まれます。
2026におけるどの暗号資産ハックが北朝鮮と関連していますか?
TRM Labsは、4月1日のDrift Protocol侵害(2億8,500万ドル)と4月18日のKelpDAOブリッジの悪用(2億9,200万ドル)を、2つの異なる北朝鮮系ハッキンググループによるものと特定しました。これらは2026年4月までの暗号資産窃盗総額の76%を占めています。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









