






CertiK : La Corée du Nord est devenue un problème de 6,75 milliards de dollars pour l'industrie des cryptomonnaies

- CertiK estime que les pirates nord-coréens ont volé 6,75 milliards de dollars de cryptomonnaies depuis 2016.
- Les pirates ciblent moins de projets mais extraient beaucoup plus par faille, en s'appuyant sur l'ingénierie sociale et la compromission de la chaîne d'approvisionnement.
- Le rapport a mis en alerte tous les projets crypto et les plateformes d'échange car la menace évolue plus rapidement que les défenses de l'industrie.
Le rapport du 12 mai de CertiK a mis en alerte tous les projets et échanges de cryptomonnaies après que la société de sécurité blockchain a souligné l'ampleur des dégâts que les pirates informatiques nord-coréens ont orchestrés depuis 2016. Les résultats sont là, et le tableau est sombre : une estimation de 6,75 milliards de dollars de cryptomonnaies a été perdue au cours de 263 incidents.
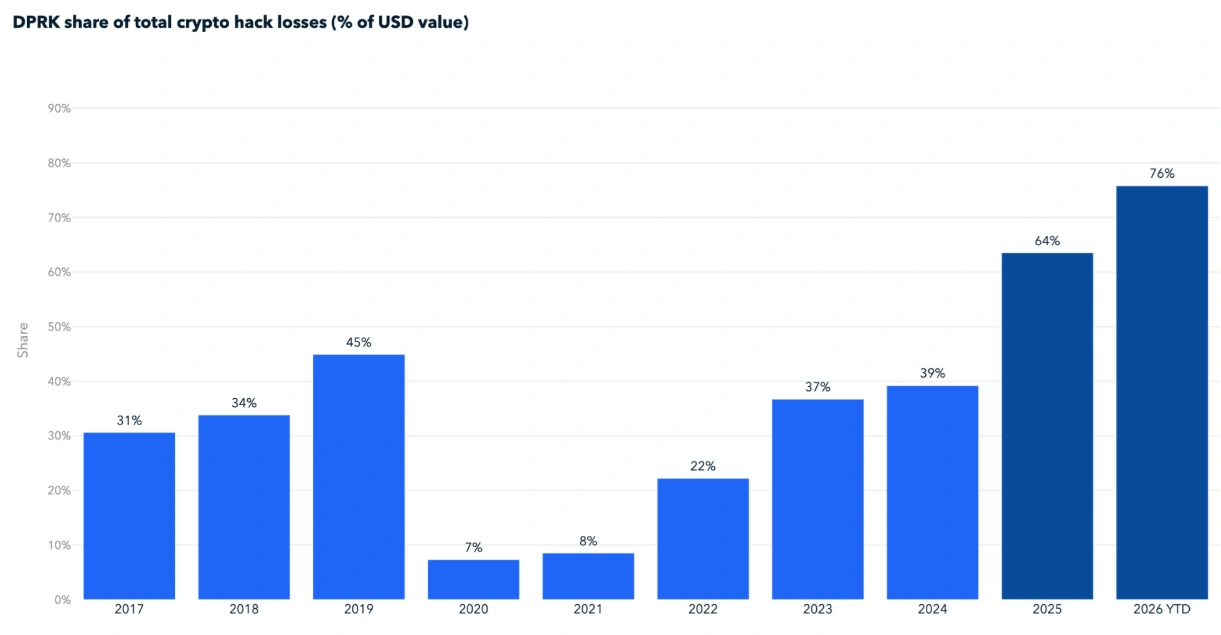
Le rapport de Certik est tombé quelques jours après que TRM Labs a impliqué des acteurs nord-coréens dans environ 76 % de l'argent perdu dans les piratages de cryptomonnaies jusqu'en avril 2026. Tout comme en 2025 lorsqu'ils ont touché Bybit pour 1,5 milliard de dollars, les acteurs de la RPDC ont été nommés dans les piratages de KelpDAO et Drift Protocol, deux des plus grands exploits de 2026.
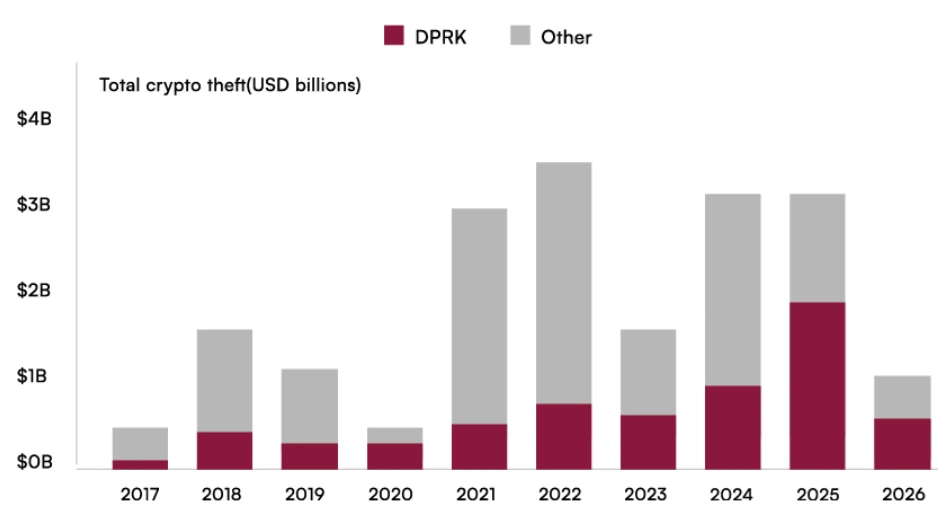
Plus notablement, aucun des rapports des sociétés de renseignement de sécurité n'impliquait que l'adversaire le plus persistant et le plus coûteux des cryptomonnaies ralentissait. Les pirates nord-coréens agissent avec une plus grande précision, causant beaucoup plus de pertes en moins d'incidents.
Les pirates nord-coréens encaissent de plus grosses sommes sur moins d'attaques
Selon le rapport de CertiK, les acteurs liés à la Corée du Nord étaient responsables de seulement 12 % des incidents totaux de vol de cryptomonnaies et d'environ 60 % de toute la valeur volée en 2025, ce qui s'élevait à 2,06 milliards de dollars sur des pertes totales de 3,4 milliards de dollars.
2026 a commencé sur la même trajectoire, les groupes nord-coréens étant responsables de 55 % (620,9 millions de dollars) des pertes subies par les projets cette année.
En ne comptant que la brèche du protocole Drift de 285 millions de dollars le 1er avril et l'exploitation du pont KelpDAO de 292 millions de dollars le 18 avril, cela représente 3 % du nombre d'incidents et 76 % du butin volé en 2026, selon TRM Labs.
Les acteurs nord-coréens sont partout
Tant TRM Labs que Certik ont mis en garde contre le fait que la grande majorité des exploits liés à la Corée du Nord ne sont même pas dus à des vulnérabilités logicielles. Ils exploitent plutôt les personnes dans d'anciens schémas d'ingénierie sociale.
« La plupart des grandes opérations de la RPDC commencent par une manipulation humaine, y compris de fausses offres d'emploi, l'usurpation d'identité de fonds de capital-risque et des dépôts malveillants », a déclaré CertiK dans son rapport.
TRM Labs a rapporté que les proxies nord-coréens ont tenu des réunions en personne avec les employés de Drift avant la brèche. Entre le 23 et le 30 mars, l'attaquant a exploité la fonction de nonce durable de Solana pour amener les signataires multisignature de Drift à pré-autoriser des transactions.
Le 1er avril, le protocole a été vidé en 31 retraits qui ont pris environ 12 minutes.
Le piratage de Bybit de 1,5 milliard de dollars en février 2025, le plus grand vol de cryptomonnaies unique jamais enregistré, a démontré que « même les portefeuilles multisignature de niveau institutionnel peuvent être compromis en ciblant des infrastructures tierces de confiance plutôt que des contrats intelligents », selon CertiK. Le FBI a attribué cette attaque au groupe TraderTraitor de la Corée du Nord.
ZachXBT a retracé 16,58 millions de dollars de paiements directs de salaire en cryptomonnaie à des agents nord-coréens se faisant passer pour des développeurs entre janvier et juillet 2025, selon les informations de Cryptopolitan.
Le dernier rapport de CertiK a fait écho à cette inquiétude, déclarant que « les agents de la RPDC se sont infiltrés dans les équipes DeFi sous de fausses identités, dans certains cas permettant directement le vol de fonds depuis l'intérieur ».
L'attaque de KelpDAO a suivi un plan différent. Les attaquants, TraderTraitor, une opération affiliée au groupe Lazarus, ont exploité une faille de conception à vérificateur unique dans un pont LayerZero. Après qu'Arbitrum a gelé environ 75 millions de dollars des fonds volés, les pirates ont pivoté vers le blanchiment via THORChain, convertissant l'Ethereum (ETH) volé en Bitcoin (BTC), selon TRM Labs.
Depuis lors, LayerZero a nié et présenté des excuses publiques, comme rapporté par Cryptopolitan.
Les pirates nord-coréens suivent des routes de sortie similaires
CertiK a rapporté qu'au cours d'un mois suivant le piratage de Bybit, 86,29 % de l'ETH volé a été converti en Bitcoin en utilisant des mélangeurs, des ponts inter-chaînes, des décentralisés et des courtiers de gré à gré.
TRM Labs a noté que THORChain a traité la majorité des produits du piratage de Bybit et de l'attaque de KelpDAO, « convertissant des centaines de millions de dollars d'ETH volé en Bitcoin sans qu'aucun opérateur ne soit disposé à geler ou rejeter les transferts ».
Les évaluations du renseignement américain ont indiqué que les fonds volés par les opérations cybernétiques nord-coréennes soutiennent les programmes nucléaires et de missiles balistiques du pays, selon CertiK.
La Corée du Nord a nié toute implication. Un porte-parole du ministère des Affaires étrangères a qualifié les allégations de « calomnies absurdes » répandues par les « organes gouvernementaux, organes de presse reptiliens et organisations complotistes » des États-Unis, selon le rapport du 4 mai de Cryptopolitan sur la réplique de Pyongyang.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
FAQ
Combien de cryptomonnaies la Corée du Nord a-t-elle volées ?
Selon CertiK, des acteurs liés à la Corée du Nord auraient dérobé environ 6,75 milliards de dollars au total lors de 263 incidents entre 2016 et début 2026, de nombreuses attaques plus mineures restant probablement non signalées.
Quelles sont les méthodes d'attaque les plus utilisées par les hackers nord-coréens ?
L'ingénierie sociale constitue le vecteur principal, selon CertiK et TRM Labs, notamment via de fausses offres d'emploi, l'usurpation d'identité de fonds de capital-investissement, des rencontres en personne avec des cibles et l'infiltration d'équipes de développement sous de fausses identités.
Quels piratages crypto 2026 sont liés à la Corée du Nord ?
TRM Labs a attribué la brèche de Drift Protocol (285 millions de dollars, le 1er avril) et l'exploitation du pont KelpDAO (292 millions de dollars, le 18 avril) à deux groupes de hackers nord-coréens distincts, qui ensemble représentent 76 % de toutes les cryptomonnaies volées en 2026 jusqu'en avril.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









