







- CertiK는 북한 해커들이 2016년 이후 암호화폐 67억 5천만 달러를 훔쳤다고 추정합니다.
- 해커들은 표적 프로젝트 수는 줄였지만, 각 침해 사건당 탈취 금액은 크게 늘렸으며, 이는 사회공학적 기법과 공급망 침해를 통해 이루어지고 있습니다.
- 이 보고서로 인해 모든 암호화폐 프로젝트와 거래소가 경계하게 되었습니다. 위협의 확산 속도가 업계의 방어 능력을 훨씬 앞지르고 있기 때문입니다.
CertiK의 5월 12일 보고서는 블록체인 보안 기업이 2016년 이후 북한 해커들이 저지른 피해의 규모를 지적한 후, 모든 암호화폐 프로젝트와 거래소에 경보를 울렸습니다. 결과가 나왔고, 상황은 암울합니다: 263건의 사건에서 추산 67억 5천만 달러의 암호화폐가 손실되었습니다.
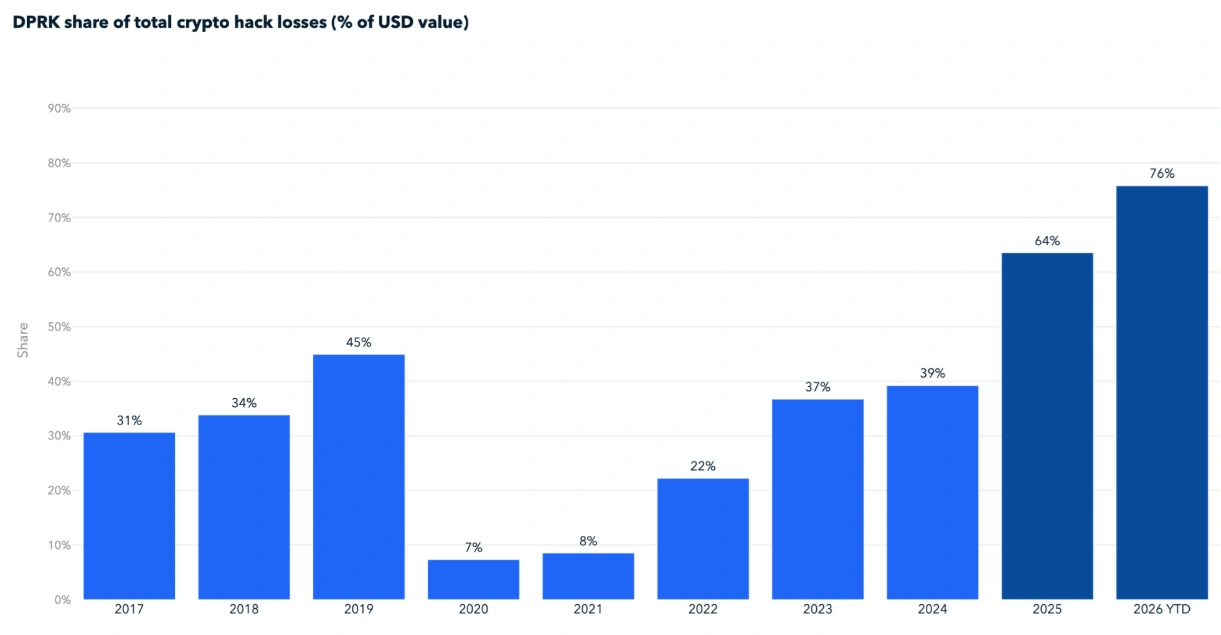
TRM Labs는 2026년 4월까지 암호화폐 해킹으로 손실된 자금의 약 76%가 북한 행위자들에 의해 이루어졌다고 지목한 지 며칠 만에 CertiK의 보고서가 발표되었습니다. 2025년 Bybit을 타격해 15억 달러를 훔쳤을 때와 마찬가지로, 북한 행위자들은 2026년 가장 큰 취약점 중 두 가지인 KelpDAO 및 Drift Protocol 해킹 사건에도 연루되었습니다.
가장 주목할 만한 점은, 두 보안 인텔리전스 기업의 보고서 모두 암호화폐의 가장 끈질기고 비용이 많이 드는 적수가 느려지지 않고 있다는 점을 시사하지 않았다는 것입니다. 북한의 해커들은 더 높은 정밀도로 움직이며, fewer 사건에서 훨씬 더 큰 손실을 초래하고 있습니다.
북한 해커들은 fewer 공격에서 더 큰 배상을 얻습니다
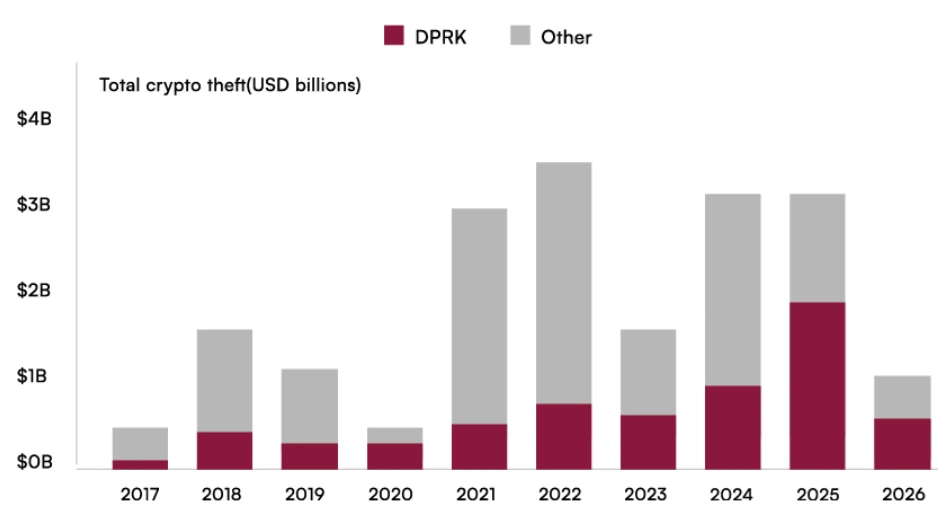
CertiK의 보고서에 따르면, 2025년 북한 관련 행위자들은 전체 암호화폐 절도 사건의 12%와 전체 절도 가치의 약 60%를 차지했으며, 이는 총 손실액 34억 달러 중 20억 6천만 달러에 해당합니다.
2026년은 같은 궤도로 시작되었으며, 북한 그룹들은 올해 프로젝트들이 입은 손실의 55%(6억 2,090만 달러)에 대한 책임을 지고 있습니다.
4월 1일의 2억 8,500만 달러 Drift Protocol 침해와 4월 18일의 2억 9,200만 달러 KelpDAO 브리지 취약점만 합쳐도, TRM Labs에 따르면 이는 2026년 사건 수의 3%, 훔친 자금의 76%에 해당합니다.
북한 행위자들은 어디에나 있습니다
TRM Labs와 Certik 모두 북한 관련 공격의 대부분이 소프트웨어 취약점 때문이 아니라고 경고했습니다. 오히려 그들은 구식 사회공학적 사기를 이용합니다.
“대부분의 주요 북한 작업은 가짜 채용 제안, 벤처캐피털 사칭, 악성 저장소 등 인간 조작으로 시작됩니다,”라고 CertiK는 보고서에서 밝혔습니다.
TRM Labs는 북한 대리인들이 침해 전에 Drift 직원들과 대면 미팅을 가졌다고 보고했습니다. 3월 23일부터 3월 30일까지 공격자는 Solana의 내구성 있는 nonce 기능을 악용하여 Drift의 다중 서명 서명자들이 거래를 사전 승인하도록 했습니다.
4월 1일, 프로토콜은 약 12분 동안 지속된 31건의 인출로 인해 고갈되었습니다.
2025년 2월 기록상 최대 단일 암호화폐 도난 사건인 15억 달러 Bybit 해킹은 “기관 등급의 다중 서명 지갑도 스마트 계약이 아닌 신뢰할 수 있는 제3자 인프라를 표적으로 삼아 침해될 수 있다”는 것을 보여주었습니다. FBI는 해당 공격을 북한의 TraderTraitor 그룹에 귀속시켰습니다.
ZachXBT는 크립토폴리탄의 보도에 따르면, 2025년 1월부터 7월까지 개발자로 위장한 북한 요원들에게 직접 암호화폐 급여로 지급된 1,658만 달러를 추적했습니다.
CertiK의 최신 보고서는 우려를 재확인하며, “북한 요원들이 가명 아래 DeFi 팀에 침투하여 경우에 따라 자금 도난을 직접 가능하게 했다”고 밝혔습니다.
켈프다오(KelpDAO) 침해 사건은 다른 전술을 따랐습니다. 공격자 중 하나인 트레이더트레이터(TraderTraitor, 라자루스 그룹과 연관된 조직)는 레이어제로(LayerZero) 브리지의 단일 검증자 설계 결함을 이용했습니다. 아비트럼(Arbitrum)이 절도된 자금 중 약 7,500만 달러를 동결하자, 해커들은 THORChain을 통해 자금 세탁을 시도하며 절도된 이더리움(ETH)을 비트코인(BTC)으로 전환했습니다. 이는 TRM Labs의 보고에 따른 것입니다.
이후 LayerZero는 Cryptopolitan의 보도에 따라 부인하고 공개 사과를 발표했습니다.
북한 해커들은 유사한 탈출 경로를 따릅니다
CertiK는 Bybit 해킹 이후 한 달 이내에 도난당한 ETH의 86.29%가 믹서, 크로스체인 브리지, 분산형 거래소, 오버더카운터 브로커를 통해 비트코인으로 전환되었다고 보고했습니다.
TRM Labs는 THORChain이 Bybit 침해 및 KelpDAO 해킹의 수익 대부분을 처리했으며, “운영자가 이전을 동결하거나 거부하기를 거부하는 가운데 수억 달러의 도난당한 ETH를 비트코인으로 전환했다”고 지적했습니다.
CertiK에 따르면, 미국 정보당국의 평가에 따르면 북한 사이버 작전에 의해 훔친 자금이 북한의 핵 및 탄도미사일 프로그램을 지원한다고 합니다.
북한은 연루를 부인했습니다. 외무성 대변인은 크립토폴리탄의 5월 4일 평양의 반박 보도에 따르면, 이 주장을 미국 '정부 기관, 파충류 언론 기관, 음모 조직'이 퍼뜨린 '터무니없는 중상모략'이라고 불렀습니다.
이 글을 읽고 계신다면, 이미 앞서 나가고 있습니다. 뉴스레터로 그 위치를 유지하세요.
자주 묻는 질문
북한이 얼마나 많은 암호화폐를 탈취했습니까?
CertiK에 따르면 북한 관련 세력은 2016년부터 2026년 초까지 263건의 사건을 통해 약 675억 달러를 탈취한 것으로 추정되며, 이 중 많은 소규모 공격은 보고되지 않았을 가능성이 높습니다.
북한 해커들이 가장 많이 사용하는 공격 수단은 무엇입니까?
사회공학이 주요 공격 경로입니다. CertiK와 TRM Labs 모두 이를 지적하며, 가짜 채용 제안, 벤처캐피털 사칭, 대면 미팅을 통한 타겟팅, 그리고 위장 신분을 이용한 개발팀 침투 등을 포함합니다.
2026의 어떤 암호화폐 해킹 사건이 북한과 연관되어 있습니까?
TRM Labs는 4월 1일의 Drift Protocol 유출 (2억 8,500만 달러) 과 4월 18일의 KelpDAO 브리지 악용 (2억 9,200만 달러) 을 두 개의 별개 북한 해킹 그룹으로 규정했으며, 이 두 사건은 2026년 4월까지 탈취된 전체 암호화폐의 76%를 차지했습니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com은 이 페이지에 제공된 정보를 기반으로 이루어진 모든 투자에 대해 책임을 지지 않습니다. 어떤 투자 결정을 내리기 전에 독립적인 조사나 자격을 갖춘 전문가와의 상담을 강력히 권장합니다.

한나 콜리모어
한나는 암호화폐 분야에서 거의 10년 간의 블로그 작성 및 이벤트 리포팅 경험을 가진 작가이자 편집자입니다. 크립토폴리탄에서 한나는 뉴스 페이지에 기여하며 DeFi, RWA, 암호화폐 규제, AI 및 프론티어 테크 산업의 최신 동향을 보도하고 분석합니다. 그녀는 아카디아 대학교에서 경영학 학위를 취득했습니다.









