






CertiK: La Corea del Nord è diventata un problema da 6,75 miliardi di dollari per l'industria delle criptovalute

- CertiK stima che gli hacker nordcoreani abbiano rubato 6,75 miliardi di dollari in criptovaluta dal 2016.
- Gli hacker stanno prendendo di mira meno progetti ma estraggono importi molto più elevati per ogni violazione, facendo affidamento sull'ingegneria sociale e sulla compromissione della catena di approvvigionamento.
- Il rapporto ha messo in allerta tutti i progetti crypto e gli exchange, poiché la minaccia si sta espandendo più rapidamente delle difese del settore.
Il report del 12 maggio di CertiK ha messo in allerta ogni progetto e exchange di criptovalute dopo che la società di sicurezza blockchain ha evidenziato la portata dei danni che gli hacker nordcoreani hanno orchestrato dal 2016. I risultati sono chiari e il quadro è cupo: si stima che 6,75 miliardi di dollari in criptovaluta siano stati persi in 263 incidenti.
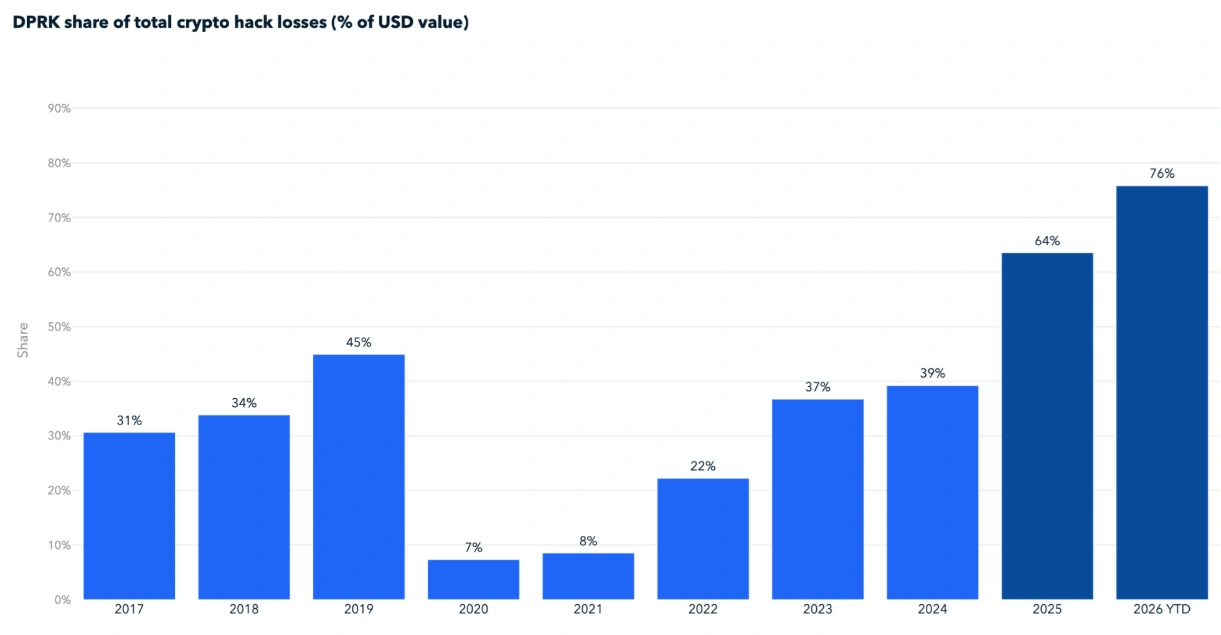
Il report di Certik è arrivato pochi giorni dopo che TRM Labs ha implicato attori nordcoreani per circa il 76% dei soldi persi a causa di hack di criptovalute fino ad aprile 2026. Proprio come nel 2025 quando hanno colpito Bybit per 1,5 miliardi di dollari, gli attori della RPDC sono stati nominati negli hack di KelpDAO e Drift Protocol, due dei più grandi exploit del 2026.
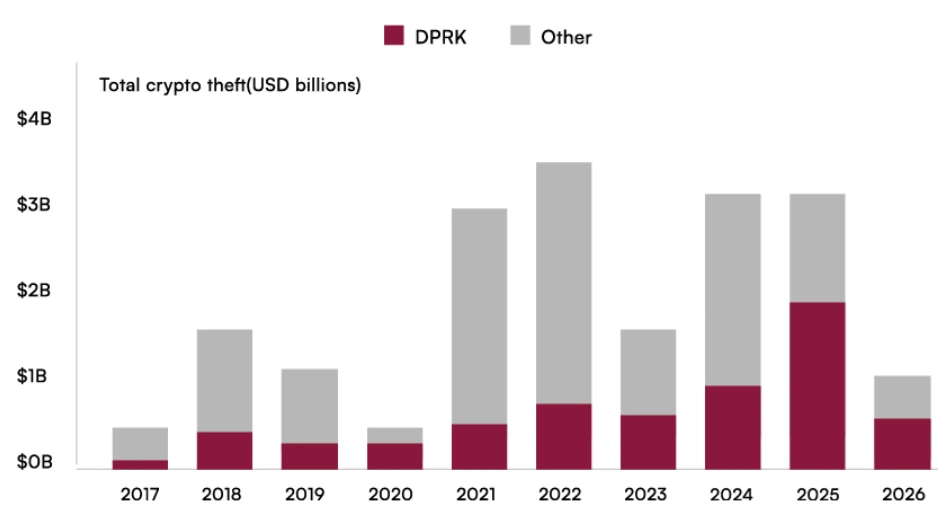
Né i report delle società di intelligence sulla sicurezza implicano che l'avversario più persistente e costoso delle criptovalute stia rallentando. Gli hacker della Corea del Nord si muovono con maggiore precisione, causando perdite molto maggiori in un numero inferiore di incidenti.
Gli hacker nordcoreani incassano payout più grandi su attacchi meno frequenti
Secondo il rapporto di CertiK, gli attori collegati alla Corea del Nord erano responsabili solo del 12% dei totali incidenti di furto di criptovalute e circa il 60% di tutto il valore rubato nel 2025, che ammontava a 2,06 miliardi di dollari su 3,4 miliardi di perdite totali.
Il 2026 è iniziato sulla stessa traiettoria, con i gruppi nordcoreoni responsabili del 55% (620,9 milioni di dollari) delle perdite subite dai progetti quest'anno.
Contando solo la violazione del Drift Protocol da 285 milioni di dollari dell'1 aprile e l'exploit del bridge KelpDAO da 292 milioni di dollari del 18 aprile, si tratta del 3% del conteggio degli incidenti e del 76% del bottino rubato nel 2026, secondo TRM Labs.
Gli attori nordcoreani sono ovunque
Sia TRM Labs che Certik hanno avvertito che la grande maggioranza degli exploit collegati alla Corea del Nord non è dovuta a vulnerabilità del software. Piuttosto, sfruttano le persone in schemi di ingegneria sociale all'antica.
"La maggior parte delle principali operazioni della RPDC inizia con la manipolazione umana, incluse offerte di lavoro false, impersonificazione di VC e repository malevoli", ha affermato CertiK nel suo report.
TRM Labs ha riferito che i proxy nordcoreani hanno tenuto riunioni di persona con i dipendenti di Drift prima della violazione. Tra il 23 e il 30 marzo, l'attaccante ha sfruttato la funzione di nonce durevole di Solana per far pre-autorizzare le transazioni ai firmatari multisig di Drift.
L'1 aprile, il protocollo è stato svuotato in 31 prelievi che hanno richiesto circa 12 minuti.
L'hack di Bybit da 1,5 miliardi di dollari di febbraio 2025, il più grande furto di criptovalute singolo mai registrato, ha dimostrato che "anche i portafogli multisig di livello istituzionale possono essere compromessi prendendo di mira l'infrastruttura di terze parti fidate piuttosto che i contratti intelligenti", secondo CertiK. L'FBI ha attribuito quell'attacco al gruppo TraderTraitor della Corea del Nord.
ZachXBT ha tracciato 16,58 milioni di dollari in pagamenti diretti di stipendio in criptovaluta a operatori nordcoreani che si spacciavano per sviluppatori tra gennaio e luglio 2025, secondo i report di Cryptopolitan.
L'ultimo report di CertiK ha fatto eco alla preoccupazione, affermando che "gli operatori della RPDC si sono infiltrati nei team DeFi sotto false identità, in alcuni casi abilitando direttamente il furto di fondi dall'interno".
La violazione di KelpDAO ha seguito un copione diverso. Gli attaccanti, TraderTraitor, un'operazione affiliata al Gruppo Lazarus, hanno sfruttato un difetto di progettazione a singolo verificatore in un bridge LayerZero. Dopo che Arbitrum ha congelato circa 75 milioni di dollari dei fondi rubati, gli hacker si sono spostati sul riciclaggio attraverso THORChain, convertendo Ether (ETH) rubato in Bitcoin (BTC), secondo TRM Labs.
Da allora, LayerZero ha negato e ha emesso una scusa pubblica, come riportato da Cryptopolitan.
Gli hacker nordcoreani seguono rotte di uscita simili
CertiK ha riferito che entro un mese dall'hack di Bybit, l'86,29% dell'ETH rubato è stato convertito in Bitcoin utilizzando mixer, bridge cross-chain, exchange decentralizzati e broker over-the-counter.
TRM Labs ha notato che THORChain ha elaborato la maggior parte dei proventi sia dalla violazione di Bybit che dall'hack di KelpDAO, "convertendo centinaia di milioni di ETH rubati in Bitcoin senza alcun operatore disposto a congelare o rifiutare i trasferimenti".
Le valutazioni dell'intelligence statunitense hanno indicato che i fondi rubati dalle operazioni cibernetiche della Corea del Nord sostengono i programmi nucleari e missilistici balistici del paese, secondo CertiK.
La Corea del Nord ha negato il proprio coinvolgimento. Un portavoce del Ministero degli Esteri ha definito le accuse "assurde calunnie" diffuse da organi governativi statunitensi, organi di stampa rettiliani e organizzazioni complottiste, secondo il report del 4 maggio di Cryptopolitan su la smentita di Pyongyang.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Domande frequenti
Quanta criptovaluta ha rubato la Corea del Nord?
CertiK stima che attori legati alla Corea del Nord abbiano rubato circa 6,75 miliardi di dollari in 263 incidenti tra il 2016 e l'inizio del 2026, con molti attacchi minori probabilmente non segnalati.
Quali metodi di attacco utilizzano maggiormente gli hacker nordcoreani?
L'ingegneria sociale è il vettore principale, secondo sia CertiK che TRM Labs, incluse offerte di lavoro fasulle, impersonificazione di venture capital, incontri di persona con i bersagli e infiltrazione nei team di sviluppo sotto false identità.
Quali hack crypto 2026 sono collegati alla Corea del Nord?
TRM Labs ha attribuito la violazione del Drift Protocol da 285 milioni di dollari (1° aprile) e l'exploit del bridge KelpDAO da 292 milioni di dollari (18 aprile) a due distinti gruppi di hacking nordcoreani, che insieme hanno rappresentato il 76% di tutta la criptovaluta rubata nel 2026 fino ad aprile.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









