




Ledger-Wallets aus Singapur-Shops mit manipulierter Hardware, wie die Polizei mitteilt

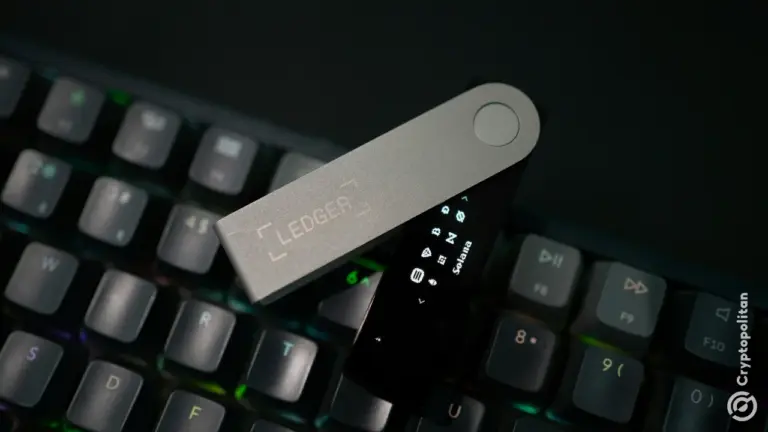
- Die Polizei in Singapur fand bösartige Hardware-Komponenten in Ledger-Wallets, die in einigen Einzelhandelsgeschäften in Singapur gekauft wurden.
- Seit dem 10. September wurden mindestens zwei Fälle gemeldet, mit Verlusten in Höhe von etwa 3,5 Millionen S$.
- Die Komponenten könnten Wiederherstellungsphrasen oder private Schlüssel erfassen, sodass Angreifer Vermögenswerte ohne Wissen der Besitzer verschieben können.
Die Polizei in Singapur hat bösartige Hardwarekomponenten in einigen im Einzelhandel gekauften Ledger-Krypto-Wallets in der Stadt entdeckt.
Seit dem 10. September wurden mindestens zwei Fälle gemeldet, die Verluste in Höhe von etwa 3,5 Millionen S$ bzw. ~2,7 Millionen US-Dollar nach sich zogen.
Die SPF gibt an, dass die Komponenten Wiederherstellungsphrasen und Schlüssel erfassen könnten
Die Singapore Police Force wies am Mittwoch in einer Warnung auf diese Geräte hin. Erste Untersuchungen ergaben, dass einige Komponenten dazu verwendet werden könnten, Wiederherstellungsphrasen oder private Schlüssel zu erfassen.
Anschließend könnten unbefugte Personen die Wallets öffnen und Vermögenswerte ohne Wissen oder Zustimmung der Besitzer verschieben. Die Warnung nannte keine Geschäfte.
Die Polizei steht mit Ledger in Kontakt, das die betroffenen Fälle untersucht. Die eigenen Ermittlungen laufen weiter.

Die Polizei warnte Nutzer, keine Wiederherstellungsphrasen einzugeben und keine Transaktionen auf Geräten durchzuführen, bei denen der Verdacht besteht, dass sie kompromittiert wurden.
Die Behörde warnte außerdem davor, Schlüssel oder Seed-Phrases an Dritte herauszugeben, auch nicht an Personen, die sich als Wallet-Anbieter, Börsen oder Polizei ausgeben.
Die Berichte gehen etwa einen Monat der CryptoBilis-Warnung vom Oktober 9 voraus
Der erste Bericht aus Singapur wurde etwa einen Monat vor der öffentlichen Bekanntgabe des Vorfalls am 9. Oktober eingereicht. Ledger bat an diesem Tag darum, den Verkauf und Versand von CryptoBilis, einem autorisierten Wiederverkäufer in Indonesien, Malaysia und den Philippinen, einzustellen.
Zu diesem Zeitpunkt berichtete Cryptopolitan, dass angeblich mehr als 86 Millionen US-Dollar an Bitcoin, Ethereum und Tron aus den von dem Store verkauften Wallets gestohlen wurden. Ledger hat die Summe nicht bestätigt.
Ledger gab am 10. Oktober bekannt, dass bei einem Kunden ein unbefugtes Hardware-Implantat auf dem Gerät entdeckt wurde. Der Chip, versteckt im Nano-X-Gehäuse, las während der Einrichtung die 24-Wörter-Wiederherstellungsphrase vom Bildschirm ab und sendete sie über eine integrierte SIM-Karte per LTE.
Das Sicherheitsteam Donjon von Ledger erklärte, dass der Chip das Secure Element, das Betriebssystem und den Signiervorgang nicht beeinträchtigt hat. Deshalb hat er den „Genuine Check“-Authentizitätstest des Unternehmens nie ausgelöst.
In den folgenden Tagen wurden zwei Meldungen aus Singapur bekannt. Der ehemalige CEO von Mt. Gox, Mark Karpelès, sagte aus, er habe am Flughafen in Singapur ein Ledger Flex gekauft, das mit einem Spionage-Implantat versehen war.
Ein Kunde berichtete, dass ein bei dem lokalen IT-Händler Challenger gekauftes Gerät manipuliert worden war; Ledger sandte später ein Ersatzgerät. Am 13. Oktober forderte Ledger Händler in Indonesien, Singapur, Thailand, den Philippinen, Vietnam, Malaysia und Hongkong auf, den Verkauf seiner Produkte auszusetzen.
In einem Beitrag vom 28. Oktober erklärte Ledger, dass alle bestätigten Verluste Geräte betrafen, die über eine begrenzte Anzahl von Wiederverkäufern verkauft wurden. Es gab keine Bestätigung für einen Abfluss, der mit einem außerhalb Südostasiens gekauften Gerät zusammenhängt, und es gibt keinen Hinweis darauf, dass Infrastruktur, Systeme oder der direkte Vertriebskanal kompromittiert wurden.
„Die im Internet kursierenden Zahlen stammen von Drittanbietern und Ledger hat sie nicht vollständig überprüft“, sagte Ledger am 22. Oktober.
Die nachhaltigere Lösung von Ledger ist das Atom, ein 849 US-Dollar teures Gerät, das das Unternehmen am 15. Oktober auf seiner Op3n-Veranstaltung in Paris vorstellte. Das Atom wird frühestens im Sommer 2027 ausgeliefert, und die Schutzmaßnahmen gegen Manipulation werden nicht nachträglich in bereits im Umlauf befindliche Nano-, Flex- und Stax-Geräte integriert.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Häufig gestellte Fragen
Wie hoch waren die Kosten für die Opfer der Fälle in Singapur?
Etwa 3,5 Millionen S$ bzw. ~2,7 Millionen US-Dollar, verteilt auf mindestens zwei gemeldete Fälle.
Wie haben die manipulierten Wallets die Gelder gestohlen?
Ein versteckter Chip las während der Einrichtung die 24-Wörter-Wiederherstellungsphrase vom Bildschirm aus und übertrug sie per LTE über eine eingebaute SIM-Karte nach außen.
Was hat Ledger als Reaktion unternommen?
Am 13. Oktober bat Ledger Händler in Singapur und sechs weiteren asiatischen Märkten, den Verkauf seiner Geräte auszusetzen.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Randa Moses
Randa Moses ist Redakteurin und Reporterin bei Cryptopolitan, wo sie über Technologie, KI, Robotik, Krypto, Betrug und Hacks berichtet. Sie arbeitet seit 2017 im Krypto-Bereich. Zuvor war sie bei Forward Protocol, AmaZix und Cryptosomniac tätig. Randa besitzt einen Abschluss in Elektrotechnik und Elektronik der University of Bradford.









