




La police affirme que des portefeuilles Ledger vendus en boutique à Singapour contenaient du matériel malveillant

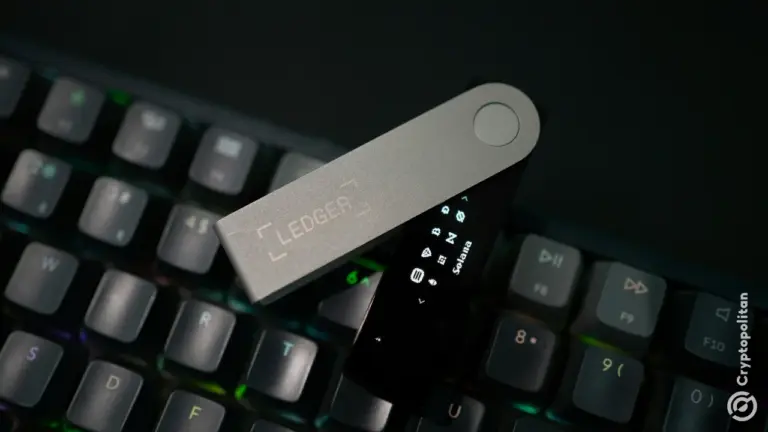
- La police singapourienne a trouvé des composants matériels malveillants dans des portefeuilles Ledger achetés dans certains magasins à Singapour.
- Au moins deux cas ont été signalés depuis le 10 septembre, avec des pertes d'environ 3,5 millions de dollars singapouriens.
- Les composants pourraient capturer les phrases de récupération ou les clés privées, permettant aux attaquants de déplacer les actifs sans la connaissance des propriétaires.
La police de Singapour a détecté des composants matériels malveillants dans certains portefeuilles crypto Ledger achetés en magasin dans la cité-État.
Au moins deux cas ont été signalés depuis le 10 septembre, impliquant des pertes d'environ 3,5 millions de dollars singapouriens, soit environ 2,7 millions de dollars américains.
La SPF indique que les composants pourraient capturer les phrases de récupération et les clés
La Police de Singapour a signalé ces appareils dans un avis publié mercredi. Les enquêtes préliminaires ont révélé que certains composants pouvaient être utilisés pour capturer les phrases de récupération ou les clés privées.
Des personnes non autorisées pourraient alors ouvrir les portefeuilles et déplacer les actifs sans la connaissance ou le consentement des propriétaires. L'avis ne nomme aucun magasin.
La police est en contact avec Ledger, qui enquête sur les cas concernés. Leur propre enquête se poursuit.

La police a mis en garde les utilisateurs contre la saisie de phrases de récupération et la réalisation de transactions sur des appareils qu'ils soupçonnent d'avoir été compromis.
Le service a également mis en garde contre le fait de remettre des clés ou des phrases de récupération à quiconque, y compris les personnes se faisant passer pour des fournisseurs de portefeuilles, des plateformes d'échange ou la police.
Les rapports sont antérieurs à l'alerte CryptoBilis du 9 octobre d'environ un mois
Le premier rapport singapourien a été déposé environ un mois avant la divulgation publique de l'incident plus large le 9 octobre. Ledger a demandé ce jour-là l'arrêt des ventes et des expéditions depuis CryptoBilis, un revendeur agréé en Indonésie, en Malaisie et aux Philippines.
À l’époque, Cryptopolitan a rapporté que plus de 86 millions de dollars en Bitcoin, Ethereum et Tron auraient été volés dans les portefeuilles vendus par ce magasin. Ledger n’a pas confirmé le montant.
Ledger a indiqué le 10 octobre avoir découvert un implant matériel non autorisé sur le dispositif d'un client. La puce, dissimulée dans le boîtier du Nano X, lisait la phrase de récupération de 24 mots affichée à l'écran lors de la configuration, puis l'envoyait via une SIM intégrée par LTE.
L'équipe de sécurité Donjon chez Ledger a précisé que la puce n'affectait pas l'élément sécurisé, le système d'exploitation ni le processus de signature. C'est pourquoi elle n'a jamais déclenché le test d'authenticité « Genuine Check » de l'entreprise.
Dans les jours qui ont suivi, deux allégations singapouriennes ont été révélées. Mark Karpelès, ancien directeur général de Mt. Gox, a déclaré avoir acheté un Ledger Flex à l'aéroport de Singapour, lequel était équipé d'un implant espion.
Un propriétaire a déclaré qu'un appareil acheté chez le détaillant informatique local Challenger avait été altéré, et que Ledger a par la suite envoyé un remplacement. Le 13 octobre, Ledger a demandé aux détaillants en Indonésie, à Singapour, en Thaïlande, aux Philippines, au Vietnam, en Malaisie et à Hong Kong de suspendre la vente de ses produits.
Dans un article du 28 octobre, Ledger a indiqué que toutes les pertes confirmées concernaient des appareils vendus via un nombre limité de revendeurs. Il n’a pas confirmé de vidage lié à un appareil acheté hors d’Asie du Sud-Est, et ne voit aucune indication que son infrastructure, ses systèmes ou ses canaux de vente directs aient été compromis.
« Les chiffres qui circulent en ligne proviennent de tiers et Ledger ne les a pas entièrement vérifiés », a déclaré Ledger le 22 octobre.
La solution plus durable de Ledger est l’Atom, un appareil à 849 $ dévoilé par l’entreprise lors de son événement Op3n à Paris le 15 octobre. L’Atom ne sera livré qu’à partir de l’été 2027 au minimum, et ses protections anti-altération ne seront pas rétroactivement intégrées aux unités Nano, Flex et Stax déjà en circulation.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
FAQ
Combien ont coûté les affaires singapouriennes aux victimes ?
Environ 3,5 millions de dollars singapouriens, soit environ 2,7 millions de dollars américains, dans au moins deux affaires signalées.
Comment les portefeuilles compromis ont-ils volé les fonds ?
Une puce cachée lisait la phrase de récupération de 24 mots affichée à l'écran pendant la configuration et l'envoyait via LTE grâce à une carte SIM intégrée.
Que fait Ledger en réponse ?
Le 13 octobre, Ledger a demandé aux détaillants à Singapour et dans six autres marchés asiatiques de suspendre la vente de ses appareils.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Randa Moses
Randa Moses est rédactrice et journaliste chez Cryptopolitan, couvrant la technologie, l'IA, la robotique, la crypto, les arnaques et les piratages. Elle évolue dans l'espace crypto depuis 2017. Elle a occupé des postes chez Forward Protocol, AmaZix et Cryptosomniac. Randa détient un diplôme en génie électrique et électronique de l'Université de Bradford.









