





- 新加坡警方在新加坡一些零售店购买的Ledger钱包中发现了恶意硬件组件。
- 自9月10日以来,已报告至少两起案件,损失约350万新元。
- 这些组件可能捕获恢复短语或私钥,使攻击者能够在不知情的情况下转移资产。
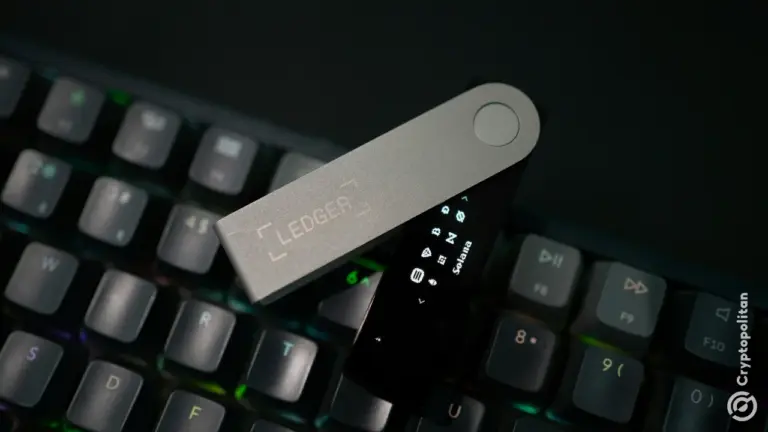
新加坡警方在该国的部分零售购买的Ledger加密货币钱包中发现了恶意硬件组件。
自9月10日以来,已报告至少两起案件,涉及损失约350万新元(约合270万美元)。
新加坡警方表示,这些组件可能捕获恢复短语和密钥。
新加坡警察部队在周三的一份公告中指出,初步调查显示,某些组件可能被用于捕获恢复短语或私钥。
随后,未经授权的人员可以在所有者不知情或未同意的情况下打开钱包并转移资产。该公告未提及任何商店名称。
警方已与Ledger取得联系,后者正在调查受影响的案件。其自身调查仍在继续。

警方警告用户不要输入恢复短语,也不要在怀疑已被篡改的设备上进行交易。
警方还警告不要将密钥或助记短语交给任何人,包括冒充钱包提供商、交易所或警察的人。
这些报道比10月9 CryptoBilis 警报早约一个月
第一份新加坡报告是在该事件于10月9日公开发布前约一个月提交的。当天,Ledger要求停止从CryptoBilis(一家在印度尼西亚、马来西亚和菲律宾的授权经销商)的销售和发货。
当时,Cryptopolitan报道称,据称从该商店出售的钱包中窃取了超过8600万美元的比特币、以太坊和波场币。Ledger尚未确认这一金额。
Ledger于10月10日表示,他们发现一名客户的设备上存在未经授权的硬件植入物。该芯片被藏在Nano X外壳内,在设置过程中从屏幕上读取24个单词的恢复短语,并通过内置SIM卡通过LTE发送出去。
Ledger的Donjon安全团队表示,该芯片并未影响安全元件、操作系统和签名过程。这也是为什么它从未触发公司的“Genuine Check”真实性测试的原因。
在接下来的几天里,又出现了两起新加坡的索赔案件。前Mt. Gox首席执行官Mark Karpelès称,他在新加坡机场购买了一台带有间谍植入物的Ledger Flex。
一位用户表示,从当地IT零售商Challenger购买的设备曾被篡改,随后Ledger寄送了替换产品。10月13日,Ledger要求其在印度尼西亚、新加坡、泰国、菲律宾、越南、马来西亚和香港等地的零售商暂停销售其产品。
在10月28日的帖子中,Ledger表示所有已确认的损失都发生在通过有限数量的经销商销售的设备上。它尚未确认与在东南亚以外购买的设备相关的资金流失,并且没有迹象表明其基础设施、系统或直接销售渠道受到侵害。
“网上流传的数字来自第三方,Ledger尚未完全核实这些数字,”Ledger在10月22日表示。
Ledger更持久的解决方案是Atom,这是一款价值849美元的设备,该公司于10月15日在巴黎Op3n活动上发布了该产品。Atom至少要到2027年夏天才会发货,其防篡改保护也不会 retrofit 到已经在流通中的Nano、Flex和Stax单元上。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。
常见问题
新加坡的案件给受害者造成了多少损失?
至少两起已报告案件中,损失总额约为350万新元(约合270万美元)。
这些被篡改的钱包是如何窃取资金的?
一个隐藏芯片在设置过程中读取屏幕上的24词助记词,并通过内置SIM卡经由LTE网络将其发送出去。
Ledger采取了哪些应对措施?
10月13日,Ledger要求新加坡及另外六个亚洲市场的零售商暂停销售其设备。
免责声明。 所提供的信息不构成交易建议。Cryptopolitan.com 对基于本页信息进行的任何投资不承担任何责任。我们强烈建议在做出任何投资决策之前进行独立研究或咨询合格的专业人士。

Randa Moses
Randa Moses 是 Cryptopolitan 的编辑兼记者,专注于科技、人工智能、机器人技术、加密货币、诈骗及黑客攻击等领域的报道。自 2017 年以来,她一直活跃于加密货币领域,曾担任 Forward Protocol、AmaZix 和 Cryptosomniac 等公司的职务。Randa 拥有布拉德福德大学电气工程与电子工程学位。









