




Carteiras da Ledger vendidas em lojas de Singapura continham hardware malicioso, diz a polícia

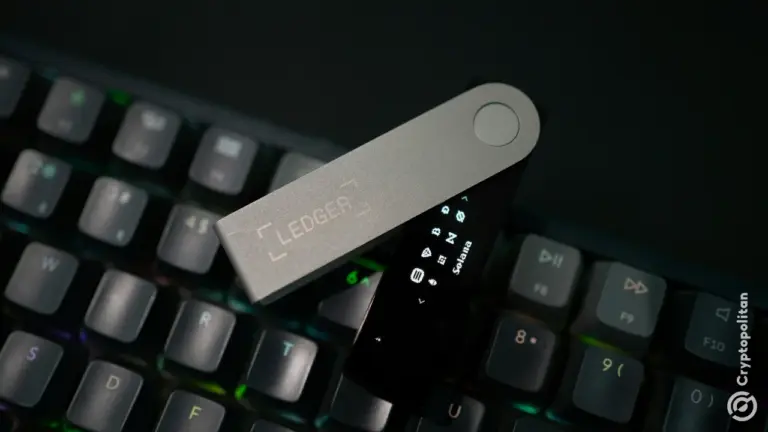
- A polícia de Singapura encontrou componentes de hardware maliciosos em carteiras Ledger compradas em algumas lojas físicas em Singapura.
- Pelo menos dois casos foram reportados desde 10 de setembro, com perdas de cerca de S$3,5 milhões.
- Os componentes podiam capturar frases de recuperação ou chaves privadas, permitindo que os atacantes movessem ativos sem o conhecimento dos proprietários.
A polícia de Singapura detetou componentes de hardware maliciosos em algumas carteiras cripto Ledger compradas no retalho na cidade-estado.
Pelo menos dois casos foram reportados desde 10 de setembro, envolvendo perdas de cerca de S$3,5 milhões, ou ~US$2,7 milhões.
O SPF afirma que os componentes podiam capturar frases de recuperação e chaves
A Força Policial de Singapura assinalou os dispositivos num aviso emitido na Wednesday. As investigações iniciais revelaram que alguns componentes podiam ser utilizados para capturar frases de recuperação ou chaves privadas.
Em seguida, pessoas não autorizadas poderiam aceder às carteiras e mover ativos sem o conhecimento ou consentimento dos proprietários. O aviso não nomeou nenhuma loja.
A polícia está em contacto com a Ledger, que está a investigar os casos afetados. A sua própria investigação continua em curso.

A polícia alertou os utilizadores para não introduzirem frases de recuperação e para não efetuarem transações em dispositivos que suspeitem poder ter sido comprometido.
A força também alertou contra a entrega de chaves ou frases semente a qualquer pessoa, incluindo pessoas que se passam por provedores de carteiras, exchanges ou polícia.
Os relatórios antecedem o alerta da CryptoBilis de 9 outubro em cerca de um mês
O primeiro relatório de Cingapura foi registrado cerca de um mês antes do lançamento público do incidente mais amplo em 9 de outubro. A Ledger pediu naquele dia que parassem as vendas e os envios da CryptoBilis, um revendedor autorizado na Indonésia, Malásia e Filipinas.
Na época, o Cryptopolitan relatou que mais de US$ 86 milhões em Bitcoin, Ethereum e Tron teriam sido supostamente roubados das carteiras vendidas pela loja. A Ledger não confirmou o valor.
A Ledger anunciou em 10 de outubro que havia descoberto um implante de hardware não autorizado no dispositivo de um cliente. O chip, escondido dentro da caixa do Nano X, lia a frase de recuperação de 24 palavras na tela durante a configuração e a enviava por meio de um SIM integrado via LTE.
A equipe de segurança Donjon da Ledger afirmou que o chip não afetava o Elemento Seguro, o sistema operacional e o processo de assinatura. E é por isso que ele nunca acionou o teste de autenticidade "Genuine Check" da empresa.
Nos dias seguintes, duas alegações de Cingapura vieram à tona. O ex-CEO do Mt. Gox, Mark Karpelès, disse que comprou um Ledger Flex no aeroporto de Cingapura que tinha um implante espião.
Um proprietário afirmou que uma unidade adquirida da revenda local de TI Challenger foi adulterada e a Ledger posteriormente enviou um substituto. A Ledger solicitou aos varejistas na Indonésia, Cingapura, Tailândia, Filipinas, Vietnã, Malásia e Hong Kong que suspendessem as vendas de seus produtos em 13 de outubro.
Em uma publicação em 28 de outubro, a Ledger afirmou que todas as perdas confirmadas ocorreram em dispositivos vendidos por meio de um número limitado de revendedores. Ela não confirmou um esvaziamento vinculado a um dispositivo comprado fora do Sudeste Asiático e não vê indícios de que sua infraestrutura, sistemas ou canal de vendas direta tenham sido comprometidos.
“As cifras que circulam online vêm de terceiros e a Ledger não as verificou completamente”, afirmou a Ledger em 22 de outubro.
A solução mais duradoura da Ledger é o Atom, um dispositivo de US$ 849 lançado pela empresa no evento Op3n, em Paris, em 15 de outubro. O Atom só será enviado no mínimo no verão de 2027, e suas proteções contra adulteração não serão adaptadas retroativamente aos modelos Nano, Flex e Stax já em circulação.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Perguntas Frequentes
Quanto custaram os casos em Cingapura às vítimas?
Cerca de S$ 3,5 milhões, ou ~US$ 2,7 milhões, em pelo menos dois casos relatados.
Como as carteiras adulteradas roubaram os fundos?
Um chip oculto lia a frase de recuperação de 24 palavras na tela durante a configuração e a enviava por LTE através de um SIM integrado.
O que a Ledger fez em resposta?
A Ledger pediu aos varejistas em Cingapura e em seis outros mercados asiáticos que suspendessem as vendas de seus dispositivos em 13 de outubro.
Aviso. As informações fornecidas não constituem aconselhamento de negociação. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Randa Moses
Randa Moses é editora e repórter na Cryptopolitan, cobrindo tecnologia, IA, robótica, criptomoedas, golpes e hacks. Ela atua no espaço de criptomoedas desde 2017. Já ocupou cargos na Forward Protocol, AmaZix e Cryptosomniac. Randa possui graduação em Engenharia Elétrica e Eletrônica pela Universidade de Bradford.









