



Finora i portafogli Coldcard sono stati svuotati in quattro ondate di attacchi

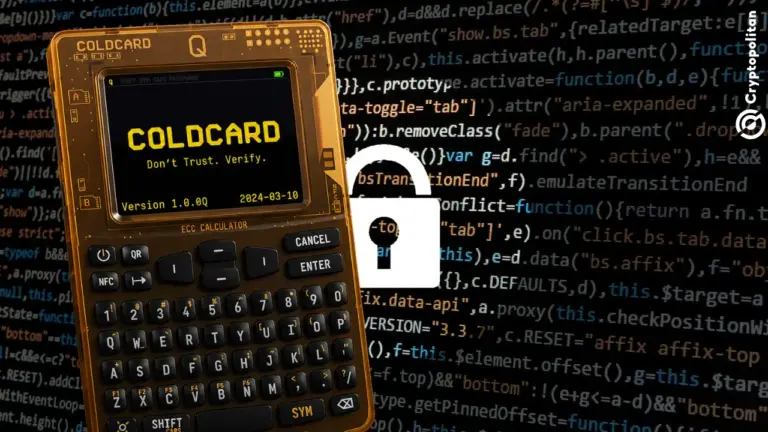
- Gli utenti di Coldcard hanno subito continui attacchi ai loro portafogli BTC a bassa entropia.
- Nella quarta ondata di bonifica degli indirizzi vulnerabili sono stati presi di mira altri 486 portafogli digitali.
- L'attacco Coldcard compromette la narrativa dei massimalisti di Bitcoin basata sulla conservazione offline e sull'autocustodia.
La vulnerabilità di Coldcard ha subito finora quattro ondate di attacchi, svuotando i portafogli inattivi. I possessori di lunga data che non hanno spostato le proprie criptovalute sono ancora vulnerabili.
L'autore dello sfruttamento della vulnerabilità Coldcard è tornato attivo, spostando fondi verso un elenco sempre più lungo di portafogli di destinazione. Come Cryptopolitan riportato, l'attacco iniziale contro 500 portafogli non è stato l'unico, e le perdite sono rapidamente salite a oltre 70 milioni di dollari.
Al 3 agosto, i possessori di diverse versioni dei wallet Coinkite sono ancora a rischio e l'unica soluzione è trasferire al più presto le proprie criptovalute in nuovi wallet sicuri.
I portafogli Coldcard hanno riscosso successo tra Bitcoin e sono stati ampiamente raccomandati. Recentemente, però, hacker etici hanno dimostrato che anche pochi minuti di elaborazione tramite intelligenza artificiale possono individuare indirizzi vulnerabili.
Prima della quarta ondata, le perdite stimate hanno interessato 1.196 indirizzi per un totale di 1.086,65 BTC, secondo i dati.
La quarta ondata d'attacco dei Coldcard si fa più aggressiva
I ricercatori che analizzano gli indirizzi Coldcard e le transazioni BTC sulla blockchain hannodentlo schema di una quarta ondata di attacchi informatici.
A partire dal 3 agosto, l'attaccante ha continuato ad aggiungere nuovi portafogli di destinazione. Una volta completata l'ondata, gli indirizzi sono rimasti inattivi per alcune ore.
Secondo Alex Thorn di Firmwide Research, la quarta ondata di trasferimenti, a differenza delle prime tre, probabilmente consiste in tentativi di attacco a portafogli multisig. Si stima che siano stati attaccati 857 indirizzi, con una perdita di 486,11 BTC. L'attaccante ha creato più portafogli di destinazione, utilizzando nuovi indirizzi per derubare gli utenti di Coldcard e poi consolidare i guadagni in portafogli più grandi.
Diverse personalità influenti hanno segnalato perdite. Il problema con Coldcard è che è stato spesso utilizzato per la conservazione offline (cold storage) e non è facilmente accessibile per spostare le criptovalute e aggiornarle. Alcune chiavi private di Coldcard erano inoltre conservate su targhette metalliche, ma ciò non ha impedito all'attaccante di accedere a quei portafogli.
L'attaccante apparentemente utilizza calcoli che richiedono molto tempo, esponendo così un numero maggiore di portafogli vulnerabili. Ciò potrebbe ritardare la rimozione dei nuovi indirizzi, ma la vulnerabilità persiste e la quarta ondata potrebbe non essere l'ultima.
Coldcard mina l'anonimato e l'autocustodia di BTC
Per anni, la narrazione prevalente riguardo al Bitcoin è stata che l'autocustodia fosse la soluzione ideale. Attacchi hacker agli exchange, fondi congelati e mancanza di anonimato sono stati i principali argomenti a favore del ritiro delle criptovalute dagli exchange.
In passato si sono già persi Bitcoin a causa di portafogli compromessi, ma una vulnerabilità di massa di un dispositivo è senzadent.
Un'ulteriore analisi del codice sorgente di Coldcard ha mostrato che la piattaforma ha deliberatamente modificato 2.500 righe di codice con commenti minimi, introducendo una debole entropia nella creazione del portafoglio, come notato Bitcoin dal massimalista @hodlonaut.
Secondo quanto riferito, la funzione di entropia più complessa è stata disabilitata per consentire al codice di funzionare senza problemi, esponendo potenzialmente migliaia di portafogli alla facile individuazione.
L'incidente di Coldcarddent inoltre aumentato la vigilanza sui seed potenzialmente deboli, che ora possono essere scoperti con l'aiuto di risorse di calcolo a noleggio. Il trader Jameson Lopp ha ricordato che altri wallet ampiamente utilizzati avevano segnalato bug di entropia difettosi e li avevano corretti prima che si verificassero potenziali exploit. Tuttavia, gli indirizzi derivati in modo debole per l'archiviazione a freddo rimangono un rischio per i nuovi attacchi basati sull'intelligenza artificiale.
Se stai leggendo questo, sei già un passo avanti. Rimani al passo con i tempi iscrivendoti alla nostra newsletter.
Disclaimer. Le informazioni fornite non costituiscono consulenza di trading. Cryptopolitan/ non si assume alcuna responsabilità per gli investimenti effettuati sulla base delle informazioni fornite in questa pagina. Consigliamotronvivamente di effettuare ricerche indipendentident di consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hristina Vasileva
Hristina Vasileva è specializzata in DeFi, economia e finanza. Si è laureata in Filosofia presso l'Università di Sofia, dopo aver conseguito una laurea quadriennale in Economia aziendale, Giornalismo e Comunicazione di massa. Ha lavorato per uno dei principali quotidiani del paese, occupandosi di materie prime e risultati aziendali. Attualmente, Hristina collabora come autrice con Cryptopolitan.









