



L'exploit di Coldcard colpisce il sentiment di Bitcoin mentre la paura supera l'avidità di un margine storico

- Un attaccante ha sfruttato una debole casualità del seed nel firmware di Coldcard per rubare fino a 1.082 BTC, pari a circa 70 milioni di dollari.
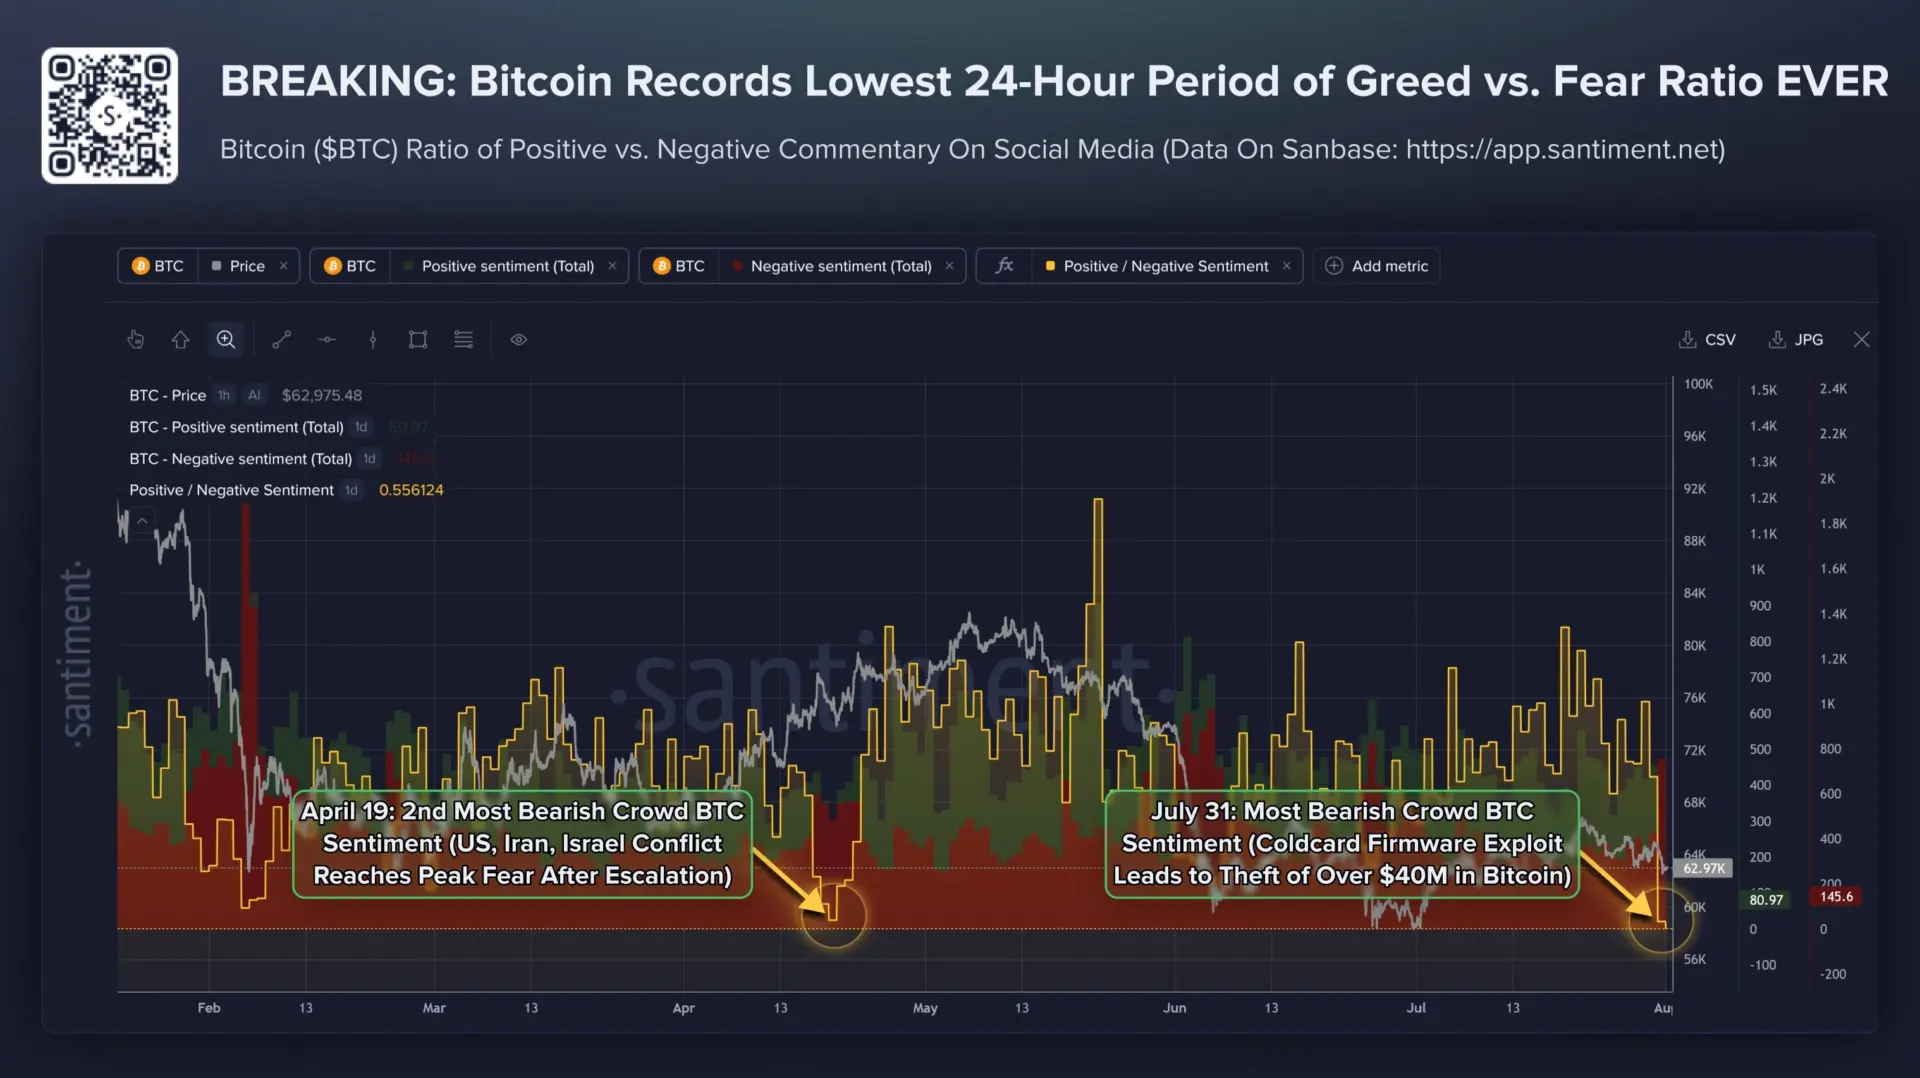
- Il sentiment sociale del Bitcoin ha raggiunto un minimo storico, nonostante il prezzo si mantenga sopra i 60.000 dollari.
- La violazione ha scosso la fiducia dei detentori di Bitcoin che si affidavano ai wallet hardware per proteggere le loro criptovalute.
Le chiacchiere sui social media sulla criptovaluta leader, Bitcoin, sono precipitate alle profondità più negative mai registrate nell'immediato seguito dell'exploit dei portafogli hardware Coldcard che ha drenato circa 1.082 BTC, del valore di circa 70 milioni di dollari, dagli utenti interessati.
Le letture del sentiment sociale tracciate da Santiment hanno confermato l'umore cupo dopo un evento di sicurezza che ha interessato quasi 1.200 portafogli self-custody.
Perché l'hack del portafoglio Coldcard è stato un pugno allo stomaco
I detentori di criptovalute memorizzano i loro token su portafogli hardware per proteggerli dai vari rischi operativi e di sicurezza che colpiscono gli exchange centralizzati ogni giorno. In effetti, la frase "Non sono le tue chiavi, non è la tua criptovaluta" è diventata popolare dopo che gli utenti hanno perso l'accesso ai loro token dopo il fallimento degli exchange in passato.
In sostanza, le tue criptovalute dovrebbero essere sicure finché le tue chiavi sono memorizzate in modo sicuro. Tuttavia, tutta quella logica è fallita nell'incidente Coldcard, che Santiment ritiene sia stato sufficiente a complicare il crollo storico del sentiment.
Nel primo giorno completo di trading dall'exploit di Coldcard, i dati di Santiment hanno registrato commenti positivi su Bitcoin al livello più basso rispetto ai post negativi. La lettura del sabato è la peggiore che l'azienda abbia registrato da quando ha adottato il suo metodo di tracciamento attuale su X, Reddit, Telegram e altre piattaforme social.
Block ha rintracciato la causa in un errore di build del firmware presente da quando Coinkite, l'azienda dietro Coldcard, ha spedito la versione 4.0.0 da un commit di codice datato 1 marzo 2021. Coinkite ha risolto il problema nella release 4.21.
L'exploit di Coldcard ha influenzato il prezzo di Bitcoin?
Ironia della sorte, il prezzo di Bitcoin si è mantenuto stabile intorno ai 63.000 $ come riportato in questo sabato. La criptovaluta leader ha chiuso luglio in positivo anche se ha registrato un calo di circa il 1,3% nelle ultime 24 ore, secondo i dati di CoinMarketCap.
Il mantenimento di Bitcoin sopra il livello di 60.000 $ rappresenta una vittoria per gli osservatori del mercato attraverso un periodo in cui le vittime hanno visto aumentare le perdite stimate da 38 milioni a 70 milioni di dollari.
Cryptopolitan segnalato per la prima volta le perdite intorno a 594 BTC (circa 38 milioni di dollari) intorno al momento in cui è avvenuto l'hack. Questi numeri sono aumentati nettamente durante il giorno, poiché la ricerca di Galaxy più recente stima è arrivata a $70 milioni persi da 1,196 indirizzi.
Cosa osservano CZ e il mercato successivamente
Il fondatore di Binance Changpeng Zhao è intervenuto su X, scrivendo che "anche i portafogli hardware possono avere bug" e suggerendo ai detentori di distribuire i fondi su diversi portafogli, aggiungendo che l'approccio comporta i propri rischi e "niente è al 100%". Il suo post ha attirato quasi 2.000 like entro poche ore.
Per il mercato, la domanda a breve termine è lo stoccaggio consolidato dell'attaccante. Un grande trasferimento verso un exchange potrebbe aggiungere pressione sull'offerta a breve termine. I trader stanno anche osservando se Bitcoin mantiene i 60.000 $; una rottura sostenuta potrebbe aprire la strada verso i 58.000 $, mentre un recupero di 64.000 $ allevierebbe il downside immediato.
I cervelli più intelligenti del crypto leggono già la nostra newsletter. Vuoi unirti a loro? Unisciti a loro.
Domande frequenti
Quanto Bitcoin è stato rubato nell'exploit di Coldcard?
Galaxy Research stima che siano stati drenati 1.082,65 BTC, del valore di circa 70 milioni di dollari, da 1.196 indirizzi il 30 luglio, rispetto alle precedenti stime di circa 594 BTC o 38 milioni di dollari da circa 500 portafogli.
Cosa ha causato la vulnerabilità di Coldcard?
Un errore nella build del firmware presente dalla versione 4.0.0 di marzo 2021 ha causato nei dispositivi interessati l'omissione del generatore di casualità hardware e il ricorso alla generazione prevedibile delle chiavi software, inizializzata con dati non segreti del chip come il numero seriale e i registri dell'orologio.
Cosa dovrebbero fare ora i proprietari di Coldcard?
Coinkite consiglia di aggiornare il firmware, creare un nuovo seed su un dispositivo pulito, verificare l'indirizzo di ricezione e inviare una piccola transazione di test prima di trasferire il saldo residuo, mantenendo il vecchio seed come backup.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









