






CoinDCX offre une prime de récupération de 11M$ pour l'exploitation de 44M$

- CoinDCX lance un programme de prime pour la récupération offrant jusqu'à 25 % pour aider à récupérer les 44,2 M$ volés lors d'un récent piratage.
- L'attaquant a financé l'exploitation via Tornado Cash et a acheminé 15,8 M$ vers Ethereum en utilisant des ponts inter-chaînes.
- Des enquêteurs blockchain, dont ZachXBT, ont retracé l'activité des portefeuilles et identifié plusieurs adresses impliquées dans les mouvements de fonds.
L'échange de cryptomonnaies indien CoinDCX offre une prime allant jusqu'à 25 %, provenant d'un pool de 11 millions de dollars, à quiconque aide à récupérer tout montant du drainage de 44,2 millions de dollars de son trésor interne le 19 juillet 2025.
Comme annoncé par les co-fondateurs de l'échange sur X lundi, l'entreprise a lancé un Programme de Prime de Récupération formel pour récupérer les actifs numériques volés, en plus d'identifier et de poursuivre ceux qui en sont responsables.
La brèche a été détectée pour la première fois par la plateforme de sécurité blockchain Cyvers Alerts, qui a expliqué comment le pirate a siphonné des fonds depuis les portefeuilles opérationnels internes de CoinDCX. Selon l'échange, ces portefeuilles auraient été utilisés uniquement pour la fourniture de liquidités sur un échange partenaire.
Les co-fondateurs Sumit Gupta et Neeraj Khandelwal ont également réitéré que l'exploitation n'avait pas affecté les fonds des utilisateurs.
Attaque financée par le pirate via Tornado Cash
Selon Cyvers Alerts, l'attaquant a initié l'exploitation en transférant 1 ETH via Tornado Cash, un mélangeur de crypto lié au blanchiment d'actifs volés. Peu après la transaction de financement, environ 15,8 millions de dollars de la crypto volée ont été pontés vers Ethereum via des protocoles inter-chaînes.
Le détective de sécurité blockchain ZachXBT a tracé le portefeuille de destination identifié sur Etherscan comme étant 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2. Ce portefeuille a depuis reçu plus de 12 144 ETH, équivalant à plus de 46 millions de dollars au prix actuel de 3 818 $ par pièce.
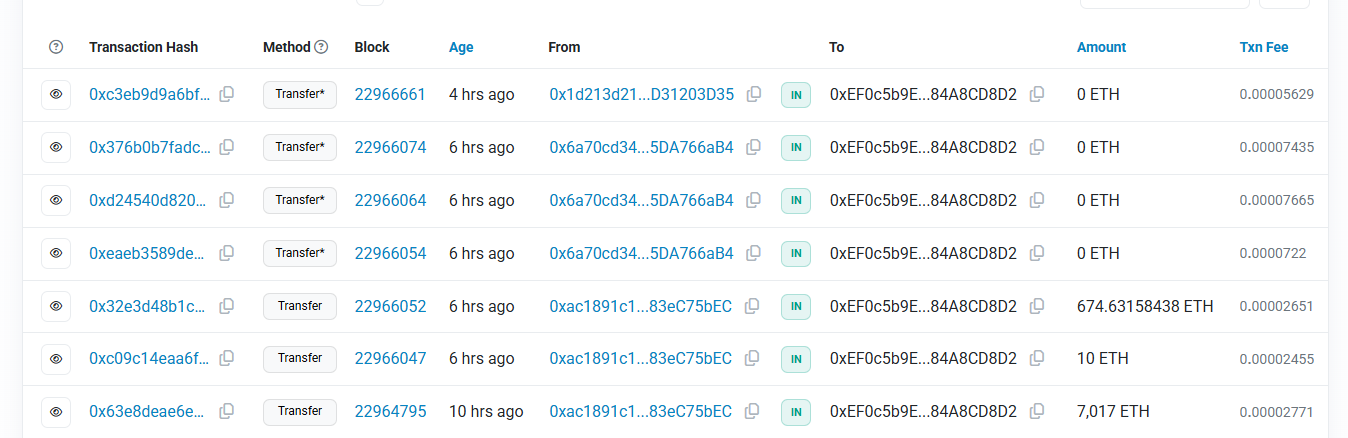
Les données d'Etherscan révèlent que le portefeuille du pirate a effectué au moins dix transactions Ethereum depuis le 19 juillet. Parmi elles, un transfert majeur de 674,63 ETH a eu lieu environ six heures avant l'heure d'écriture, provenant de l'adresse 0xac1891c1…83eC75bEC.
Le même expéditeur a également transféré 10 ETH et 7 017 ETH dans des transactions séparées dans la même période.
4 443 ETH ont été transférés vers le portefeuille il y a deux jours, probablement dans le cadre de l'exploitation initiale. La même adresse expéditeur a été impliquée dans plusieurs interactions avec le portefeuille détenant désormais les fonds volés.
Au moment de la rédaction, le portefeuille en question détient exactement 12 144,63 ETH, et aucun autre jeton supplémentaire n'est répertorié sous son profil d'actifs.
Transparence de CoinDCX remise en question
Selon une déclaration publiée par l'échange plus tôt aujourd'hui, les fonds exploités provenaient exclusivement du trésor corporatif de CoinDCX et non des avoirs des clients. « L'exposition provenait de nos propres réserves, et nous l'avons déjà absorbée via notre trésor corporatif », indiquait le communiqué de presse.
La plateforme de trading a ajouté qu'elle a commencé à réviser les cadres de sécurité et à réingénierier certaines parties de son architecture système.
« Nos systèmes de portefeuille n'ont jamais été compromis, mais nous sommes allés plus loin, resserrant la sécurité et redessinant certaines parties de notre infrastructure pour garantir que cela ne se reproduise jamais », a-t-il écrit.
L'initiative de récupération a reçu le soutien de la Solana Foundation, de Superteam et des partenaires de pont Wormhole et deBridge.
« La cybercriminalité est une attaque contre la confiance. Et quand l'un de nous est ciblé, nous le ressentons tous », a déclaré Khandelwal dans son adresse publique sur X. « Ce qui est important pour nous, c'est d'identifier et d'attraper les attaquants, car de telles choses ne devraient plus se reproduire, ni avec nous, ni avec quiconque dans l'industrie. »
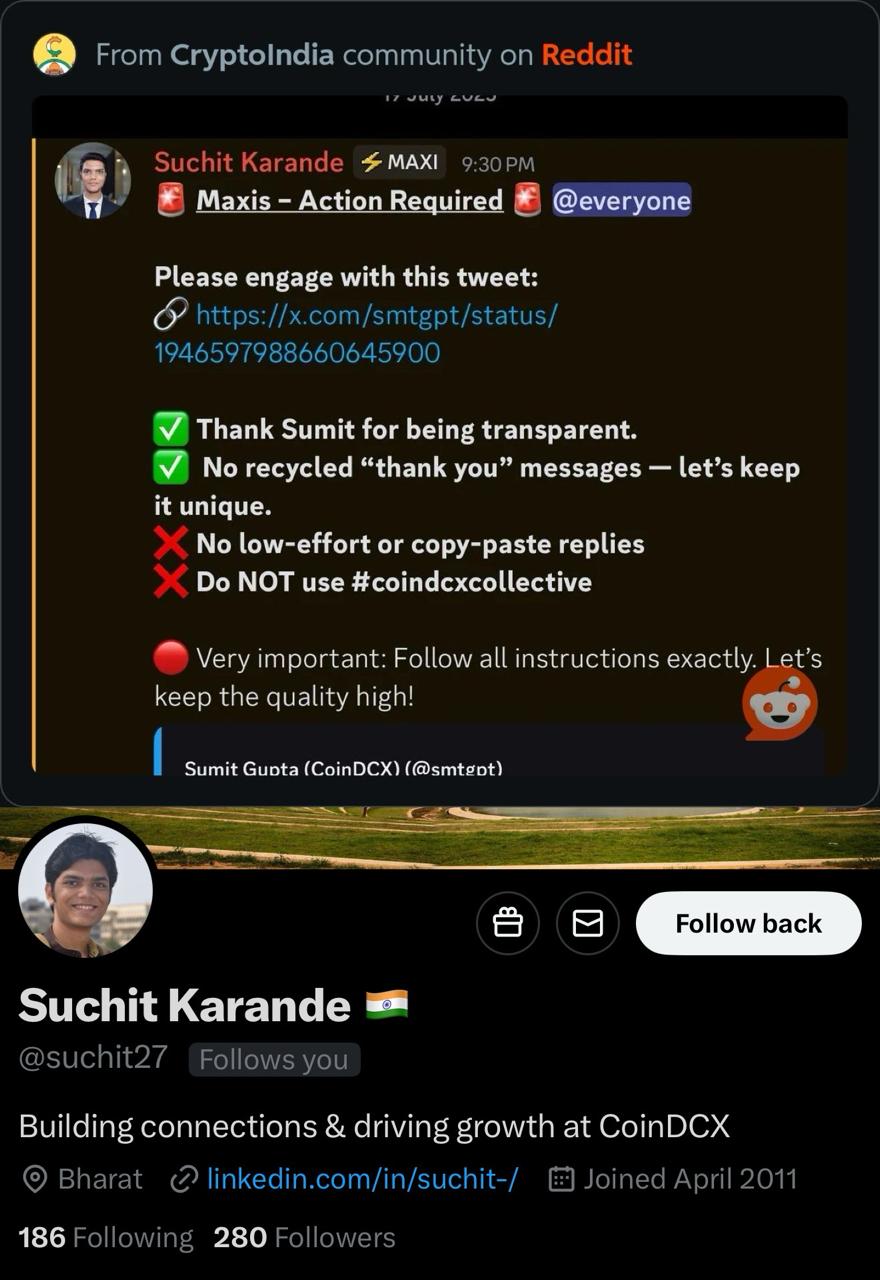
CoinDCX a salué les entreprises de cybersécurité et les entités de forensic blockchain, y compris Sygnia, zeroShadow et Seal911, pour leur aide dans son enquête en cours. Pourtant, comme rapporté par ZackXBT sur sa chaîne Telegram, son marketeur de marque, Suchit Karande, demandait aux membres de la communauté sur Discord de s'engager avec le post de Sumit Gupta le remerciant pour sa « transparence ».
CoinDCX est resté silencieux pendant environ 17 heures après l'exploitation et n'a fait aucun commentaire public pendant la fenêtre précoce de l'attaque. Pendant ce temps, selon ZachXBT, les fonds volés ont été activement déplacés entre plusieurs portefeuilles et réseaux dans des transactions calculées.
Sur sa chaîne Telegram, il a partagé un diagramme de flux de TRM Labs montrant où les actifs volés ont été déplacés. Selon l'analyse, trois adresses étaient impliquées dans le mouvement des fonds : le portefeuille Solana 6peRRbTz28xofaJPJzEkxnpcpR5xhYsQcmJHQFdP22n, l'adresse Bitcoin 3btch8cSVp3Uh2SiY9DeiRNYUBmFiBNHZQzDyecJs7Gu, et enfin, le portefeuille Ethereum 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
Avertissement. Les informations fournies ne constituent pas des conseils en matière d'investissement. Cryptopolitan.com ne saurait être tenue responsable des investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement de mener vos propres recherches et/ou de consulter un professionnel qualifié avant de prendre toute décision d'investissement.

Florence Muchai
Florence couvre depuis 6 ans l'actualité crypto, du jeu vidéo, de la technologie et de l'IA. Ses études en informatique à l'Université de sciences et technologies de Meru et sa formation en gestion des catastrophes et en diplomatie internationale à l'MMUST lui ont amplement permis de développer des compétences linguistiques, d'observation et techniques. Florence a travaillé au sein du groupe VAP et en tant qu'éditrice pour plusieurs médias spécialisés dans la crypto.









