






CoinDCX предлагает вознаграждение $11M за восстановление $44M, украденных в результате эксплойта

- CoinDCX запускает программу Recovery Bounty, предлагающую до 25% вознаграждения за помощь в возврате $44,2 млн, украденных в ходе недавней хакерской атаки.
- Злоумышленник использовал Tornado Cash для финансирования эксплойта и перевел $15,8 млн в Ethereum через кросс-чейн мосты.
- Блокчейн-детективы, включая ZachXBT, отследили активность кошельков и выявили несколько адресов, участвовавших в перемещении средств.
Индийская криптовалютная биржа CoinDCX предлагает вознаграждение до 25% из пула в 11 миллионов долларов любому, кто поможет вернуть любую сумму из 44,2 миллиона долларов, выведенных из ее внутренней казны 19 июля 2025 года.
Как объявили сооснователи биржи в понедельник в X, компания запустила официальную программу вознаграждений за восстановление (Recovery Bounty Program) для возврата украденных цифровых активов, а также для выявления и привлечения к ответственности виновных.
Нарушение безопасности было впервые обнаружено платформой мониторинга безопасности блокчейна Cyvers Alerts, которая объяснила, как хакер откачивал средства из внутренних операционных кошельков CoinDCX. Согласно бирже, эти кошельки, по сообщениям, использовались только для обеспечения ликвидности на бирже-партнере.
Сооснователи Сумит Гупта и Нирадж Кхандевал также подтвердили, что эксплойт не затронул средства пользователей.
Атака хакера финансировалась через Tornado Cash
Согласно Cyvers Alerts, злоумышленник инициировал эксплойт, переведя 1 ETH через Tornado Cash, крипто-миксер, связанный с отмыванием украденных активов. Вскоре после транзакции финансирования около 15,8 миллиона долларов украденной криптовалюты было переведено в Ethereum через протоколы кросс-чейн.
Блокчейн-детектив ZachXBT отследил целевой кошелек, идентифицированный в Etherscan как 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2. С тех пор этот кошелек получил более 12 144 ETH, что эквивалентно более чем 46 миллионам долларов по текущей цене 3 818 долларов за монету.
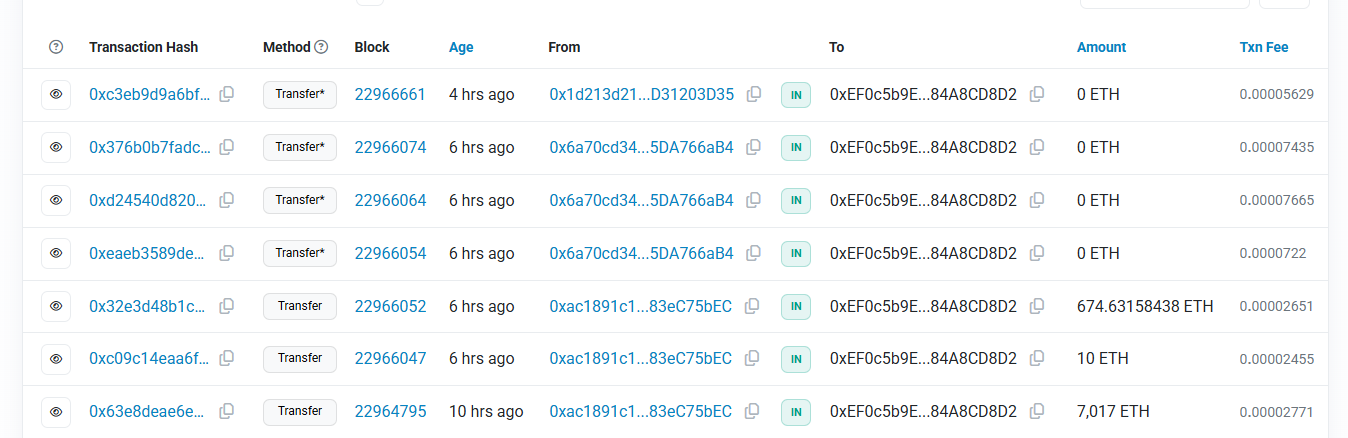
Данные Etherscan показывают, что кошелек хакера совершил как минимум десять транзакций Ethereum с 19 июля. Среди них крупный перевод 674,63 ETH произошел примерно за шесть часов до момента написания статьи, исходя из адреса 0xac1891c1…83eC75bEC.
Тот же отправитель также перевел 10 ETH и 7 017 ETH в отдельных транзакциях в тот же период времени.
4 443 ETH было переведено на кошелек два дня назад, вероятно, как часть первоначального эксплойта. Тот же адрес отправителя участвовал во множестве взаимодействий с кошельком, который в настоящее время хранит украденные средства.
На момент подготовки к печати запрашиваемый кошелек содержит ровно 12 144,63 ETH, и никаких других дополнительных токенов в его профиле активов не числится.
Прозрачность CoinDCX ставится под вопрос
Согласно заявлению, опубликованному биржей ранее в этот день, украденные средства поступали исключительно из корпоративной казны CoinDCX, а не из средств клиентов. «Уязвимость была в наших собственных резервах, и мы уже поглотили ее через корпоративную казну», — гласило пресс-релиз.
Торговая платформа добавила, что она начала пересматривать системы безопасности и переделывать части своей архитектуры системы.
«Наши кошельки никогда не были скомпрометированы, но мы все равно углубились в вопрос, ужесточив безопасность и переработав части нашей инфраструктуры, чтобы гарантировать, что это больше не повторится», — написали они.
Инициатива по восстановлению получила поддержку от Фонда Solana, Superteam, а также партнеров мостов Wormhole и deBridge.
«Киберпреступность — это нападение на доверие. И когда нацеливаются на одного из нас, это чувствуется всеми», — сказал Кхандевал в своем публичном обращении в X. «Для нас важно выявить и поймать злоумышленников, потому что такие вещи не должны повторяться, ни с нами, ни с кем-либо в отрасли».
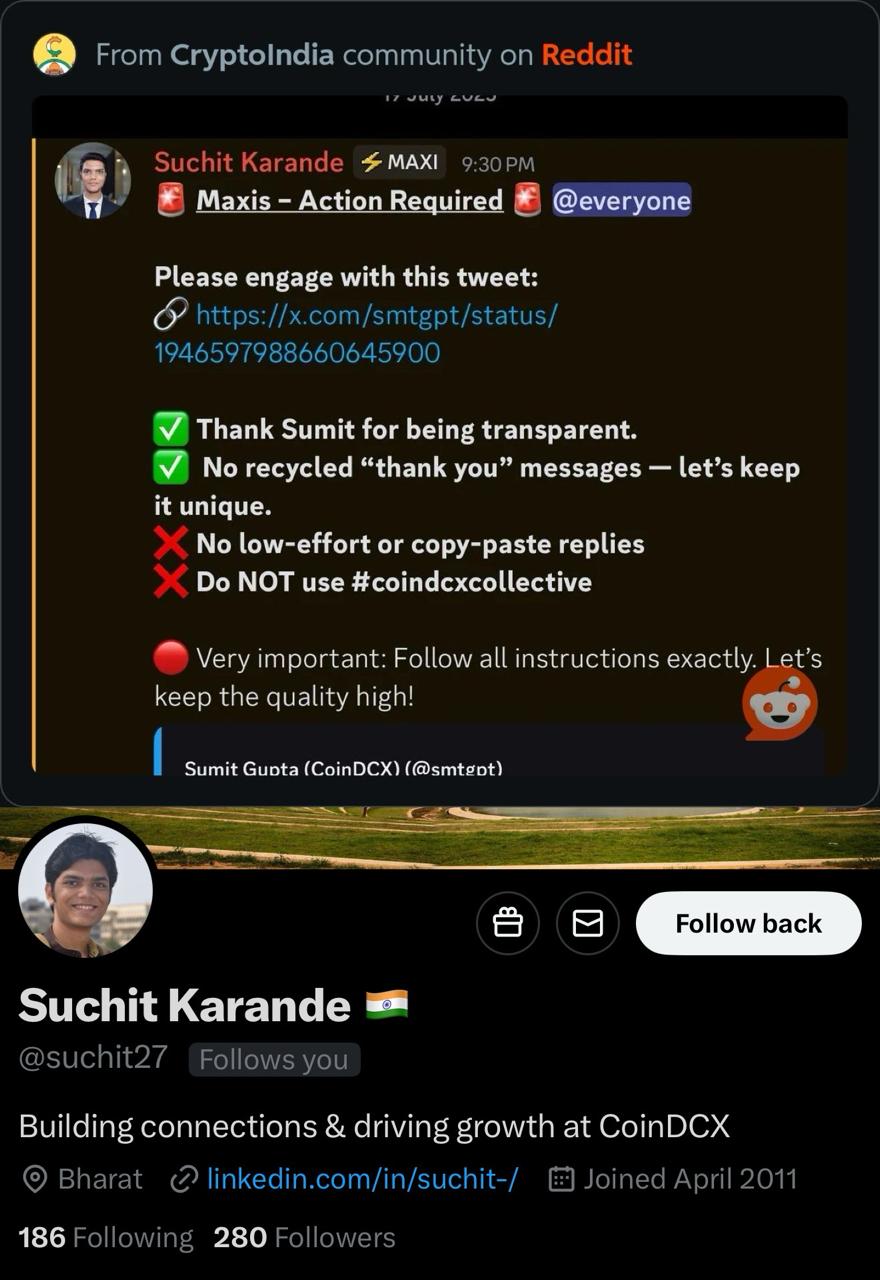
CoinDCX похвалил фирмы кибербезопасности и блокчейн-форензики, включая Sygnia, zeroShadow и Seal911, за помощь в текущем расследовании. Однако, как сообщил ZackXBT в своем канале Telegram, его бренд-маркетолог Сучит Каранде просил участников сообщества в Discord взаимодействовать с постом Сумита Гупты, поблагодарив его за «прозрачность».
CoinDCX хранил молчание примерно 17 часов после эксплойта и не давал публичных комментариев в ранний период атаки. В это время, по утверждениям ZachXBT, украденные средства активно переводились между несколькими кошельками и сетями в расчетливых транзакциях.
В своем канале Telegram он поделился диаграммой потоков TRM Labs, показывающей, куда были переведены украденные активы. Согласно анализу, в перемещении средств участвовали три адреса: кошелек на Solana 6peRRbTz28xofaJPJzEkxnpcpR5xhYsQcmJHQFdP22n, адрес Bitcoin 3btch8cSVp3Uh2SiY9DeiRNYUBmFiBNHZQzDyecJs7Gu и, наконец, кошелек Ethereum 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2.
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Флоренс Мучай
Флоренс уже 6 лет освещает новости в сферах криптовалют, игр, технологий и искусственного интеллекта. Её образование по специальности «Компьютерные науки» в Университете науки и технологий Меру, а также обучение управлению в чрезвычайных ситуациях и международной дипломатии в MMUST обеспечили ей отличные языковые навыки, наблюдательность и технические компетенции. Флоренс работала в группе VAP Group и была редактором в нескольких крипто-медиа.









