






CoinDCX ofrece una recompensa de recuperación de $11M⟦/N1⟧ por el exploit de $44M⟦/N2⟧

- CoinDCX lanza un Programa de Recompensa por Recuperación que ofrece hasta el 25% para ayudar a recuperar los $44,2 millones robados en un reciente hackeo.
- El atacante financió la explotación a través de Tornado Cash y dirigió $15,8 millones a Ethereum utilizando puentes entre cadenas.
- Los investigadores blockchain, incluidos ZachXBT, rastrearon la actividad de las billeteras e identificaron múltiples direcciones involucradas en los movimientos de fondos.
El exchange de criptomonedas indio CoinDCX ofrece una recompensa de hasta el 25 %, de un fondo de 11 millones de dólares, a cualquiera que ayude a recuperar cualquier cantidad de los 44,2 millones de dólares drenados de su tesorería interna el 19 de julio de 2025.
Como anunció los cofundadores del exchange en X el lunes, la empresa ha lanzado un Programa Formal de Recompensa por Recuperación para recuperar los activos digitales robados, además de identificar y enjuiciar a los responsables.
La brecha fue detectada por primera vez por la plataforma de seguridad blockchain Cyvers Alerts, que explicó cómo el hacker sifonó fondos de las billeteras operativas internas de CoinDCX. Según el exchange, estas billeteras se utilizaron únicamente para la provisión de liquidez en un exchange asociado.
Los cofundadores Sumit Gupta y Neeraj Khandelwal también reiteraron que el exploit no afectó a los fondos de los usuarios.
El hacker financió el ataque a través de Tornado Cash
Según Cyvers Alerts, el atacante inició el exploit transfiriendo 1 ETH a través de Tornado Cash, un mezclador de criptomonedas vinculado al lavado de activos robados. Poco después de la transacción de financiación, aproximadamente 15,8 millones de dólares de la criptomoneda robada se pasaron a Ethereum a través de protocolos cross-chain.
El investigador de seguridad blockchain ZachXBT rastreó la billetera de destino identificada en Etherscan como 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2. Esta billetera ha recibido desde entonces más de 12.144 ETH, equivalentes a más de 46 millones de dólares al precio actual de 3.818 dólares por moneda.
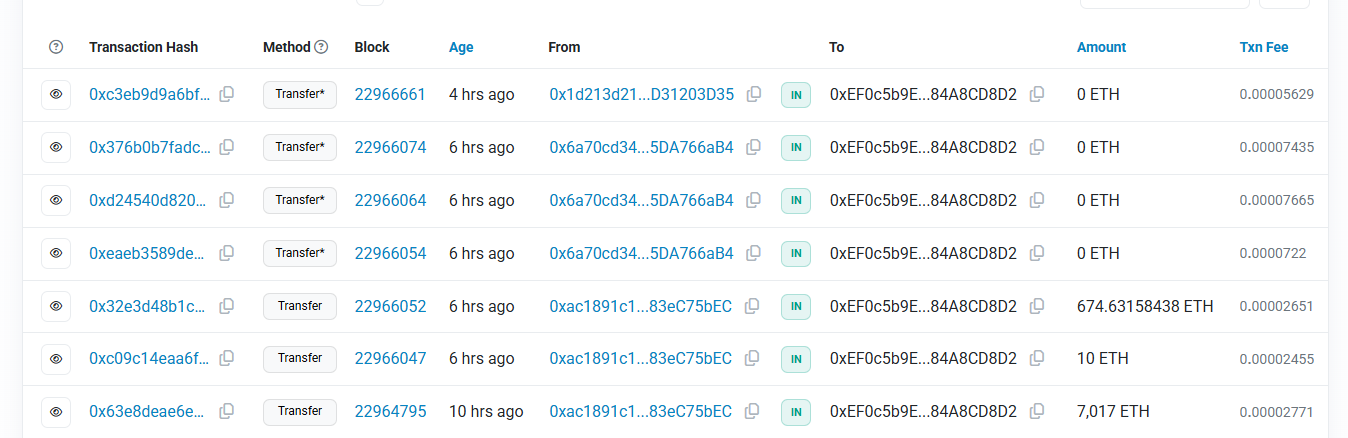
Los datos de Etherscan revelan que la billetera del hacker ha realizado al menos diez transacciones de Ethereum desde el 19 de julio. Entre ellas, una transferencia importante de 674,63 ETH tuvo lugar aproximadamente seis horas antes de la hora de redacción, originada desde la dirección 0xac1891c1…83eC75bEC.
El mismo remitente también transfirió 10 ETH y 7.017 ETH en transacciones separadas dentro del mismo período de tiempo.
4.443 ETH se transfirieron a la billetera hace dos días, probablemente como parte del exploit inicial. La misma dirección de remitente estuvo involucrada en múltiples interacciones con la billetera que ahora contiene los fondos robados.
Al momento de la redacción, la billetera en cuestión contiene exactamente 12.144,63 ETH, y no se han listado otros tokens adicionales bajo su perfil de activos.
Cuestionan la transparencia de CoinDCX
Según una declaración publicada por el exchange a principios de hoy, los fondos explotados provenían exclusivamente del tesoro corporativo de CoinDCX y no de las tenencias de los clientes. «La exposición provenía de nuestras propias reservas, y ya la hemos absorbido a través de nuestro tesoro corporativo», decía el comunicado de prensa.
La plataforma de negociación añadió que ha comenzado a reformular los marcos de seguridad y a reingeniar partes de su arquitectura del sistema.
«Nuestros sistemas de billetera nunca fueron comprometidos, pero aún así hemos profundizado, endureciendo la seguridad y rediseñando partes de nuestra infraestructura para asegurar que esto nunca vuelva a ocurrir», escribió.
La iniciativa de recuperación ha recibido el apoyo de la Fundación Solana, Superteam y los socios de puente Wormhole y deBridge.
«El cibercrimen es un ataque a la confianza. Y cuando uno de nosotros es blanco, todos lo sentimos», dijo Khandelwal en su discurso público en X. «Lo que es importante para nosotros es identificar y atrapar a los atacantes, porque estas cosas no deberían volver a ocurrir, ni con nosotros, ni con nadie en la industria».
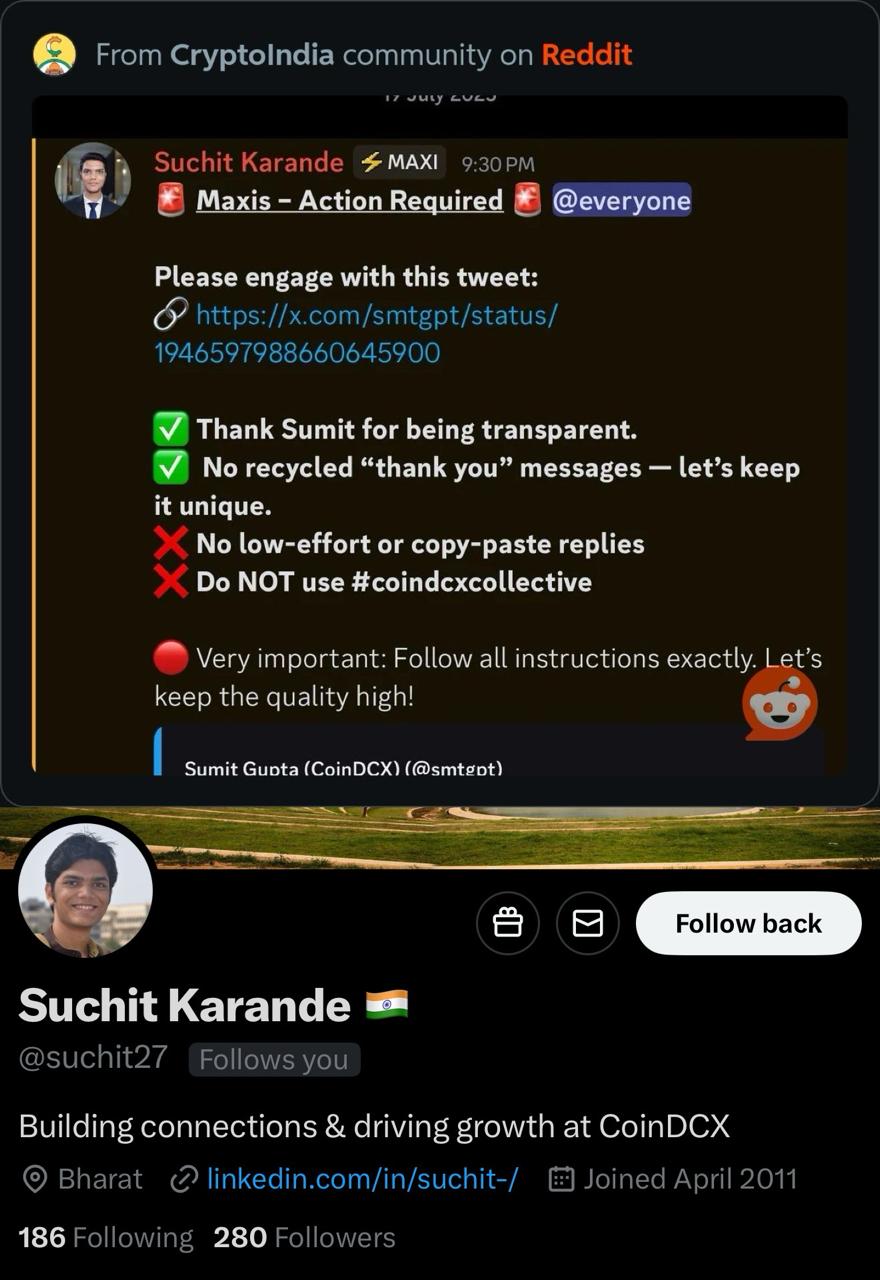
CoinDCX elogió a las empresas de ciberseguridad y entidades de forense blockchain, incluidas Sygnia, zeroShadow y Seal911, por ayudar en su investigación en curso. Sin embargo, según informó ZackXBT en su canal de Telegram, su director de marca, Suchit Karande, estaba pidiendo a los miembros de la comunidad en Discord que interactuaran con la publicación de Sumit Gupta agradeciéndole por la «transparencia».
CoinDCX guardó silencio durante aproximadamente 17 horas después del exploit y no hizo ningún comentario público durante la ventana temprana del ataque. En ese tiempo, según ZachXBT, los fondos robados se movieron activamente entre varias billeteras y redes en transacciones calculadas.
En su canal de Telegram, compartió un diagrama de flujo de TRM Labs sobre dónde se movieron los activos robados. Según el análisis, hubo tres direcciones involucradas en el movimiento de los fondos: la billetera basada en Solana 6peRRbTz28xofaJPJzEkxnpcpR5xhYsQcmJHQFdP22n, la dirección de Bitcoin 3btch8cSVp3Uh2SiY9DeiRNYUBmFiBNHZQzDyecJs7Gu y, por último, la billetera de Ethereum 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Aviso de responsabilidad. La información proporcionada no es un consejo de trading. Cryptopolitan.com no asumimos responsabilidad alguna por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente la investigación independiente y/o la consulta con un profesional calificado antes de tomar cualquier decisión de inversión.

Florence Muchai
Florence ha estado cubriendo durante los últimos 6 años noticias sobre criptomonedas, juegos, tecnología e inteligencia artificial. Sus estudios de Ciencias de la Computación en la Universidad de Ciencias y Tecnología de Meru y Gestión de Desastres y Diplomacia Internacional en MMUST la dotan adecuadamente de habilidades lingüísticas, de observación y técnicas. Florence ha trabajado en VAP Group y como editora en varias casas de medios de criptomonedas.









