







- CoinDCX、最近のハッキングで盗まれた4,200万ドルの回復に向けた「リカバリー・バウンティ・プログラム」を開始。成功報酬は最大25%
- 攻撃者はTornado Cashを利用してエクスプロイトを資金調達し、クロスチェーンブリッジを通じて1,580万ドルをイーサリアムへ転送した
- ZachXBTを含むブロックチェーン調査チームがウォレットの活動を追跡し、資金移動に関与する複数のアドレスを特定
インドの暗号通貨取引所CoinDCXは、2025年7月19日に内部財務から流出した4,420万ドルの資金のいかなる部分の回復にも役立つ人々に対して、1,100万ドルのプールから最大25%のバウンティを提供しています。
月曜日にXで取引所の共同創設者によって発表されたように、同社は盗まれたデジタル資産の回復に加え、責任ある者の特定と訴追のために、公式なリカバリーバウンティプログラムを立ち上げました。
この侵害は、ハッカーがCoinDCXの内部運用ウォレットから資金を吸い上げた方法を説明したブロックチェーンセキュリティプラットフォームのCyvers Alertsによって最初に検出されました。取引所によると、これらのウォレットはパートナー取引所での流動性提供のみで使用されていたと報告されています。
共同創設者のSumit Gupta氏とNeeraj Khandelwal氏も、脆弱性がユーザーの資金に影響を与えなかったことを再確認しました。
ハッカーはTornado Cashを通じて攻撃に資金を提供
Cyvers Alertsによると、攻撃者は暗号ミキサーであり盗まれた資産の洗浄に関連するTornado Cashを通じて1 ETHを送信することで、悪用を開始しました。資金提供トランザクションの直後、盗まれた暗号通貨の約1,580万ドルがクロスチェーンプロトコルを通じてEthereumにブリッジされました。
ブロックチェーンセキュリティの探偵であるZachXBT氏は、Etherscanで識別された宛先ウォレット 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2 を追跡しました。このウォレットは現在、12,144 ETH以上を受け取っており、現在の価格1枚あたり3,818ドルで4,600万ドル以上相当です。
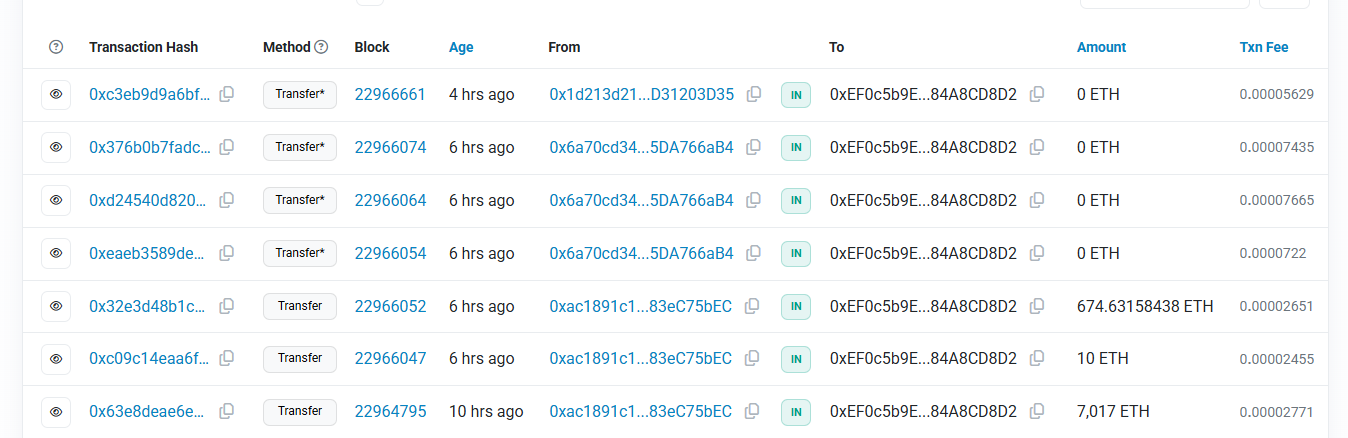
Etherscanのデータによると、ハッカーのウォレットは7月19日以降、少なくとも10回のEthereumトランザクションを実行しています。そのうち、主要な674.63 ETHの転送は、執筆時点で約6時間前に、アドレス 0xac1891c1…83eC75bEC から行われました。
同じ送信者は、同じ時間帯内に別々のトランザクションで10 ETHと7,017 ETHも転送しました。
4,443 ETHが2日前にこのウォレットに転送され、これは初期の悪用の一部であった可能性があります。同じ送信者アドレスが、現在盗まれた資金を保有しているウォレットとの複数のやり取りに関与していました。
報道時点では、問題のウォレットは正確に12,144.63 ETHを保有しており、その資産プロファイルには他の追加トークンはリストされていません。
CoinDCXの透明性が疑問視される
本日の早些くに取引所によって発表された声明によると、悪用された資金は顧客の保有資産ではなく、CoinDCXの企業財務のみから来たものです。「暴露は私たちの独自の準備金からのものであり、すでに企業財務を通じて吸収済みです」とプレスリリースは述べています。
取引プラットフォームは、セキュリティフレームワークの刷新とシステムアーキテクチャの一部の再設計を開始したと付け加えました。
「私たちのウォレットシステムは決して侵害されませんでしたが、それでもさらに深く入り込み、セキュリティを強化し、インフラストラクチャの一部を再設計して、これが二度と起こらないようにしました」と記載されています。
この回復イニシアチブは、Solana Foundation、Superteam、およびブリッジパートナーであるWormholeとdeBridgeからの支援を受けています。
「サイバー犯罪は信頼に対する攻撃です。そして、私たちの一人が標的とされると、全員がそれを感じます」と、Khandelwal氏はXでの公開メッセージで述べています。「私たちにとって重要なのは、攻撃者を特定し、捕まえることです。なぜなら、このようなことが二度と起こってはならないからです。私たちにとってだけでなく、業界の誰にとっても。」
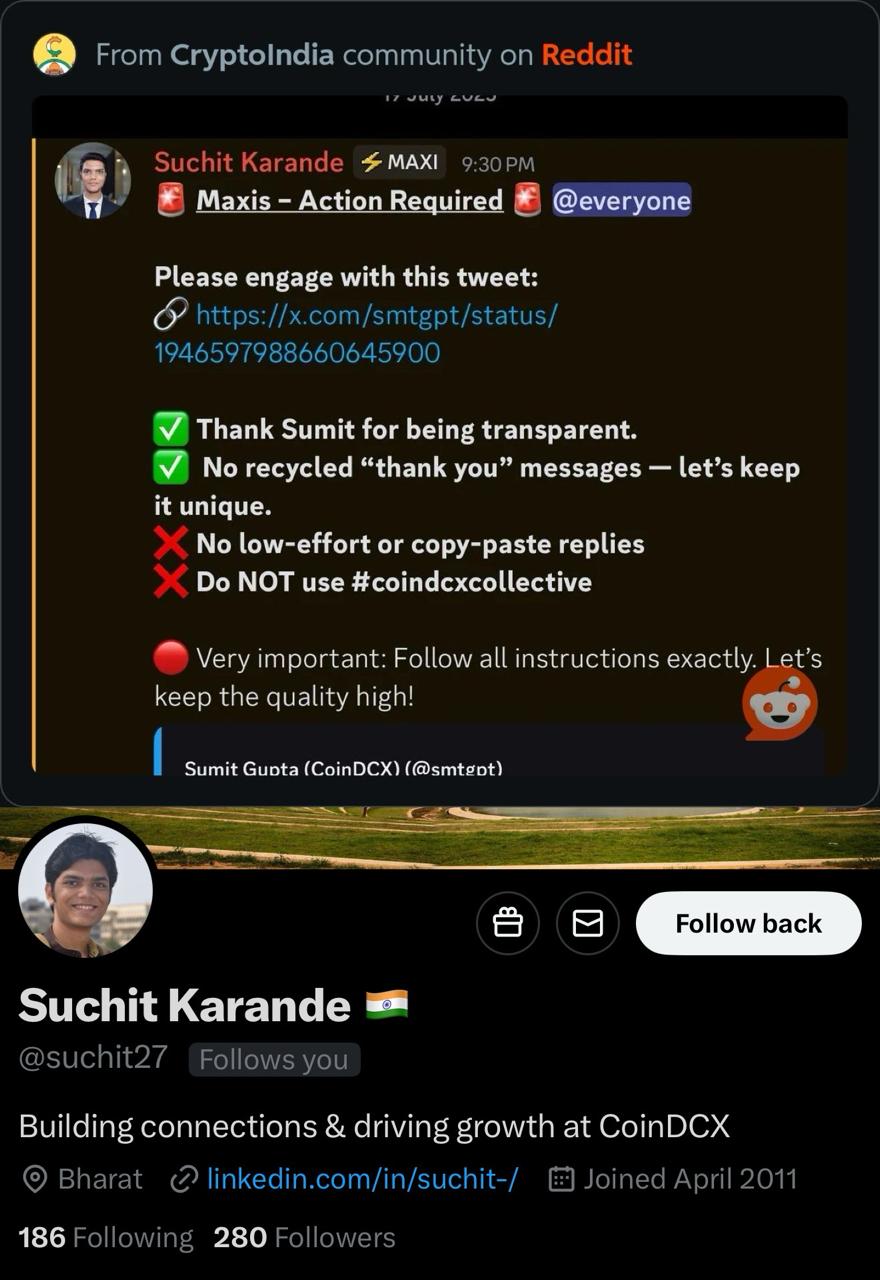
CoinDCXは、Sygnia、zeroShadow、Seal911などのサイバーセキュリティ企業およびブロックチェーンフォレンジックエンティティを、継続中の調査への協力に対して称賛しました。しかし、ZackXBT氏が彼のTelegramチャンネルで報告したところによると、そのブランドマーケターであるSuchit Karande氏は、Discord上のコミュニティメンバーに、Sumit Gupta氏の「透明性」への感謝を投稿にエンゲージするよう求めていました。
CoinDCXは攻撃発生後、約17時間沈黙を守り、攻撃の初期段階では公にコメントしませんでした。その間、ZachXBT氏によると、盗まれた資金は計算された取引により複数のウォレットとネットワーク間で積極的に移動されていました。
彼のTelegramチャンネルでは、彼は盗まれた資産が移動された場所のTRM Labsフローチャートを共有しました。分析によると、資金の移動に関与したのは3つのアドレスでした:Solanaベースのウォレット 6peRRbTz28xofaJPJzEkxnpcpR5xhYsQcmJHQFdP22n、Bitcoinアドレス 3btch8cSVp3Uh2SiY9DeiRNYUBmFiBNHZQzDyecJs7Gu、そして最後に、Ethereumウォレット 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2 です。
これをお読みいただいているあなたは、すでに一歩先を行っています。当社のニュースレターでその先を行ってください。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

Florence Muchai
フローレンスは過去6年間、暗号資産、ゲーム、テクノロジー、AIに関するニュースを報道してきました。メルウ科学技術大学でのコンピュータ学およびMMUSTでの災害管理と国際外交の学習により、言語能力、観察力、技術スキルを十分に備えています。フローレンスはVAPグループで勤務し、複数の暗号資産メディアハウスで編集者として活躍しました。









