




- CoinDCX가 최근 해킹으로 탈취된 4,420만 달러의 회수를 돕는 데 최대 25%를 제공하는 '회수 보너스 프로그램'을 출시했습니다.
- 공격자는 Tornado Cash를 통해 공격 자금을 조달하고 크로스체인 브릿지를 이용해 1,580만 달러를 이더리움으로 이동시켰습니다.
- ZachXBT를 포함한 블록체인 수사 전문가들이 지갑 활동을 추적하여 자금 이동에 관여한 여러 주소들을 특정했습니다.
인도 암호화폐 거래소 코인디엑스(CoinDCX)는 2025년 7월 19일 내부 재무에서 유출된 4,420만 달러 중 어떤 금액이든 회수하는 데 도움을 주는 사람에게 1,100만 달러 풀에서 최대 25%의 보너스를 제공하겠다고 밝혔습니다.
월요일 X에서 거래소 공동 설립자들이 발표한 바와 같이, 회사는 도난당한 디지털 자산을 회수하는 것 외에도 관련자들을 식별하고 기소하기 위해 공식적인 복구 보너스 프로그램을 시작했습니다.
이 침입은 블록체인 보안 플랫폼 Cyvers Alerts에 의해 처음 감지되었으며, 해커가 코인디엑스의 내부 운영 지갑에서 자금을 유출하는 방법을 설명했습니다. 거래소에 따르면, 이러한 지갑은 파트너 거래소에서 유동성 제공에만 사용되는 것으로 보고되었습니다.
공동 설립자 수밋 굽타(Sumit Gupta)와 네라즈 칸델왈(Neeraj Khandelwal)은 또한 취약점이 사용자 자금에 영향을 미치지 않았다고 재확인했습니다.
해커는 토네이도 캐시를 통해 공격 자금 조달
Cyvers Alerts에 따르면, 공격자는 도난 자산 세탁과 관련된 암호화폐 믹서인 토네이도 캐시(Tornado Cash)를 통해 1 ETH를 이송하여 악용을 시작했습니다. 자금 조달 거래 직후, 도난당한 암호화폐의 약 1,580만 달러가 크로스체인 프로토콜을 통해 이더리움으로 브리징되었습니다.
블록체인 보안 탐정 자크XB(ZachXBT)는 이더스캔(Etherscan)에서 식별된 목적지 지갑 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2를 추적했습니다. 이 지갑은 현재 코인당 $3,818의 가격으로 4,600만 달러 이상에 해당하는 12,144 ETH 이상을 받았습니다.
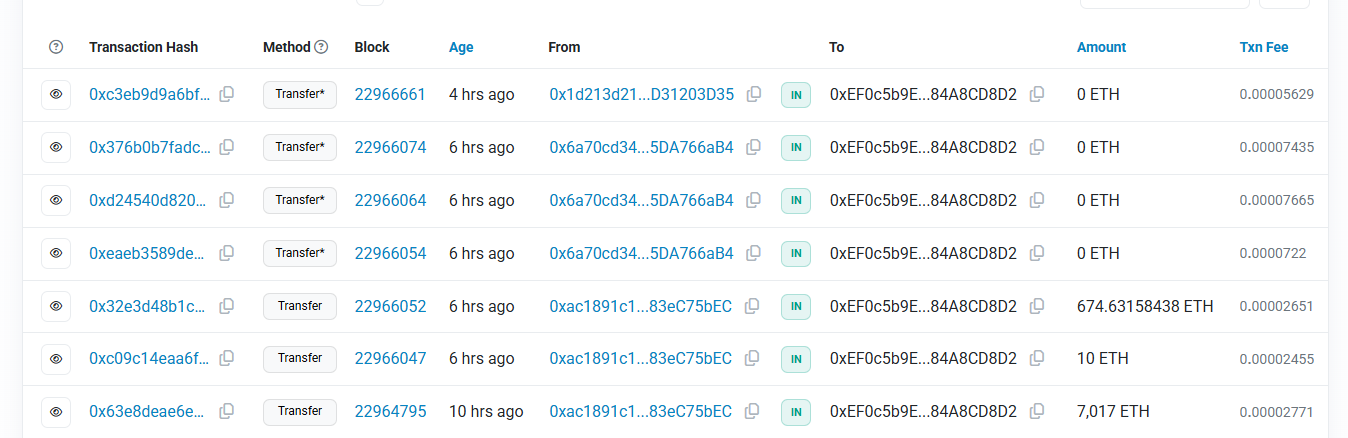
이더스캔 데이터는 해커의 지갑이 7월 19일 이후 최소 10번의 이더리움 거래를 수행했음을 보여줍니다. 그중 주요 이송 674.63 ETH는 작성 시점 약 6시간 전에 주소 0xac1891c1…83eC75bEC에서 발생했습니다.
같은 발신자는 동일한 시간 프레임 내에서 별도의 거래로 10 ETH와 7,017 ETH를 이송했습니다.
4,443 ETH는 이틀 전에 이송되었으며, 이는 초기 악용의 일부였을 가능성이 높습니다. 같은 발신자 주소가 이제 도난 자금을 보유한 지갑과 여러 상호작용에 관여했습니다.
발행 시점 기준, 해당 지갑은 정확히 12,144.63 ETH를 보유하고 있으며, 자산 프로필 아래 다른 추가 토큰은 나열되지 않았습니다.
코인디엑스의 투명성 의문
오늘早些时候 거래소가 발표한 성명에 따르면, 악용된 자금은 고객 보유금이 아닌 코인디엑스(CoinDCX)의 기업 재무에서만 나왔습니다. “노출은 우리 자체 준비금에서 비롯되었으며, 이미 기업 재무를 통해 흡수했습니다.”라고 보도 자료는 전했습니다.
거래 플랫폼은 보안 프레임워크를 전면 개편하고 시스템 아키텍처의 일부를 재설계하기 시작했다고 덧붙였습니다.
“우리의 지갑 시스템은 결코 침해되지 않았지만, 우리는 여전히 더 깊이 들어가 보안을 강화하고 인프라의 일부를 재설계하여 이러한 일이 다시는 발생하지 않도록 보장했습니다,”라고 작성했습니다.
이 복구 이니셔티브는 솔라나 재단, 슈퍼팀(Superteam) 및 브리지 파트너인 월름홀(Wormhole)과 디브리지(deBridge)의 지원을 받았습니다.
“사이버 범죄는 신뢰에 대한 공격입니다. 그리고 우리 중 한 명이 표적이 되면 우리 모두는 그것을 느낍니다,”라고 칸델왈은 X의 공개 연설에서 말했습니다. “우들에게 중요한 것은 공격자를 식별하고 체포하는 것입니다. 왜냐하면 이러한 일은 다시는 발생해서는 안 되기 때문입니다. 우리뿐만 아니라 업계의 누구에게도 말입니다.”
코인디엑스는 진행 중인 조사에 도움을 준 시그니아(Sygnia), 제로섀도우(zeroShadow), 실911(Seal911)을 포함한 사이버 보안 기업과 블록체인 포렌식 엔티티들을 치하했습니다. 그러나 자크XB가 자신의 텔레그램 채널에 보고한 바와 같이, 브랜드 마케팅 담당자 수치트 카란데(Suchit Karande)는 디스코드에서 커뮤니티 구성원들에게 수밋 굽타의 게시글에 참여하여 “투명성”에 대한 감사의 뜻을 전하도록 요청했습니다.
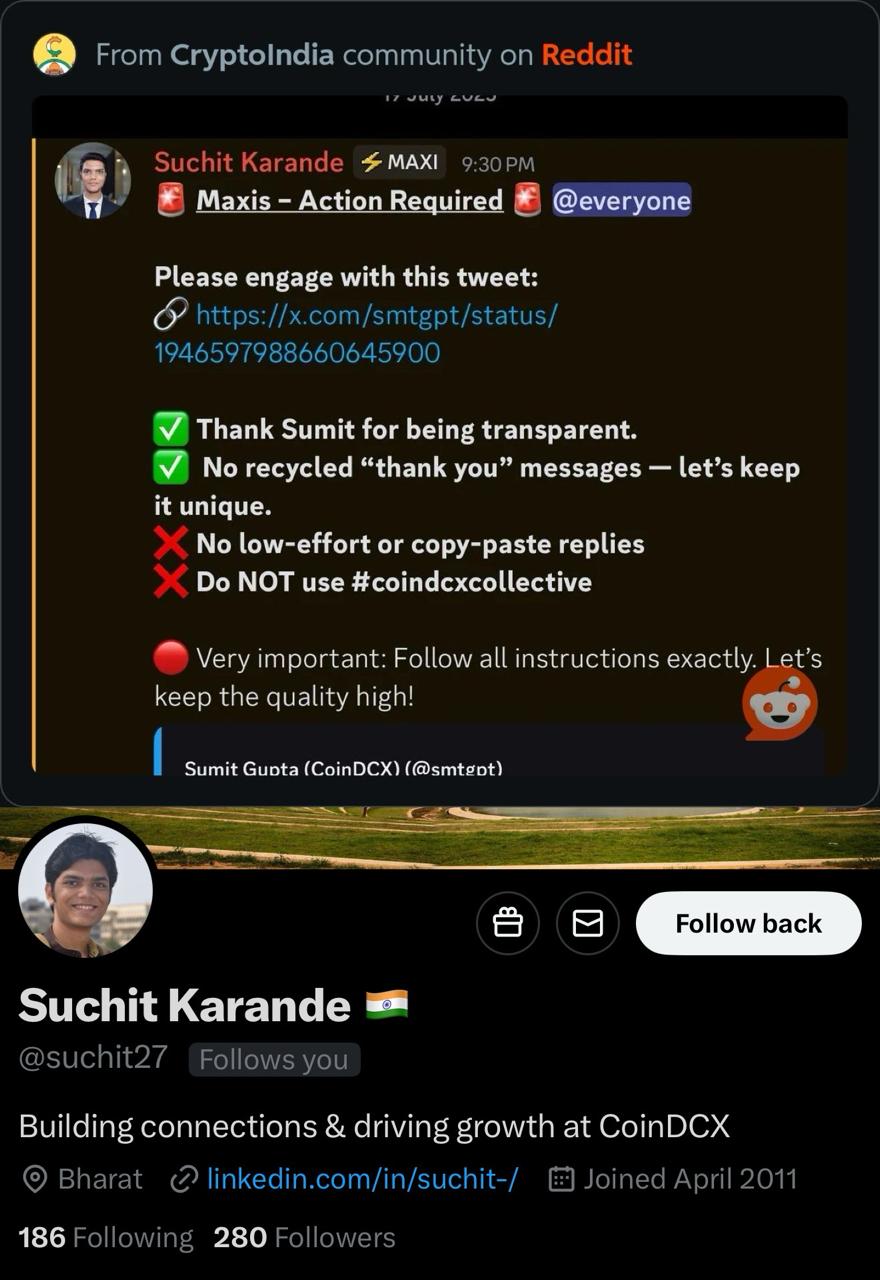
코인디엑스는 악용 발생 약 17시간 동안 침묵을 지켰으며, 공격 초기 창구 동안 공개적인 논평을 하지 않았습니다. 그 시간 동안, 자크XB(ZachXBT)는 도난당한 자금이 계산된 거래를 통해 여러 지갑과 네트워크를 통해 활발히 이동했다고 주장합니다.
그는 자신의 텔레그램 채널에서 도난 자산이 이동된 경로를 보여주는 TRM Labs 흐름 차트를 공유했습니다. 분석에 따르면 자금 이동에는 세 가지 주소가 관여했습니다: 솔라나 기반 지갑 6peRRbTz28xofaJPJzEkxnpcpR5xhYsQcmJHQFdP22n, 비트코인 주소 3btch8cSVp3Uh2SiY9DeiRNYUBmFiBNHZQzDyecJs7Gu, 그리고 마지막으로 이더리움 지갑 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2.
암호화폐 뉴스를 단순히 읽는 것을 넘어, 이해하세요. 뉴스레터에 구독하세요. 무료입니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com 본 페이지에 제공된 정보를 바탕으로 이루어진 투자에 대해 어떠한 책임도 지지 않습니다. 투자 결정을 내리기 전에 반드시 독립적인 조사나 자격을 갖춘 전문가의 상담을 강력히 권장합니다.

플로렌스 무차이
플로렌스는 지난 6년 동안 암호화폐, 게임, 기술 및 AI 뉴스를 다루어 왔습니다. 메루 과학기술대학교에서 컴퓨터학을, MMUST에서 재난 관리 및 국제 외교를 전공하며 언어, 관찰력 및 기술적 역량을 충분히 갖추었습니다. 플로렌스는 VAP 그룹에서 근무했으며 여러 암호화폐 미디어 하우스의 편집자로 활동했습니다.









