







- CoinDCX startet ein Recovery-Bounty-Programm mit bis zu 25% Belohnung für Hilfe bei der Rückgewinnung von 44,2 Mio. USD, die bei einem kürzlichen Hack gestohlen wurden.
- Der Angreifer finanzierte die Ausnutzung über Tornado Cash und leitete 15,8 Mio. USD über Cross-Chain-Bridges auf Ethereum um.
- Blockchain-Ermittler, darunter ZachXBT, verfolgten die Wallet-Aktivitäten und identifizierten mehrere Adressen, die an den Geldbewegungen beteiligt waren.
Die indische Kryptowährungsbörse CoinDCX bietet eine Prämie von bis zu 25 % aus einem Pool von 11 Millionen US-Dollar an, um jeden, der hilft, einen beliebigen Betrag des am 19. Juli 2025 aus ihrem internen Schatz abgeflossenen Betrags von 44,2 Millionen US-Dollar zurückzugewinnen.
Wie von den Co-Gründern der Börse am Montag auf X angekündigt, hat das Unternehmen ein formelles Recovery-Bounty-Programm gestartet, um die gestohlenen digitalen Assets zurückzugewinnen, sowie diejenigen zu identifizieren und strafrechtlich zu verfolgen, die dafür verantwortlich sind.
Der Sicherheitsvorfall wurde erstmals von der Blockchain-Sicherheitsplattform Cyvers Alerts entdeckt, die erklärte, wie der Hacker Mittel aus den internen Betriebs-Wallets von CoinDCX abzweigte. Laut der Börse wurden diese Wallets angeblich nur für die Liquiditätsbereitstellung auf einer Partnerbörse verwendet.
Die Co-Gründer Sumit Gupta und Neeraj Khandelwal betonten auch, dass der Exploit keine Kundengelder betroffen hat.
Hacker finanzierte den Angriff über Tornado Cash
Laut Cyvers Alerts initiierte der Angreifer den Exploit, indem er 1 ETH über Tornado Cash übertrug, einen Krypto-Mixer, der mit dem Waschen gestohlener Assets in Verbindung gebracht wird. Kurz nach der Finanzierungsüberweisung wurden etwa 15,8 Millionen US-Dollar der gestohlenen Kryptowährung über Cross-Chain-Protokolle auf Ethereum gebridged.
Der Blockchain-Sicherheitsdetektiv ZachXBT verfolgte die auf Etherscan identifizierte Ziel-Wallet bis zu 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2. Diese Wallet hat seitdem über 12.144 ETH erhalten, was bei einem aktuellen Preis von 3.818 US-Dollar pro Münze mehr als 46 Millionen US-Dollar entspricht.
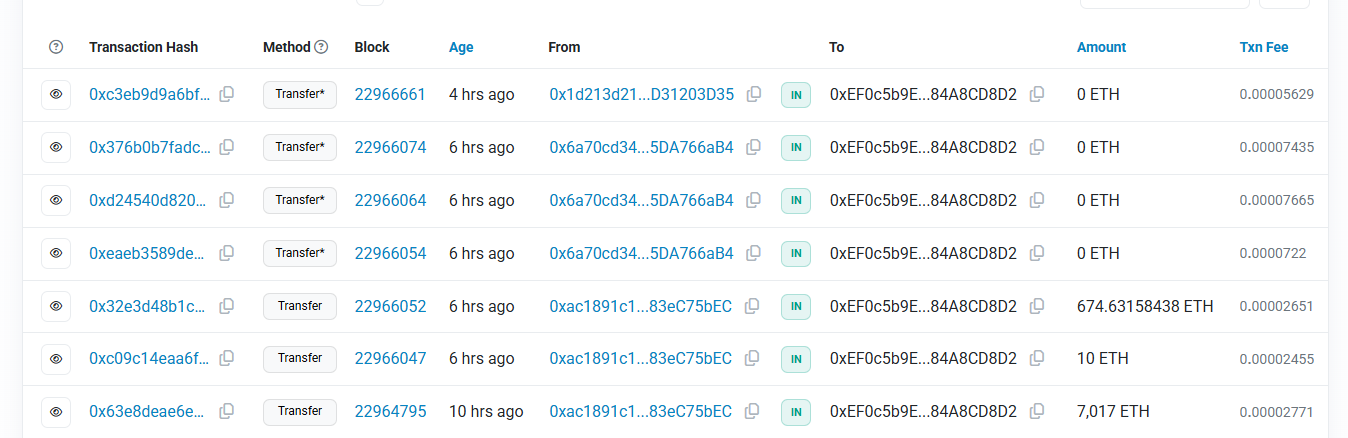
Etherscan-Daten zeigen, dass die Wallet des Hackers seit dem 19. Juli mindestens zehn Ethereum-Transaktionen durchgeführt hat. Darunter eine große Überweisung von 674,63 ETH, die etwa sechs Stunden vor dem Zeitpunkt der Erstellung stattfand und von der Adresse 0xac1891c1…83eC75bEC ausging.
Der gleiche Absender übertrug auch 10 ETH und 7.017 ETH in separaten Transaktionen innerhalb desselben Zeitraums.
Vor zwei Tagen wurden 4.443 ETH an die Wallet übertragen, wahrscheinlich als Teil des ursprünglichen Exploits. Die gleiche Absenderadresse war an mehreren Interaktionen mit der Wallet beteiligt, die nun die gestohlenen Mittel hält.
Zum Zeitpunkt der Drucklegung hält die fragliche Wallet genau 12.144,63 ETH, und es wurden keine weiteren zusätzlichen Token in ihrem Asset-Profil aufgeführt.
Transparenz von CoinDCX in Frage gestellt
Laut einer Erklärung, die von der Börse heute früh veröffentlicht wurde, stammten die ausgebeuteten Mittel ausschließlich aus dem Unternehmensschatz von CoinDCX und nicht aus Kundeneinlagen. „Die Exposition ging von unseren eigenen Reserven aus, und wir haben sie bereits über unseren Unternehmensschatz absorbiert“, hieß es in der Pressemitteilung.
Die Handelsplattform fügte hinzu, dass sie begonnen hat, Sicherheitsrahmenwerke zu überarbeiten und Teile ihrer Systemarchitektur neu zu entwickeln.
„Unsere Wallet-Systeme wurden niemals kompromittiert, aber wir sind dennoch tiefer gegangen, haben die Sicherheit verschärft und Teile unserer Infrastruktur neu gestaltet, um sicherzustellen, dass dies nie wieder passiert“, schrieb das Unternehmen.
Die Rückgewinnungsinitiative hat Unterstützung von der Solana Foundation, Superteam sowie den Bridge-Partnern Wormhole und deBridge erhalten.
„Cyberkriminalität ist ein Angriff auf das Vertrauen. Und wenn einer von uns angegriffen wird, spüren wir das alle“, sagte Khandelwal in seiner öffentlichen Ansprache auf X. „Was für uns wichtig ist, ist, die Angreifer zu identifizieren und zu fassen, denn so etwas darf nicht noch einmal passieren, nicht bei uns, nicht bei jemandem in der Branche.“
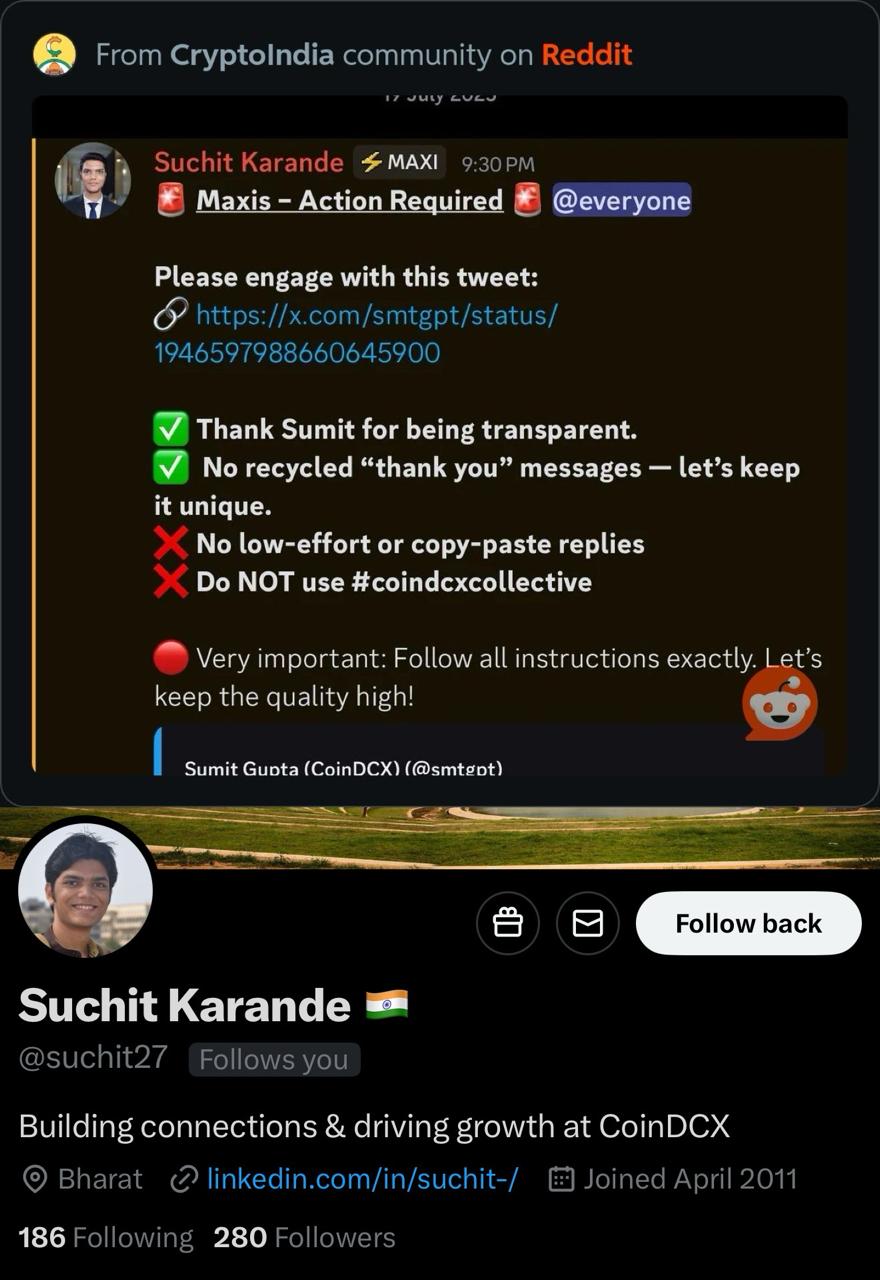
CoinDCX lobte Cybersicherheitsfirmen und Blockchain-Forensik-Unternehmen, darunter Sygnia, zeroShadow und Seal911, für ihre Hilfe bei der laufenden Untersuchung. Wie jedoch von ZackXBT in seinem Telegram-Kanal berichtet wurde, bat sein Markenmarketer Suchit Karande Community-Mitglieder auf Discord, sich mit Sumit Gupta’s Beitrag zu beschäftigen, in dem er sich für die „Transparenz“ bedankte.
CoinDCX war etwa 17 Stunden lang nach dem Exploit still und gab in der frühen Phase des Angriffs keine öffentlichen Kommentare ab. In dieser Zeit, so behauptet ZachXBT, wurden die gestohlenen Mittel aktiv über mehrere Wallets und Netzwerke in berechneten Transaktionen bewegt.
In seinem Telegram-Kanal teilte er ein TRM Labs-Flussdiagramm darüber, wohin die gestohlenen Assets bewegt wurden. Laut der Analyse waren drei Adressen an der Bewegung der Mittel beteiligt: die Solana-basierte Wallet 6peRRbTz28xofaJPJzEkxnpcpR5xhYsQcmJHQFdP22n, die Bitcoin-Adresse 3btch8cSVp3Uh2SiY9DeiRNYUBmFiBNHZQzDyecJs7Gu und schließlich die Ethereum-Wallet 0xEF0c5b9E0E9643937D75C229648158584A8CD8D2.
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Florence Muchai
Florence berichtet seit sechs Jahren über Kryptowährungen, Gaming, Technologie und KI. Ihr Studium der Computerwissenschaften an der Meru University of Science and Technology sowie ihr Studium im Bereich Katastrophenmanagement und internationale Diplomatie an der MMUST haben sie umfassend mit Sprach-, Beobachtungs- und technischen Fähigkeiten ausgestattet. Florence war bei der VAP Group tätig und arbeitete als Redakteurin für mehrere Krypto-Medienhäuser.









