




Hackers leeren Millionen von Binance-Konten mit Chrome-Plugins


Binance
- Ein chinesischer Trader auf Binance verlor 1 Million US-Dollar durch einen Hacking-Betrug mit einer werblichen Google-Chrome-Erweiterung namens Aggr.
- Der Trader erklärte, dass der Hacker Cookies und aktive Login-Sitzungen nutzte, um vom Cross-Trading zu profitieren, obwohl die Zwei-Faktor-Authentifizierung (2FA) direkte Abhebungen verhinderte.
- Der Trader argumentiert, dass „Binance nichts unternommen hat, obwohl sie sich des Diebstahls und des häufigen Cross-Tradings bewusst war.“
Ein Trader hat seine unglückliche Erfahrung auf X geteilt und beschrieben, wie er sein gesamtes Lebensersparnis durch einen unerwarteten Betrug auf Binance verlor. CryptoNakamao, ein Trader mit dem Benutzernamen „X“, sagte, dass sein Binance-Konto am 24. Mai zufällig zu handeln begann. Er bemerkte es nicht, bis er die Binance-App öffnete, um den Bitcoin-Preis zu überprüfen.
Auch lesen: Die Krypto-Community zeigt ihre Liebe zu Binance-CZ, während er seine Gefängnisstrafe beginnt
CryptoNakamao beginnt seine Erklärung mit den Worten, „Ich wurde Opfer eines Undercover-Agenten im Krypto-Kreis, und 1 Million US-Dollar auf meinem Binance-Konto wurden gelöscht. Bis jetzt bin ich immer noch verwirrt. Das ist fast mein gesamtes Sparguthaben der letzten Jahre.“
Hacker zielen auf Binance-Nutzer mit Chrome-Plugin
Ein chinesischer Krypto-Trader wurde auf Binance gehackt. Ohne das Passwort oder die 2FA von Nakamao zu erhalten, stahl der Hacker fast das gesamte Guthaben auf seinem Konto durch „Gegenhandel“. Nakamao fügt hinzu „Ich hätte nie gedacht, dass meine Vermögenswerte auf diese Weise gelöscht werden. Ich möchte Krypto-Investoren warnen, nicht das nächste Opfer wie ich zu werden!“
Auf dem Heimweg sah er, wie QTUM/BTC um 21 %, DASH/BTC um 27 %, PYR/BTC um 31 %, ENA/USDC um 22 % und NEO/USDC um 20 % stieg, aufgrund von Käufen auf seinem Konto. Er sagt, dass er diese Operationen nicht bemerkte, bis er sein Konto eineinhalb Stunden später öffnete, um den BTC-Preis zu überprüfen.
https://twitter.com/CryptoNakamao/status/1797558023873003726
Laut dem Händler gelangten die Hacker an die Cookie-Daten seines Webbrowsers, die sie über ein Chrome-Plugin namens „Aggr“ erlangten. Nach der Installation des Plugins stellte der Händler schnell fest, dass Schadsoftware entwickelt worden war, die darauf abzielte, die Web-Browsing-Daten und Cookies der Nutzer zu stehlen.
Mit den gesammelten Cookies übernahmen die Hacker aktive Benutzersitzungen, ohne ein Passwort oder eine Authentifizierung zu benötigen. Sie führten dann mehrere gehandelte Positionen mit Hebel aus, erhöhten absichtlich den Preis von Paaren mit geringer Liquidität und profitierten von diesen Manipulationen.
Binances schwache Reaktion auf den Hack
Trotz ungewöhnlich hoher Handelsaktivität sagt der Trader, dass die Börse kritische Sicherheitsmaßnahmen nicht implementiert hat. Darüber hinaus hat die Börse trotz rechtzeitiger Beschwerden keine Maßnahmen ergriffen, um das Verhalten zu stoppen. Er fügt hinzu, „Aber was ich nicht erwartet habe, war, dass [..] das Binance-Personal mehr als einen Tag brauchte, um Kucoin und Gate zu benachrichtigen, um die vom Hacker übertragenen Gelder einzufrieren.“
Während seiner Untersuchung stellte der Händler fest, dass Binance bereits Vorwissen über das betrügerische Plugin hatte und eine interne Untersuchung eingeleitet hatte. Obwohl sich der Händler der Adresse des Hackers und des betrügerischen Plugin-Schwindels bewusst war, äußerte er Enttäuschung darüber, dass die Börse die Händler nicht benachrichtigt oder Maßnahmen zur Verhinderung des Betrugs ergriffen hatte.
Nakamao fügt hinzu:
Binance unternahm nichts, obwohl es von dem Diebstahl und dem häufigen Cross-Trading wusste. Die Hacker manipulierten Konten über eine Stunde lang, was zu extrem abnormalen Transaktionen in mehreren Währungspaaren ohne jegliche Risikokontrolle führte; Binance versäumte es, die Gelder des offensichtlichen Hackers auf dem Plattformkonto rechtzeitig einzufrieren.
CryptoNakamao
Der Händler argumentiert, dass das Problem mit dem Plugin unabhängig von allem Wochen vor der Ankündigung des Problems durch Alpha Tree an die Krypto-Community bekannt gemacht und gelöst hätte werden können.
Der Trader lobt He Yis Professionalität
Der Trader sagt, „Ich habe keine Absicht, mit Binance zu kämpfen. Ich respektiere auch He Yis Professionalität und Charakter, und ich bin dankbar für sisi’s Verständnis.“ Dieses Plug-in-Problem gibt es jedoch schon seit einiger Zeit.
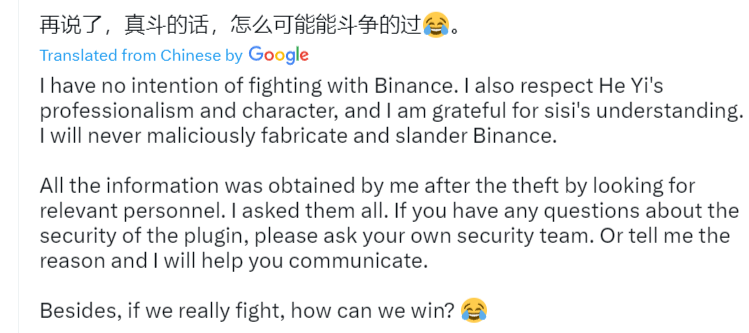
Nakamao bleibt stark enttäuscht von der Krypto-Börse. Er fügt hinzu, „Ich lese immer Artikel über Binance, die ihre Sicherheit hervorheben. Das Wort „Sicherheit“ ist jedes Jahr in der Jahreszusammenfassung von Binance enthalten, was mir volles Vertrauen in Binance gibt.“ Nakamao möchte, dass seine Erfahrung eine Warnung für alle Krypto-Investoren ist, die zentrale Krypto-Börsen und hackbare Plugins nutzen.
Bericht von Cryptopolitan von Florence Muchai
Die klügsten Krypto-Köpfe lesen bereits unseren Newsletter. Lust dabei? Mach mit.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Florence Muchai
Florence berichtet seit sechs Jahren über Kryptowährungen, Gaming, Technologie und KI. Ihr Studium der Computerwissenschaften an der Meru University of Science and Technology sowie ihr Studium im Bereich Katastrophenmanagement und internationale Diplomatie an der MMUST haben sie umfassend mit Sprach-, Beobachtungs- und technischen Fähigkeiten ausgestattet. Florence war bei der VAP Group tätig und arbeitete als Redakteurin für mehrere Krypto-Medienhäuser.









