







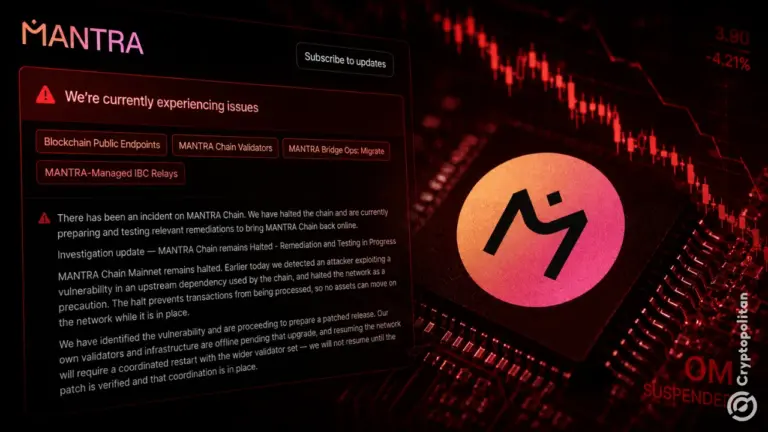
- В отчете об инциденте от 28 августа в MANTRA Chain говорится, что злоумышленник использовал уязвимость переполнения беззнакового целого числа (underflow) в модуле cosmos/evm.
- Сумма выведенных средств составила около 720,9 млн токенов MANTRA, что эквивалентно примерно 3,6 млн долларов США. Вывод был осуществлен 20 августа со счета сжигания и из legacy-мультиподписи.
- Балансы клиентов не были уменьшены, а новые токены не создавались.
MANTRA Chain не стала обязываться по плану восстановления фонда в полном отчете пост-мортема инцидента, опубликованном 28 августа. Вместо этого публикация представила официальный пересмотр инцидента 20–21 августа, когда злоумышленник вывел примерно 720,9 миллиона MANTRA, стоимостью около 3,6 млн долларов из проекта.
Сегодняшнее раскрытие официально присвоило долларовую стоимость атаке, произошедшей неделю назад, которую проект настаивает на том, что она была вызвана ошибкой в коде, не связанной напрямую с его собственным кодом.
Тем временем MANTRA подтвердила, что в дело вмешались правоохранительные органы, и обновления ожидаются в рамках усилий по восстановлению средств. Она также заявила, что обновит свое обращение в обращении, когда у нее будет более четкая картина токенов, застрявших в кошельках хакеров, и потенциального восстановления.
Что вызвало эксплойт MANTRA?
Согласно Пост-мортем MANTRA Chain, эксплойт начался в общем модуле cosmos/evm, который он использует для запуска контрактов в стиле Ethereum поверх Cosmos SDK.
Затронутая версия не проверяла, может ли счет покрыть вызов, прежде чем одобрить вычитания из баланса счета. Вычитания продолжали проходить, потому что код использовал беззнаковые целые числа, которые не могут опускаться ниже нуля. Вместо этого он просто переполнялся до огромного числа.
MANTRA уточнила, что ни один из ее ключей валидаторов, элементов управления управления или мультисигнатурных подписантов не был скомпрометирован. Проект также настаивал на том, что ошибка в коде, которую использовал злоумышленник, не исходила от него самого.
MANTRA написала, что «злоумышленнику не требовался привилегированный доступ», так как у него было достаточно для выполнения работы с контрактно-развернутым контрактом и самофинансируемым кошельком.
Сколько потеряла MANTRA?
По словам MANTRA, злоумышленник извлек около 600 миллионов MANTRA и еще 120,9 миллиона токенов из своего адреса сжигания и спящего мультисигнатурного адреса эпохи генезиса, связанного со старой кампией поощрения, соответственно.
MANTRA уточнила технический аспект воздействия атаки, настаивая на том, что новые токены не были отчеканены. Вместо этого эксплойт выпустил примерно 720,9 миллиона токенов, которые сидели вне обращения в обращении и считались экономически инертными, в обращение.
В отчете также намекнули на программный характер движения токенов: транзакции, похоже, проходили фиксированными партиями через короткие промежутки времени, а не обрабатывались вручную.
MANTRA пропустила транзакции в реальном времени
По собственному признанию, команда MANTRA заявила, что не заметила никаких подозрительных транзакций в первые четыре часа взлома. MANTRA объяснила эту халатность отсутствием круглосуточного мониторинга адреса сжигания, предназначенного для хранения токенов, которые должны были быть неизменными.
За несколько часов до того, как команда заметила тревожные признаки, злоумышленник провел две транзакции и вывел большую часть добытого на внецепочечные счета до того, как валидаторы остановили сеть в 23:13 UTC, через 14 минут после второй опустошительной транзакции.
В момент остановки сети в кошельке злоумышленника все еще оставалось 37,96 миллиона токенов.
Корпоративные сеть оставалась офлайн в течение 30 часов и 13 минут до 05:26 UTC 22 августа, после того как валидаторы согласовали перезапуск на исправленной версии v8.4.0.
MANTRA могла бы обойтись без этого последнего инцидента, чтобы завершить драматичные 18 месяцы для проекта, который все еще пытается восстановить доверие. Токен OM бывшего MANTRA обвалился более чем на 90% за одну сессию в апреле 2025 года, уничтожив более 5 миллиардов долларов стоимости, как сообщало Cryptopolitan в то время.
Даже Inveniam Capital Partners, которая вложила 20 миллионов долларов в MANTRA в 2025 году, признала прошлые проблемы когда в июне согласилась приобрести проект.
Когда остановка сети произошла впервые, токен упал на 18.5% до рекордно низкого уровня около $0,004126, прежде чем восстановиться, согласно данным CoinGecko.
Не просто читайте новости о криптовалютах. Понимайте их. Подпишитесь на нашу рассылку. Это бесплатно.
Часто задаваемые вопросы
Сколько было украдено в результате эксплуатации уязвимости в MANTRA?
Злоумышленник перевел всего 720 923 967,99 токенов MANTRA на сумму около 3,6 млн долларов по цене до инцидента — 0,005 доллара за токен. Из них примерно 600 млн токенов были выведены из адреса сжигания сети, а 120,9 млн — из мультиподписи эпохи генезиса.
Пострадали ли средства клиентов или бирж?
Нет. Согласно отчету MANTRA о разборе инцидента, ни один счет клиента, баланс, хранящийся на бирже, адрес депозита или контракт приложения не были обесценены, хотя сеть была недоступна в течение 30 часов и 13 минут, а некоторые биржи приостановили депозиты и выводы на более длительный срок.
Уязвимость устранена и сеть снова работает?
Да. Статусная страница MANTRA подтверждает, что ошибка в модуле Cosmos-EVM была исправлена в релизе v8.4.0, и мейннет нормально производит блоки с момента возобновления их создания около 05:30 UTC 22 августа 2026 года без отката или изменений состояния.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com не несет ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимые исследования и/или консультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Ханна Коллимор
Ханна — писатель и редактор с почти десятилетним опытом ведения блогов и освещения мероприятий в криптоиндустрии. В Cryptopolitan Ханна работает над новостной страницей, освещая и анализируя последние события в сферах DeFi, RWA, криптовалютного регулирования, искусственного интеллекта и передовых технологий. Она окончила Университет Аркадии со степенью бакалавра делового администрирования.









