




Nessun piano di recupero in vista mentre MANTRA rilascia il post-mortem dell'exploit

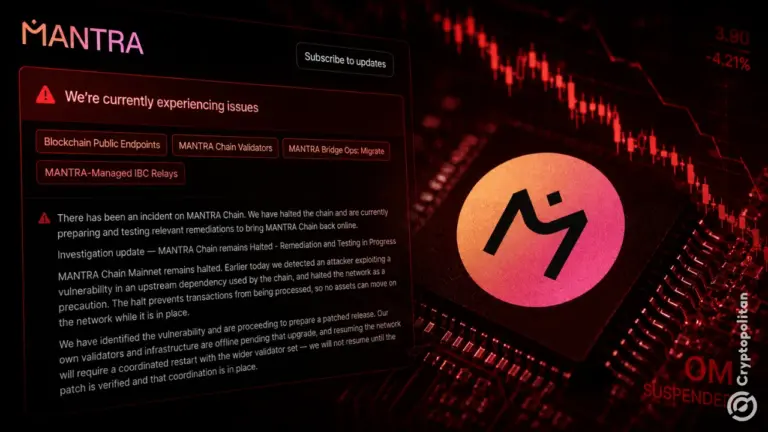
- Il post-mortem del 28 agosto di MANTRA Chain indica che un attaccante ha sfruttato un bug di underflow di intero senza segno nel modulo cosmos/evm.
- Lo svuotamento è ammontato a circa 720,9 milioni di MANTRA, pari a circa 3,6 milioni di dollari, prelevati da un indirizzo di burn e da un multisig legacy il 20 agosto.
- Non sono stati addebitati fondi ai clienti e non sono stati coniati nuovi token.
MANTRA Chain si è fermata prima di impegnarsi in un piano di recupero dei fondi nel rapporto completo post-mortem dell'incidente pubblicato il 28 agosto. Invece, la pubblicazione ha presentato un riassunto formale dell'incidente del 20-21 agosto in cui un attaccante ha drenato circa 720,9 milioni di MANTRA, del valore di circa 3,6 milioni di dollari dal progetto.
La divulgazione di oggi ha assegnato formalmente un valore in dollari al attacco di una settimana fa, che il progetto insiste sia dovuto a un difetto di codifica non direttamente correlato al suo codice.
Nel frattempo, MANTRA ha confermato che le forze dell'ordine sono ora coinvolte e gli aggiornamenti sono in attesa degli sforzi di recupero dei fondi. Ha anche detto che aggiornerà la sua fornitura in circolazione quando avrà un quadro più chiaro dei token bloccati nei portafogli degli hacker e del potenziale recupero.
Cosa ha causato l'exploit di MANTRA?
Secondo il Post-mortem di MANTRA Chain, l'exploit è iniziato nel modulo cosmos/evm condiviso che utilizza per eseguire contratti in stile Ethereum sopra il Cosmos SDK.
La versione interessata non ha verificato che un account potesse coprire una chiamata prima di approvare le sottrazioni dal saldo di un account. Le sottrazioni sono continuate a passare perché il codice utilizzava interi senza segno, che non possono scendere sotto zero. Invece, ha semplicemente avvolto intorno a un numero enorme.
MANTRA ha chiarito che nessuna delle sue chiavi di validator, controlli di governance o firmatari multisig è stata violata. Il progetto ha anche insistito sul fatto che il difetto di codice che l'attaccante ha sfruttato non proveniva dalla sua parte.
MANTRA ha scritto che «L'attaccante non richiedeva accesso privilegiato» poiché aveva abbastanza per portare a termine il lavoro con un contratto distribuito senza permessi e un portafoglio autofinanziato.
Quanto ha perso MANTRA?
Secondo MANTRA, l'attaccante ha estratto circa 600 milioni di MANTRA e altri 120,9 milioni di token dal suo indirizzo di bruciatura e da un multisig dormiente dell'era genesis legato a una vecchia campagna di incentivi, rispettivamente.
MANTRA ha chiarito la tecnicità dell'impatto dell'attacco, insistendo sul fatto che non sono stati coniate nuove token. Ciò che è accaduto, invece, è che l'exploit ha rilasciato circa 720,9 milioni di token che erano rimasti al di fuori della fornitura in circolazione e considerati economicamente inerti, mettendoli in circolazione.
Il rapporto ha anche lasciato intendere la cadenza programmatica dei movimenti di token, poiché le transazioni sembravano essere eseguite a intervalli brevi e in dimensioni fisse, anziché essere elaborate manualmente.
MANTRA ha perso di vista le transazioni in tempo reale
Di propria ammissione, il team di MANTRA ha dichiarato di non aver rilevato alcuna transazione illecita per le prime quattro ore della violazione. MANTRA ha spiegato questa negligenza con la mancanza di un monitoraggio continuo 24 ore su 24 di un indirizzo di burn destinato a detenere token che avrebbero dovuto essere immutabili.
Nelle ore precedenti alla rilevazione dei segnali d'allarme da parte del team, l'attaccante ha eseguito due transazioni e ha spostato la maggior parte del bottino fuori catena prima che i validatori bloccassero la rete alle 23:13 UTC, 14 minuti dopo il secondo svuotamento.
Il wallet dell'attaccante conteneva ancora 37,96 milioni di token al momento dell'interruzione della catena.
Il la rete è rimasta offline per 30 ore e 13 minuti fino alle 05:26 UTC del 22 agosto, dopo che i validatori hanno coordinato un riavvio sulla versione patchata v8.4.0.
MANTRA avrebbe potuto fare a meno di questo ultimo episodio per coronare un drammatico 18 mesi per un progetto che sta ancora cercando di ricostruire la fiducia. Il token OM ex di MANTRA è crollato di oltre il 90% in una singola sessione di aprile 2025, cancellando oltre 5 miliardi di dollari di valore, come ha riportato Cryptopolitan all'epoca.
Anche Inveniam Capital Partners, che ha investito 20 milioni di dollari in MANTRA nel 2025, ha riconosciuto i problemi passati quando ha accettato di acquisire il progetto a giugno.
Quando l'interruzione si è verificata per la prima volta, il token è sceso 18.5% a un minimo storico vicino a 0,004126 $ prima di recuperare, secondo i dati di CoinGecko.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Domande frequenti
Quanto è stato rubato nell'exploit di MANTRA?
L'attaccante ha trasferito in totale 720.923.967,99 MANTRA, per un valore di circa 3,6 milioni di dollari al prezzo pre-incidente di 0,005 dollari per token, sottraendo circa 600 milioni dall'indirizzo di burn della catena e 120,9 milioni da un multisig dell'era genesis legacy.
Sono andati perduti fondi di clienti o di exchange?
No. Secondo il post-mortem di MANTRA, nessun conto cliente, saldo detenuto da un exchange, indirizzo di deposito o contratto applicativo è stato addebitato, sebbene la rete sia stata indisponibile per 30 ore e 13 minuti e alcuni exchange abbiano sospeso depositi e prelievi per periodi più lunghi.
La vulnerabilità è stata risolta e la catena è di nuovo online?
Sì. La pagina di stato di MANTRA conferma che la vulnerabilità nel modulo Cosmos-EVM è stata risolta nella release v8.4.0 e che la mainnet ha prodotto blocchi regolarmente da quando la produzione dei blocchi è ripresa intorno alle 05:30 UTC del 22 agosto 2026, senza rollback o modifiche allo stato.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









