





Aucun plan de reprise en vue alors que MANTRA publie l'analyse post-mortem de l'exploitation

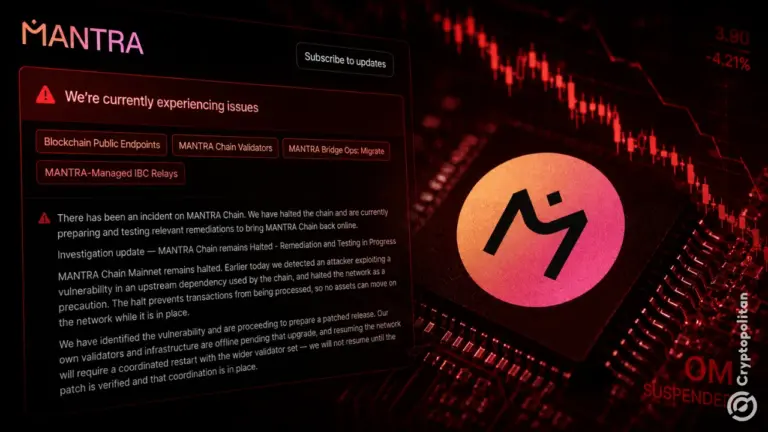
- Le rapport post-mortem du 28 août de MANTRA Chain indique qu'un attaquant a exploité un bug de débordement d'entier non signé dans le module cosmos/evm.
- Le détournement s'est élevé à environ 720,9 millions de MANTRA, soit environ 3,6 millions de dollars, provenant d'une adresse de brûlage et d'un multisig hérité le 20 août.
- Aucun fonds client n'a été débité et aucun nouveau token n'a été émis.
MANTRA Chain s'est abstenu de s'engager dans un plan de récupération des fonds dans le rapport complet d'analyse post-mortem de l'incident qu'il a publié le 28 août. Au lieu de cela, la publication a présenté un résumé formel de l'incident des 20-21 août au cours duquel un attaquant a vidé environ 720,9 millions de MANTRA, d'une valeur d'environ 3,6 millions de dollars du projet.
La divulgation d'aujourd'hui a officiellement attribué une valeur en dollars à l' attaque vieille d'une semaine, que le projet insiste pour dire qu'elle était due à une faille de codage non directement liée à son propre code.
En attendant, MANTRA a confirmé que les forces de l'ordre sont désormais impliquées et que des mises à jour sont en attente des efforts de récupération des fonds. Il a également déclaré qu'il mettrait à jour son offre en circulation lorsqu'il aura une image plus claire des jetons bloqués dans les portefeuilles des pirates et d'éventuels récupérations.
Qu'est-ce qui a causé l'exploitation de MANTRA ?
Selon le Analyse post-mortem de MANTRA, l'exploitation a commencé au module cosmos/evm partagé qu'il utilise pour exécuter des contrats de style Ethereum sur le SDK Cosmos.
La version affectée ne vérifiait pas qu'un compte pouvait couvrir un appel avant d'approuver les soustractions du solde d'un compte. Les soustractions ont continué à passer car le code utilisait des entiers non signés, qui ne peuvent pas descendre en dessous de zéro. Au lieu de cela, il a simplement fait le tour à un nombre énorme.
MANTRA a clarifié qu'aucune de ses clés de validateur, contrôles de gouvernance ou signataires multisig n'a été compromise. Le projet a également insisté sur le fait que la faille de code exploitée par l'attaquant ne provenait pas de sa propre extrémité.
MANTRA a écrit que « l'attaquant n'avait besoin d'aucun accès privilégié » car il avait suffisamment de ressources pour faire le travail avec un contrat déployé sans permission et un portefeuille autofinancé.
Combien MANTRA a-t-il perdu ?
Selon MANTRA, l'attaquant a extrait environ 600 millions de MANTRA et 120,9 millions de jetons supplémentaires depuis son adresse de destruction et un multisig dormant de l'ère de genèse lié à une ancienne campagne d'incitation, respectivement.
MANTRA a clarifié la technicité de l'impact de l'attaque, insistant sur le fait qu'aucun nouveau jeton n'a été créé. Ce qui s'est produit, au lieu de cela, c'est que l'exploitation a déchaîné environ 720,9 millions de jetons qui étaient restés en dehors de l'offre en circulation et considérés comme économiquement inertes, les mettant en circulation.
Le rapport a également laissé entendre la cadence programmatique des mouvements de jetons, les transactions semblant s'exécuter par montants fixes à des intervalles courts plutôt que d'être traitées manuellement.
MANTRA a manqué les transactions en temps réel
De son propre aveu, l'équipe MANTRA a déclaré n'avoir détecté aucune transaction frauduleuse pendant les quatre premières heures de la brèche. MANTRA a expliqué cette négligence par un manque de surveillance continue 24h/24 et 7j/7 d'une adresse de brûlage censée conserver des jetons censés être immuables.
Dans les heures qui ont précédé la détection des signaux d'alarme par l'équipe, l'attaquant a exécuté deux transactions et a transféré la majeure partie de son butin hors chaîne avant que les validateurs n'arrêtent le réseau à 23:13 UTC, 14 minutes après le deuxième vidage.
Le portefeuille de l'attaquant contenait encore 37,96 millions de jetons au moment où la chaîne a été arrêtée.
Le le réseau est resté hors ligne pendant 30 heures et 13 minutes jusqu'à 05:26 UTC le 22 août, après que les validateurs ont coordonné un redémarrage sur la version corrigée v8.4.0.
MANTRA aurait pu se passer de cet épisode pour clore une période 18 dramatique pour un projet qui tente encore de reconstruire la confiance. L'ancien jeton OM de MANTRA a chuté de plus de 90 % en une seule session en avril 2025, effaçant plus de 5 milliards de dollars de valeur, comme Cryptopolitan l'avait couvert à l'époque.
Même Inveniam Capital Partners, qui a investi 20 millions de dollars dans MANTRA en 2025, a reconnu les problèmes passés lorsqu'il a accepté en juin d'acquérir le projet.
Lorsque l'arrêt s'est produit initialement, le jeton a chuté 18.5% à un niveau record proche de 0,004126 $ avant de se redresser, selon les données de CoinGecko.
Si vous lisez ceci, vous êtes déjà en avance. Restez ainsi grâce à notre newsletter.
FAQ
Quel montant a été volé lors de l'exploitation de MANTRA ?
L'attaquant a transféré au total 720 923 967,99 MANTRA, d'une valeur d'environ 3,6 millions de dollars au prix pré-incident de 0,005 dollar par token, prélevant environ 600 millions sur l'adresse de brûlage de la chaîne et 120,9 millions sur un multisig de l'ère genesis héritée.
Des fonds clients ou d'échange ont-ils été perdus ?
Non. Selon le rapport post-mortem de MANTRA, aucun compte client, solde détenu par une exchange, adresse de dépôt ou contrat d'application n'a été débité, bien que le réseau ait été indisponible pendant 30 heures et 13 minutes et que certaines exchanges aient suspendu les dépôts et retraits plus longtemps.
La vulnérabilité est-elle corrigée et la chaîne est-elle de nouveau en ligne ?
Oui. La page de statut de MANTRA confirme que la faille du module Cosmos-EVM a été corrigée dans la version 8.4.0, et que le mainnet produit des blocs normalement depuis la reprise de la production de blocs vers 05:30 UTC le 22 août 2026, sans rollback ni modification d'état.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









