




Presidente da Coreia do Sul lidera resposta nacional a ameaça cibernética da Coreia do Norte após hack da Binance

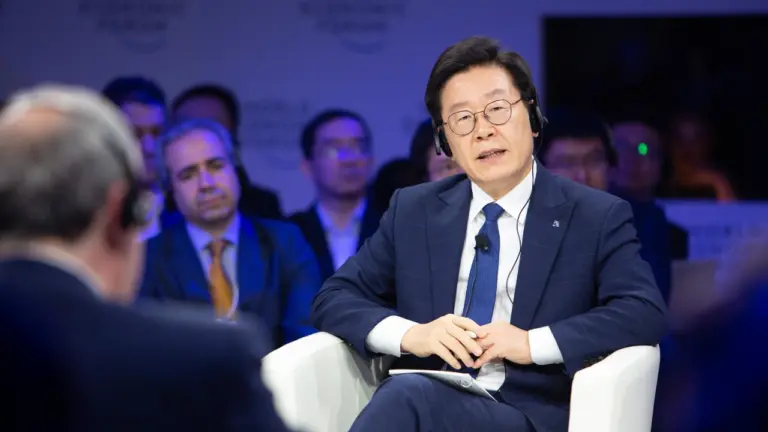
Lee Jae-Myung no Fórum Econômico Mundial – Reunião Anual dos Novos Campeões em Tianjin, República Popular da China 2018. (Direitos autorais por Fórum Econômico Mundial / Sikarin Thanachaiary)
- O presidente Lee Jae Myung solicitou ao seu gabinete que revise a criação de uma agência governamental de cibersegurança após o roubo de US$ 6,3 bilhões na Binance.
- Corretoras sul-coreanas, empresas financeiras e instituições públicas já foram atingidas por uma onda de violações de segurança.
- Seul busca se afastar da limpeza pós-incidente em direção a uma estrutura de segurança centralizada e preventiva.
O presidente da Coreia do Sul deseja uma única agência forte para liderar a luta do país contra hackers.
Após um grande roubo de criptomoedas na Binance e vários ataques a empresas financeiras coreanas, o presidente Lee Jae Myung pediu aos funcionários que estudassem a ideia de criar uma agência dedicada.
O que o presidente da Coreia do Sul solicitou?
Em uma reunião do gabinete na Casa Azul, o presidente Lee Jae Myung afirmou que o sistema atual, que consiste em concluir verificações de segurança e corrigir problemas apenas após um ataque, não está funcionando adequadamente.
Ele pediu aos funcionários que "considerem ativamente a formação de um corpo poderoso e eficaz de 'tsar' de cibersegurança" que liderasse e organizasse o trabalho de segurança, atualmente disperso entre muitos escritórios governamentais.
Lee também disse O país deve considerar a criação de uma força-tarefa que inclua tanto o governo quanto empresas privadas. Ele destacou que a IA está tornando os ataques cibernéticos mais inteligentes e comuns, portanto, o objetivo é impedir os ataques antes que ocorram.
Ele mencionou que os setores financeiro, de energia e redes de informação são áreas-chave que precisam de proteção mais robusta.
Os funcionários ainda precisam decidir como seria a agência de segurança e quais poderes ela assumiria de outros órgãos.
Por que a Coreia do Sul está preocupada com a cibersegurança agora?
O principal gatilho para o pedido foi o roubo da Binance em 29 de outubro, no qual um hacker subiu cerca de US$ 6,3 bilhões das carteiras “quentes” online da exchange em dez blockchains, na maior parte em cerca de 20 minutos. A TRM afirma que é o maior roubo de criptomoedas já registrado, cerca de quatro vezes o hack da Bybit de $1.5 bilhões em fevereiro 2025.
O FBI atribuiu a responsabilidade à Coreia do Norte em 31 de outubro, e a TRM vinculou o ataque a uma unidade de hackers norte-coreana chamada TraderTraitor.
A Cryptopolitan relatou que A Coreia do Norte até o momento negou a atribuição, com Kim Yo Jong, irmã do líder Kim Jong Un, classificando a alegação como “retórica absurda e nada de novo.”
Além do hack da Binance, várias empresas financeiras coreanas foram atacadas recentemente, incluindo a Mirae Asset Global Investments, a exchange de criptomoedas Bithumb e a Daishin Securities (KRX: 003540). Alguns desses ataques expuseram dados de clientes.
A agência de espionagem da Coreia do Sul, o Serviço Nacional de Inteligência, iniciou verificações de segurança emergenciais em mais de 2.100 ministérios, governos locais e escritórios públicos.
A Cryptopolitan também relatou que a Comissão de Serviços Financeiros convocou funcionários de cinco exchanges coreanas de criptomoedas, incluindo Upbit, Bithumb, Coinone, DigitalX e Gopax, para verificar o nível de preparação delas após o hack da Binance.
De acordo com a lei coreana, as exchanges devem manter pelo menos 80% das criptomoedas dos clientes em carteiras "frias" offline. O dinheiro da Binance foi roubado de carteiras quentes, que estão conectadas à internet.
Os usuários coreanos de criptomoedas podem ter menos proteção do que os usuários da Binance, pois uma proposta de lei sobre o reembolso aos usuários após hacks, a Lei Básica de Ativos Digitais, ainda não foi aprovada.
Enquanto isso, a Binance restaurou seus serviços e cobriu as perdas decorrentes do incidente. A Binance afirmou que financiou cerca de 95% do valor roubado usando suas próprias reservas.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Perguntas Frequentes
Quanto foi roubado da Binance e quem é responsabilizado?
A TRM Labs rastreou cerca de US$ 6,36 bilhões saindo das carteiras da Binance em dez blockchains em 29 de outubro, e o FBI atribuiu o ataque ao grupo norte-coreano TraderTraitor em 31 de outubro.
O que o presidente Lee realmente propôs?
Lee instruiu os funcionários a revisar a criação de um poderoso órgão governamental de cibersegurança, descrito como uma agência "czar", para coordenar as funções de segurança atualmente distribuídas entre diferentes agências, e levantou a ideia de uma força-tarefa conjunta entre o setor público e o privado.
Como a Coreia do Norte respondeu à acusação?
Em uma declaração de 2 de novembro veiculada pela KCNA, Kim Yo Jong chamou a atribuição do FBI de "uma retórica absurda e nada nova" e a descreveu como uma grave provocação política contra a RPDC.
Aviso. As informações fornecidas não constituem aconselhamento de negociação. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Hannah Collymore
Hannah é escritora e editora com quase uma década de experiência em redação de blogs e cobertura de eventos no espaço cripto. Na Cryptopolitan, Hannah contribui para a página de notícias, relatando e analisando os últimos desenvolvimentos nos setores DeFi, RWA, regulação cripto, IA e tecnologias de fronteira. Ela se formou na Universidade Arcadia com graduação em Administração de Empresas.









