




Le président sud-coréen pilote la réponse nationale à la menace cyber nord-coréenne après le piratage de Binance

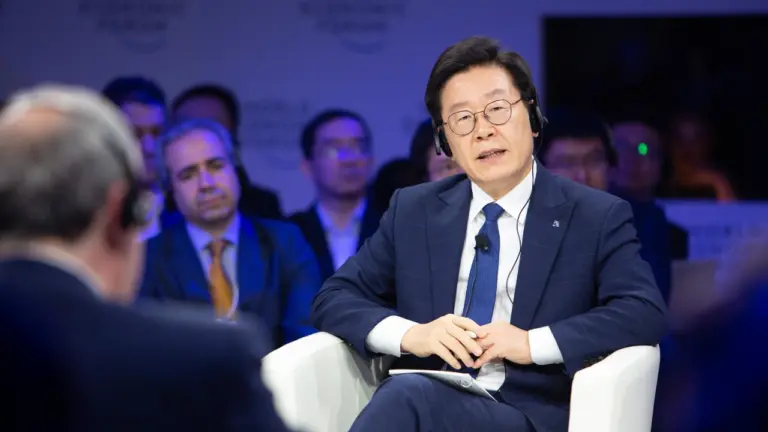
Lee Jae-Myung lors du Forum économique mondial – Réunion annuelle des nouveaux champions à Tianjin, République populaire de Chine 2018. (Copyright par le Forum économique mondial / Sikarin Thanachaiary)
- Le président Lee Jae Myung a demandé à son cabinet d’examiner la création d’une agence de cybersécurité à l’échelle du gouvernement après le vol de 6,3 milliards de dollars sur Binance.
- Les bourses sud-coréennes, les entreprises financières et les institutions publiques ont déjà été touchées par une vague de violations de sécurité.
- Séoul cherche à passer d’un nettoyage réactif à une structure de sécurité centralisée et préventive.
Le président de la Corée du Sud souhaite qu’une seule agence forte dirige la lutte du pays contre les pirates informatiques.
Après un important vol de cryptomonnaies sur Binance et plusieurs attaques contre des institutions financières coréennes, le président Lee Jae Myung a demandé aux responsables d’étudier la possibilité de créer une telle agence.
Que demande le président de la Corée du Sud ?
Lors d'une réunion du cabinet à la Maison Bleue, le président Lee Jae Myung a déclaré que le système actuel, qui consiste à effectuer des vérifications de sécurité et à résoudre les problèmes après une attaque, ne fonctionne pas suffisamment bien.
Il a demandé aux responsables de « considérer activement la formation d’un organe puissant et efficace de « tsar » de la cybersécurité » qui dirigerait et organiserait les travaux de sécurité actuellement dispersés entre de nombreux services gouvernementaux.
Lee a également a déclaré le pays devrait envisager de créer une task force réunissant à la fois des acteurs gouvernementaux et des entreprises privées. Il a souligné que l'IA rend le piratage plus intelligent et plus courant, l'objectif étant donc d'empêcher les attaques avant qu'elles ne se produisent.
Il a indiqué que les secteurs de la finance, de l'énergie et des réseaux d'information sont des domaines clés qui nécessitent une protection renforcée.
Les responsables doivent encore déterminer à quoi ressemblerait l'agence de sécurité et quels pouvoirs elle reprendrait aux autres services.
Pourquoi la Corée du Sud s'inquiète-t-elle actuellement de la cybersécurité ?
Le principal déclencheur de cette demande est le vol survenu le 29 octobre chez Binance, au cours duquel un pirate informatique a dérobé environ 6,3 milliards de dollars auprès des portefeuilles « chauds » en ligne de la plateforme sur dix blockchains, la majeure partie ayant été soustraite en seulement vingt minutes. TRM indique qu'il s'agit de la plus grande cybercriminalité dans le domaine des cryptomonnaies jamais enregistrée, soit environ quatre fois le montant du piratage de Bybit, estimé à 1.5 milliards de dollars en février 2025.
Le FBI a accusé la Corée du Nord le 31 octobre, et TRM a lié l'attaque à une unité de hackers nord-coréenne nommée TraderTraitor.
Cryptopolitan a rapporté que La Corée du Nord a jusqu'à présent nié ces accusations ; Kim Yo Jong, sœur du dirigeant Kim Jong Un, a qualifié cette affirmation de « rhétorique absurde et sans aucune nouveauté ».
Au-delà du piratage de Binance, plusieurs entreprises financières coréennes ont récemment été piratées, notamment Mirae Asset Global Investments, l'échange de cryptomonnaies Bithumb et Daishin Securities (KRX : 003540). Certaines de ces attaques ont exposé les données des clients.
L'agence de renseignement sud-coréenne, le Service national de renseignement, a lancé des vérifications de sécurité d'urgence dans plus de 2 100 ministères, administrations locales et offices publics.
Cryptopolitan a également signalé que la Commission des services financiers a convoqué le personnel de cinq échanges de cryptomonnaies coréens, dont Upbit, Bithumb, Coinone, DigitalX et Gopax, afin d'évaluer leur niveau de préparation suite au piratage de Binance.
Conformément à la loi sud-coréenne, les échanges doivent conserver au moins 80 % des cryptomonnaies des clients dans des portefeuilles « froids » hors ligne. Les fonds de Binance ont été volés depuis des portefeuilles chauds, connectés à Internet.
Les utilisateurs coréens de cryptomonnaies peuvent bénéficier de moins de protections que les utilisateurs de Binance, car le projet de loi sur le remboursement des victimes après des piratages, la Loi de base sur les actifs numériques, n'a pas encore été adopté.
Pendant ce temps, Binance a rétabli ses services et couvre les pertes liées à cet incident. Binance a indiqué avoir financé environ 95 % du montant volé à partir de ses propres réserves.
Ne vous contentez pas de lire les actualités crypto. Comprenez-les. Abonnez-vous à notre newsletter. C'est gratuit.
FAQ
Combien a été volé sur Binance et qui est tenu responsable ?
TRM Labs a tracé environ 6,36 milliards de dollars sortant des portefeuilles Binance sur dix blockchains le 29 octobre, et le FBI a attribué l'attaque au groupe nord-coréen TraderTraitor le 31 octobre.
Que le président Lee a-t-il réellement proposé ?
Lee a ordonné aux responsables d'examiner la création d'un puissant organisme gouvernemental centralisé en matière de cybersécurité, décrit comme une agence « czar », afin de coordonner les fonctions de sécurité actuellement dispersées entre différents services, et a évoqué l'idée d'un groupe de travail conjoint public-privé.
Comment la Corée du Nord a-t-elle répondu à cette accusation ?
Dans un communiqué du 2 novembre repris par KCNA, Kim Yo Jong a qualifié l'attribution faite par le FBI d'« absurdité rhétorique et de rien de nouveau » et l'a décrite comme une grave provocation politique contre la RPDC.
Avertissement. Les informations fournies ne constituent pas des conseils en matière de trading. Cryptopolitan.com décline toute responsabilité concernant les investissements réalisés sur la base des informations fournies sur cette page. Nous recommandons vivement une recherche indépendante et/ou une consultation avec un professionnel qualifié avant de prendre toute décision d'investissement.

Hannah Collymore
Hannah est rédactrice et éditrice avec près de dix ans d'expérience dans la rédaction de blogs et le reporting d'événements dans l'espace crypto. Chez Cryptopolitan, Hannah contribue à la page actualités, en rapportant et en analysant les derniers développements dans les secteurs de la DeFi, des RWA, de la régulation des crypto-monnaies, de l'IA et des technologies de pointe. Elle est diplômée de l'Université Arcadia avec un diplôme en administration des affaires.









