




El presidente de Corea del Sur lidera la respuesta nacional a la amenaza cibernética norcoreana tras el hackeo de Binance

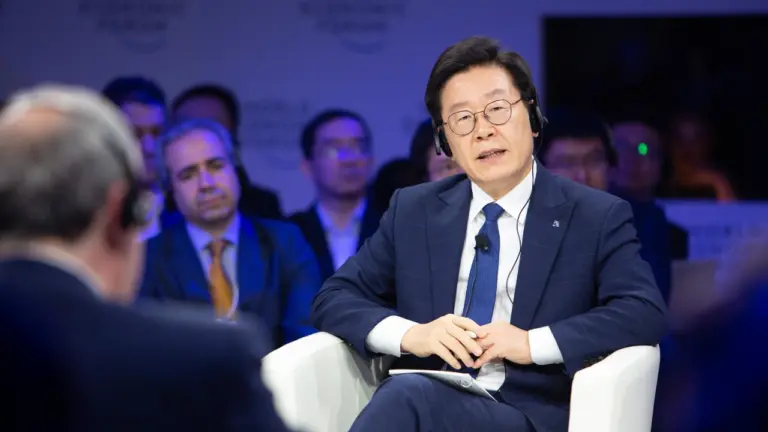
Lee Jae-Myung en el Foro Económico Mundial - Reunión Anual de los Nuevos Campeones en Tianjin, República Popular China 2018. (Copyright por Foro Económico Mundial / Sikarin Thanachaiary)
- El presidente Lee Jae Myung ha solicitado a su gabinete que revise la creación de una agencia de ciberseguridad a nivel gubernamental tras el robo de 6.300 millones de dólares en Binance.
- Los exchanges, las empresas financieras y las instituciones públicas de Corea del Sur ya han sido víctimas de una ola de brechas de seguridad.
- Seúl intenta alejarse de la limpieza posterior al incidente hacia una estructura de seguridad centralizada y preventiva.
El presidente de Corea del Sur quiere una sola agencia sólida que lidere la lucha del país contra los hackers.
Tras un gran robo de criptomonedas en Binance y varios ataques a empresas financieras coreanas, el presidente Lee Jae Myung ha pedido a los funcionarios que estudien la idea de crear una agencia dedicada.
¿Qué ha solicitado el presidente de Corea del Sur?
En una reunión del gabinete en la Casa Azul, el presidente Lee Jae Myung afirmó que el sistema actual, que consiste en completar las verificaciones de seguridad y solucionar los problemas después de que ocurra un ataque, no funciona lo suficientemente bien.
Ha pedido a los funcionarios que «consideren activamente la formación de un cuerpo poderoso y eficaz de un «tsar» de ciberseguridad» que dirija y organice las labores de seguridad que ahora están dispersas entre muchas oficinas gubernamentales.
Lee también dijo el país debería considerar la creación de un grupo de trabajo que incluya tanto al gobierno como a empresas privadas. Señaló que la IA está haciendo que el hacking sea más inteligente y común, por lo que el objetivo es detener los ataques antes de que ocurran.
Mencionó que las redes financieras, energéticas y de información son áreas clave que necesitan una protección más sólida.
Los funcionarios aún deben decidir cómo se vería la agencia de seguridad y qué poderes asumiría de otras oficinas.
¿Por qué Corea del Sur está preocupada por la ciberseguridad ahora?
El principal detonante de la solicitud es el robo del 29 de octubre en Binance, donde un hacker sustrajo aproximadamente $6.3 mil millones de las billeteras "calientes" en línea del exchange a través de diez blockchains, la mayor parte en unos 20 minutos. TRM indica que es la mayor estafa cripto de la historia, unas cuatro veces el hackeo de Bybit por 1.5 mil millones de dólares en febrero 2025.
El FBI atribuyó la autoría a Corea del Norte el 31 de octubre, y TRM vinculó el ataque a una unidad de hackers norcoreana llamada TraderTraitor.
Cryptopolitan informó que Hasta ahora, Corea del Norte ha negado la atribución, con Kim Yo Jong, hermana del líder Kim Jong Un, calificando la afirmación como "retórica absurda y nada nueva."
Más allá del hackeo de Binance, varias empresas financieras coreanas han sido atacadas recientemente, incluidas Mirae Asset Global Investments, el exchange de criptomonedas Bithumb y Daishin Securities (KRX: 003540). Algunos de estos ataques expusieron datos de clientes.
La agencia de espionaje de Corea del Sur, el Servicio Nacional de Inteligencia (NIS), ha iniciado verificaciones de seguridad de emergencia en más de 2.100 ministerios, gobiernos locales y oficinas públicas.
Cryptopolitan también informó de que la Comisión de Servicios Financieros convocó al personal de cinco exchanges coreanos de criptomonedas, incluidos Upbit, Bithumb, Coinone, DigitalX y Gopax, para evaluar su nivel de preparación tras el hackeo de Binance.
Según la ley coreana, los exchanges deben mantener al menos el 80 % de las criptomonedas de los clientes en billeteras "frías" fuera de línea. El dinero de Binance fue robado de billeteras calientes, que están conectadas a internet.
Los usuarios coreanos de criptomonedas pueden tener menos protección que los usuarios de Binance, ya que un proyecto de ley sobre la compensación a los usuarios después de los hackeos, la Ley Básica de Activos Digitales, aún no ha sido aprobado.
Mientras tanto, Binance ha restablecido sus servicios y cubre las pérdidas derivadas del incidente. Binance ha indicado que financió aproximadamente el 95 % del monto robado con sus propias reservas.
No te limites a leer noticias sobre criptomonedas. Entiéndelas. Suscríbete a nuestro boletín. Es gratis.
Preguntas frecuentes
¿Cuánto fue robado a Binance y quién es el responsable?
TRM Labs rastreó aproximadamente 6.36 mil millones de dólares fuera de las billeteras de Binance a través de diez cadenas de bloques el 29 de octubre, y el FBI atribuyó el ataque al grupo norcoreano TraderTraitor el 31 de octubre.
¿Qué propuso realmente el presidente Lee?
Lee instruyó a los funcionarios a revisar la creación de un poderoso organismo gubernamental de ciberseguridad a nivel nacional, descrito como una agencia "czar", para coordinar las funciones de seguridad que actualmente están dispersas entre diferentes agencias, y planteó la idea de crear una fuerza de tarea conjunta público-privada.
¿Cómo ha respondido Corea del Norte a la acusación?
En una declaración del 2 de noviembre difundida por KCNA, Kim Yo Jong calificó la atribución del FBI como «una retórica absurda y nada nueva» y la describió como una grave provocación política contra la RPDC.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Hannah Collymore
Hannah es escritora y editora con casi una década de experiencia en la redacción de blogs y la cobertura de eventos en el ámbito de las criptomonedas. En Cryptopolitan, Hannah contribuye a la página de noticias, informando y analizando los últimos avances en DeFi, RWA, regulación de criptomonedas, inteligencia artificial y tecnologías de vanguardia. Se graduó de la Universidad de Arcadia con una licenciatura en Administración de Empresas.









