




رئيس كوريا الجنوبية يقود استجابة وطنية لتهديدات سيبرانية من بيونغ يانغ بعد اختراق بينانس

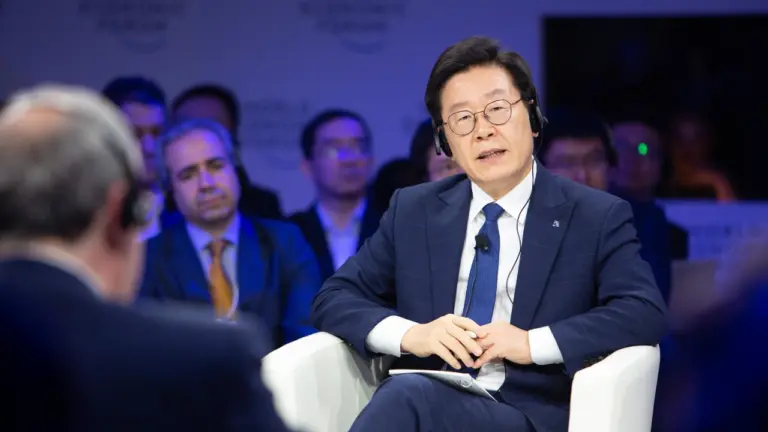
لي جاي-ميونغ في المنتدى الاقتصادي العالمي - الاجتماع السنوي للرواد الجدد في تيانجين، جمهورية الصين الشعبية 2018. (حقوق النشر: المنتدى الاقتصادي العالمي / سيكارين تاناتشاياري)
- طلب الرئيس لي جاي ميونغ من حكومته مراجعة إنشاء وكالة سيبرانية شاملة للحكومة بعد سرقة بينانس بقيمة 6.3 مليار دولار.
- تعرضت البورصات والشركات المالية والمؤسسات العامة في كوريا الجنوبية بالفعل لموجة من الاختراقات.
- تحاول سول الانتقال من نهج التنظيف اللاحق للحوادث إلى هيكل أمني مركزي وقائي.
يريد رئيس كوريا الجنوبية وكالة قوية واحدة تقود معركة البلاد ضد المخترقين.
بعد سرقة عملات مشفرة ضخمة في بينانس وهجمات متعددة على الشركات المالية الكورية، طلب الرئيس لي جاي ميونغ من المسؤولين دراسة فكرة إنشاء وكالة.
ماذا طلب رئيس كوريا الجنوبية؟
في اجتماع مجلس الوزراء في الق الأزرق، قال الرئيس لي جاي ميونغ إن النظام الحالي المتمثل في إكمال فحوصات الأمان وإصلاح المشكلات بعد وقوع الهجوم لا يعمل بشكل كافٍ.
طلب من المسؤولين "النظر بنشاط في تشكيل هيئة سيبرانية قوية وفعّالة" تقود وتنظم أعمال الأمن التي تنتشر حالياً عبر العديد من المكاتب الحكومية.
كما طلب لي قالت ينبغي للبلاد النظر في تشكيل فريق عمل يضم كلًا من الحكومة والشركات الخاصة. وأشار إلى أن الذكاء الاصطناعي يجعل عمليات الاختراق أكثر ذكاءً وانتشارًا، لذا فإن الهدف هو منع الهجمات قبل وقوعها.
أشار إلى أن قطاعات المالية والطاقة وشبكات المعلومات هي مجالات رئيسية تحتاج إلى حماية أقوى.
لا يزال على المسؤولين تحديد الشكل الذي ستبدو عليه وكالة الأمن وأي الصلاحيات ستتولى من المكاتب الأخرى.
لماذا تثير كوريا الجنوبية قلقها بشأن الأمن السيبراني الآن؟
المحفز الرئيسي للطلب هو عملية سرقة بينانس في 29 أكتوبر، حيث سرق مخترق حوالي 6.3 مليار دولار من محافظ "ساخنة" عبر الإنترنت التابعة للمنصة على عشرة سلاسل كتلية، معظمها خلال حوالي 20 دقيقة. تقول TRM إنها أكبر سرقة للعملات المشفرة على الإطلاق، أي ما يعادل أربعة أضعاف مبلغ 1.5 مليار دولار المسروقة في اختراق بايتبيت في فبراير 2025.
نسبت مكتب التحقيقات الفيدرالي (FBI) المسؤولية إلى كوريا الشمالية في 31 أكتوبر، وربطت شركة TRM الهجوم بوحدة اختراق كورية شمالية تُدعى TraderTraitor.
أفادت Cryptopolitan بأن وقامت كوريا الشمالية حتى الآن بالإنكار، حيث وصفت كيم يو جونغ، شقيق الزعيم كيم جونج أون، الادعاء بأنه "خطاب سخيف وليس جديدًا".
إلى جانب اختراق Binance، تعرضت عدة شركات مالية كورية للاختراق مؤخرًا، بما في ذلك Mirae Asset Global Investments ومنصة تبادل العملات المشفرة Bithumb وشركة Daishin Securities (KRX: 003540). وقد كشفت بعض هذه الهجمات عن بيانات العملاء.
بدأت وكالة المخابرات الوطنية الكورية، وهي وكالة الاستخبارات في كوريا الجنوبية، عمليات تدقيق أمنية طارئة في أكثر من 2,100 وزارة وحكومة محلية ومكاتب عامة.
أبلغت Cryptopolitan أيضًا أن لجنة الخدمات المالية استدعت موظفين من خمس منصات كورية لتبادل العملات المشفرة، بما في ذلك Upbit وBithumb وCoinone وDigitalX وGopax، للتحقق من مدى جاهزيتها بعد اختراق Binance.
وفقًا للقانون الكوري، يجب على المنصات الاحتفاظ بنسبة لا تقل عن 80% من عملات العملاء المشفرة في محافظ "باردة" غير متصلة بالإنترنت. وسُرقت أموال Binance من محافظ ساخنة متصلة بالإنترنت.
قد يتمتع مستخدمو العملات المشفرة في كوريا بحماية أقل مقارنة بمستخدمي Binance لأن مشروع قانون يتعلق بتعويض المستخدمين بعد الاختراقات، وهو قانون الأصول الرقمية الأساسي، لم يُمرر بعد.
في غضون ذلك، استعادت Binance خدماتها وتغطيت الخسائر الناجمة عن الحادث. وذكرت Binance أنها مولت حوالي 95% من المبلغ المسروق من احتياطياتها الخاصة.
لا تكتفِ بقراءة أخبار العملات الرقمية فحسب، بل افهمها. اشترك في نشرتنا الإخبارية. مجانية.
الأسئلة الشائعة
كم المبلغ المسروق من Binance ومن يتحمل المسؤولية؟
تتبعت شركة TRM Labs حوالي 6.36 مليار دولار من محافظ بينانس عبر عشرة سلاسل كتلية في 29 أكتوبر، ونسبت وكالة FBI الهجوم إلى مجموعة TraderTraitor التابعة لكوريا الشمالية في 31 أكتوبر.
ما الذي اقترحه الرئيس لي فعليًا؟
أمر لي المسؤولين بمراجعة إنشاء هيئة سيبرانية قوية على مستوى الحكومة بأكملها، تُوصف بأنها وكالة "مدير عام" (czar)، لتنسيق وظائف الأمن الموزعة حاليًا عبر وكالات مختلفة، وطرح فكرة فريق عمل مشترك بين القطاعين العام والخاص.
كيف استجابت كوريا الشمالية للاتهام؟
في بيان نُشر في 2 نوفمبر ونقلته وكالة KCNA، وصفت كيم يو جونغ نسب وكالة FBI للهجوم بأنه "خطاب سخيف وليس جديدًا" ووصفته بأنه استفزاز سياسي خطير ضد جمهورية كوريا الديمقراطية الشعبية.
إخلاء مسؤولية. المعلومات المقدمة ليست نصيحة تداول. Cryptopolitan.com لا تتحمل أي مسؤولية عن أي استثمارات تُجرى بناءً على المعلومات الواردة في هذه الصفحة. نوصي بشدة بإجراء بحث مستقل و/أو الاستعانة بمستشار مؤهل قبل اتخاذ أي قرارات استثمارية.

هانا كولي مور
هانا كاتبة ومحرّرة تمتلك خبرة تمتد لأكثر من عقد في كتابة المدونات وتغطية الفعاليات في مجال العملات الرقمية. في موقع كريبتوبوليتان، تساهم هانا في صفحة الأخبار من خلال تغطية وتحليل أحدث التطورات في مجالات التمويل اللامركزي (DeFi)، والأصول الواقعية (RWA)، وتنظيم العملات الرقمية، والذكاء الاصطناعي، وتقنيات الحدود الجديدة. تخرجت هانا من جامعة أركاديا بدرجة البكالوريوس في إدارة الأعمال.









