




Gli hacker drenano milioni dagli account Binance utilizzando plugin Chrome


Binance
- Un trader cinese su Binance ha perso 1 milione di dollari a causa di una truffa hacker che utilizzava un'estensione promozionale di Google Chrome chiamata Aggr.
- Il trader ha spiegato che l'hacker ha sfruttato i cookie e le sessioni di accesso attive per trarre profitto dal cross-trading, nonostante il 2FA impedisse i prelievi diretti.
- Il trader sostiene che “Binance non ha fatto nulla pur essendo a conoscenza del furto e dei frequenti cross-trading.”
Un trader ha condiviso la sua sfortunata esperienza su X, descrivendo come ha perso tutti i suoi risparmi in una truffa imprevista su Binance. CryptoNakamao, un trader con il nome utente ‘X’, ha detto che il suo account Binance ha iniziato a scambiare casualmente il 24 maggio. Non se ne è accorto finché non ha aperto l'app di Binance per controllare il prezzo di Bitcoin.
Leggi anche: La comunità crypto mostra il suo amore per CZ di Binance mentre inizia la sua condanna al carcere
CryptoNakamao inizia a spiegare il suo caso dicendo, “Sono diventato vittima di un agente sotto copertura nel circolo delle criptovalute, e 1 milione di dollari nel mio account Binance sono stati azzerati. Fino ad ora, sono ancora confuso. Questo è quasi tutto il mio risparmio negli ultimi anni.”
Gli hacker prendono di mira gli utenti di Binance con un plugin Chrome
Un trader crypto cinese è stato hackerato su Binance. Senza ottenere la password dell'account di Nakamao o l'autenticazione a due fattori (2FA), l'hacker ha rubato quasi tutti i fondi nel suo account attraverso “scambi contro”. Nakamao aggiunge “Non avrei mai pensato che le mie attività sarebbero state cancellate in questo modo. Voglio avvertire gli investitori crypto di non diventare il prossimo me!”
Mentre tornava a casa, ha visto QTUM/BTC aumentare del 21%, DASH/BTC del 27%, PYR/BTC del 31%, ENA/USDC del 22% e NEO/USDC del 20% a causa degli acquisti sul suo account. Dice che non si è accorto di queste operazioni finché non ha aperto il suo account per controllare il prezzo BTC un'ora e mezza dopo.
https://twitter.com/CryptoNakamao/status/1797558023873003726
Secondo il trader, gli hacker sono riusciti ad accedere ai dati dei cookie del suo browser web, che hanno ottenuto attraverso un plugin Chrome chiamato ‘Aggr’. Dopo aver installato il plugin, il trader ha rapidamente scoperto che era stato sviluppato un software malevolo con l'intenzione di rubare i dati di navigazione web e i cookie degli utenti.
Utilizzando i cookie raccolti, l'hacker ha dirottato le sessioni utente attive senza bisogno di password o autenticazione. Hanno quindi eseguito più operazioni di trading con leva, aumentando deliberatamente il prezzo di coppie a bassa liquidità e traendo profitto da queste manipolazioni.
La risposta fragile di Binance all'hack
Nonostante un'attività di trading insolitamente elevata, il trader afferma che lo scambio non ha implementato misure di sicurezza critiche. Inoltre, nonostante abbia ricevuto reclami tempestivi, lo scambio non ha preso provvedimenti per fermare il comportamento. Aggiunge, “Ma ciò che non mi aspettavo era che [..] lo staff di Binance abbia impiegato più di un giorno per notificare Kucoin e Gate di congelare i fondi trasferiti dall'hacker.”
Durante le sue indagini, il trader ha scoperto che Binance aveva conoscenza preventiva del plugin fraudolento e aveva già avviato un'indagine interna. Sebbene consapevole dell'indirizzo dell'hacker e della truffa del plugin ingannevole, il trader ha espresso delusione per lo scambio per non aver notificato i trader o implementato misure per prevenire la frode.
Nakamao aggiunge:
Binance non ha fatto nulla anche se sapeva del furto e degli scambi incrociati frequenti. Gli hacker hanno manipolato gli account per oltre un'ora, causando transazioni estremamente anomale in multiple coppie di valute senza alcun controllo del rischio; Binance non ha congelato i fondi dell'account singolo dell'hacker evidente sulla piattaforma in tempo.
CryptoNakamao
Il trader sostiene che, in ogni caso, il problema del plugin avrebbe potuto essere annunciato e risolto settimane prima che Alpha Tree annunciasse il problema del plugin alla comunità crypto.
Il Trader Elogia la Professionalità di He Yi
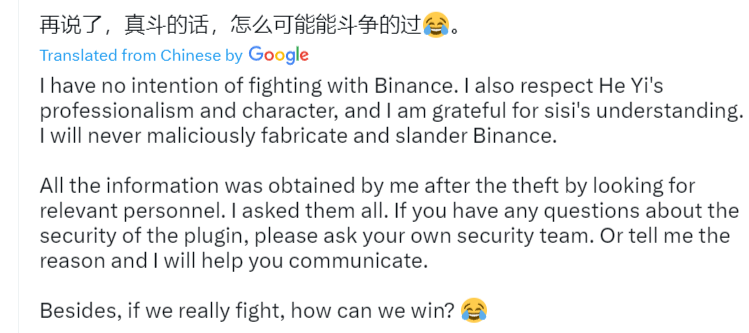
Il trader dice, “Non ho intenzione di litigare con Binance. Rispetto anche la professionalità e il carattere di He Yi, e sono grato per la comprensione di sisi.” Tuttavia, questo problema di plug-in esiste da un po' di tempo.
Nakamao rimane fortemente deluso dallo scambio crypto. Aggiunge, “Leggo sempre articoli su Binance che evidenziano la sua sicurezza. La parola “sicurezza” è sempre inclusa nel riepilogo annuale di Binance ogni anno, il che mi dà piena fiducia in Binance.” Nakamao vuole che il suo caso sia una storia di monito per tutti gli investitori crypto che utilizzano exchange crypto centralizzati e plugin vulnerabili.
Reportage di Cryptopolitan di Florence Muchai
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Florence Muchai
Florence si occupa di notizie relative a criptovalute, gaming, tecnologia e AI da oltre 6 anni. I suoi studi in Informatica presso l'Università Meru di Scienze e Tecnologia e in Gestione delle Emergenze e Diplomazia Internazionale presso il MMUST le hanno fornito eccellenti competenze linguistiche, osservative e tecniche. Florence ha lavorato al VAP Group e come editor per diverse testate specializzate in criptovalute.









