





Volo verpflichtet sich, Verluste bei einem Hack über 3,5 Mio. US-Dollar zu übernehmen, während der DeFi-Wütende weitergeht

- Das Volo Protocol hat begonnen, einen Teil der bei einem Exploit am 21. April gestohlenen 3,5 Millionen US-Dollar einzufrieren.
- Volo hat versichert, dass der Hack keine anderen Vaults oder Sui-DeFi-Protokolle beeinträchtigt hat.
- Das Projekt hat sich verpflichtet, den Verlust zu tragen und die Nutzer zu schützen.
Volo Protocol, der Betreiber von Vaults, die es Nutzern ermöglichen, Renditen auf ihre Assets auf Sui zu erzielen, hat angekündigt, einen Teil der 3,5 Millionen US-Dollar, die Hacker bei einem Exploit am 21. April stahlen, eingefroren zu haben. Dies ist der neueste Fall in einem historisch schlechten Monat für Sicherheitsverletzungen bei DeFi-Protokollen.
Volo Protocol meldete den Hack über 3,5 Millionen US-Dollar erstmals an seinen offiziellen Kanälen am selben Tag, an dem der Exploit stattfand, nachdem entdeckt wurde, dass Hacker WBTC, XAUm und USDG aus seinen Volo Valuts geplündert hatten.
Suilend schnell aktualisierte dass keiner seiner Märkte von dem Vorfall betroffen war und dass die Gelder der Nutzer sicher sind, mit Einzahlungen, Krediten und Auszahlungen, die wie üblich funktionieren. Für jetzt sagte es, dass es die Lage weiterhin überwachen wird, da diese Episode nicht die Art von präventiver Unterbrechung des Betriebs erforderte, die es nach dem rsETH-Vorfall bei KelpDAO initiierte.
Der ursprüngliche Verlust von 3,5 Millionen US-Dollar, den Volo meldete, ist der neueste Millionendollar-DeFi-Exploit im April, einem Monat, in dem Protokolle fast die 4-fache der kombinierten Gesamtsumme der ersten drei Monate von 2026 verloren haben.
Volo hat begonnen, Hacker-Bounty einzufrieren
Es war nicht nur schlechte Nachrichten für Volo Protocol, da das Projekt aktualisiert behauptet, es habe „erfolgreich versucht, 19,6 WBTC in nicht wiederherstellbare Assets zu tauschen, abgefangen und blockiert.“
Das Wrapped Bitcoin (WBTC), das Volo abfing, ist basierend auf dem aktuellen Bitcoin-Preis etwa 1,5 Millionen US-Dollar wert, da diese Assets darauf ausgelegt sind, eine 1:1-Bindung zum ursprünglichen Asset, das sie umhüllen, aufrechtzuerhalten.
Es ist Standardpraxis für Hacker, schnell native Assets der Protokolle, die sie angreifen, in nicht wiederherstellbare Assets wie ETH und BTC zu tauschen, um Einfrierungen und Rückforderungen zu vermeiden. Wie Cryptopolitan berichtete, haben die KelpDAO-Hacker bereits begonnen, ihre Beute über Thorchain in BTC zu tauschen, um eine Wiederholung der $71 Millionen Asset-Einfrierung auf Arbitrum zu vermeiden.
Die Sicherung von 19,6 WBTC folgte auf eine frühere Einfrierung von 500.000 US-Dollar, die es „in enger Zusammenarbeit mit Ökosystem-Partnern“ initiierte.
Das Protokoll versicherte, dass es mit diesen Ökosystem-Partnern zusammenarbeitet, um zu planen, wie die eingefrorenen Token zurückgewonnen werden können. Die Einfrierungen und potenziellen Rückgewinnungen werden als positive Schritte hin zum Engagement des Projekts betrachtet, Verluste in seiner ursprünglichen Nachricht an die Nutzer zu übernehmen.
Ist Sui nach dem Volo-Hack sicher?
Unter Berufung auf Quellen berichtete Cryptopolitan, dass der KelpDAO-Hack ein Ethereum-L2-Problem war, mit fast keinen Auswirkungen auf das Mainnet. Die DeFi-Kontamination breitet sich jedoch weiterhin über Protokolle mit Exposition gegenüber dem rsETH-Token aus, der bei dem Exploit gestohlen wurde.
Ähnliche Fragen wurden vom Sui-Ökosystem von Nutzern von Volo Protocol und anderen mit Exposition gegenüber seinen Vaults aufgeworfen.
Volo hat bereits versichert, dass die etwa 28 Millionen US-Dollar an TVL, die in seinen Vaults gesichert sind, sicher sind, da der Exploit nur drei Vaults betraf. Es stellte auch sicher, dass seine anderen Vaults nicht anfällig für den spezifischen Angriffsvektor sind, der zu dieser Episode führte, der anscheinend ein Admin-Key-Kompromiss war.
Als Vorsichtsmaßnahme sagte Volo auch, es habe alle seine Vaults mindestens bis zu dem Zeitpunkt eingefroren, an dem es ein vollständiges Bild des Vorfalls sowie einen Plan zur Kompensation der Nutzer vorlegen kann.
Suilend untermauerte seine Behauptungen über keine Kontamination in seinem eigenen Beitrag.
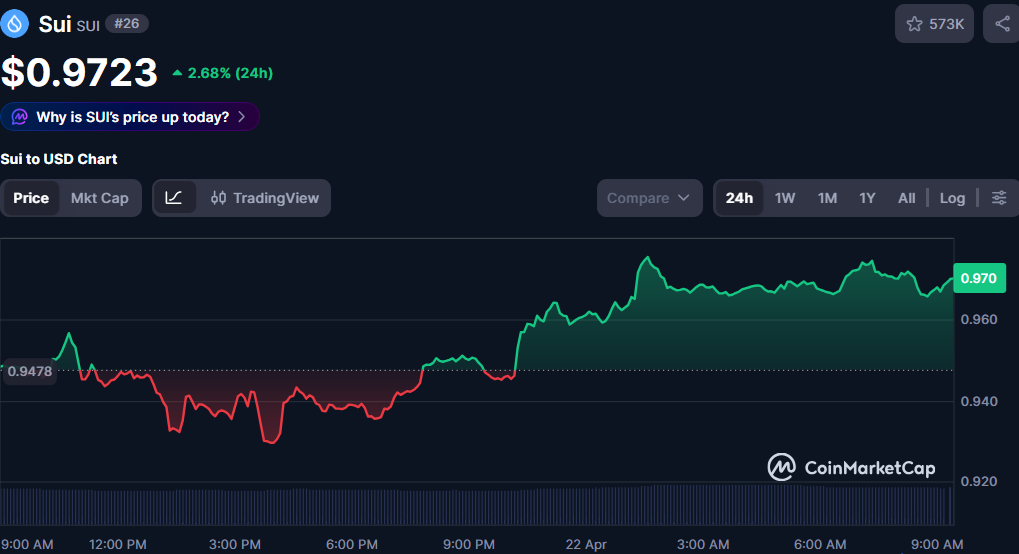
SUI ist zu diesem Cryptopolitan-Bericht zu $0.97 zum Zeitpunkt der Erstellung dieses Artikels im vergangenen Tag um etwa 2,72 % gestiegen, getrieben von der positiven Momentum-Welle, angeführt von Bitcoin, als Reaktion auf positive Nachrichten zum Iran-Konflikt, der die Geopolitik im Nahen Osten und die globalen Märkte erschüttert hat.
Der gesamte gesperrte Wert im Netzwerk ist im vergangenen Tag um etwa 3,4 % gesunken und fiel in diesem Zeitraum um etwa 20 Millionen US-Dollar.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









