





- Volo协议已开始冻结4月21日漏洞攻击中被盗的350万美元的一部分。
- Volo已保证此次黑客攻击未影响任何其他金库或Sui DeFi协议。
- 该项目承诺承担损失并保护用户。
Volo Protocol(Sui上允许用户在其资产上赚取收益的金库运营商)宣布,已开始冻结黑客在4月21日利用漏洞窃取的350万美元中的一部分,这已成为DeFi协议在历史上安全漏洞频发的一月中的最新案例。
Volo Protocol 在漏洞发生当天,通过其官方渠道首次报告了 350 万美元的黑客攻击事件,当时发现黑客已从其 Volo Valuts 中洗劫了 WBTC、XAUm 和 USDG。
Suilend 迅速 更新 表示其没有任何市场受到此次事件的影响 用户资金是安全的,存款、借贷和提款功能均正常运行。目前,该协议表示将继续监控事态发展,因为此次事件无需像其在 KelpDAO 的 rsETH 事件后那样采取预防性的运营暂停措施。
Volo 最初报告的 3.% 百万美元损失是 4 月份最新的百万级 DeFi 漏洞事件。4 月份,协议损失的资金总额几乎是 2026 年前三个月总和的 4 倍。
Volo 已开始冻结黑客的赏金
Volo Protocol 并非只有坏消息,该项目的 最新更新 声称已“成功拦截并阻止”将 19.6 枚 WBTC 兑换为不可恢复资产的尝试。
Volo 拦截的 Wrapped Bitcoin (WBTC) 价值约 150 万美元,这是基于比特币当前价格计算的,因为这些资产旨在与其包装的原始资产保持 1:1 的挂钩。
黑客通常会将受攻击协议的原生资产迅速兑换为 ETH 和 BTC 等不可恢复的资产,以避免冻结和追回。正如 Cryptopolitan 在 6 月报道所述,KelpDAO 的黑客已经 开始通过 Thorchain 将其赃款兑换为 BTC,以避免重蹈 $71 百万资产冻结 在 Arbitrum 上的覆辙。
此次 19.6 枚 WBTC 的扣押,紧随其后的是 Volo 在“与生态系统合作伙伴密切合作”下发起的 50 万美元冻结措施。
该协议保证,它正与这些生态系统合作伙伴合作,规划如何追回被冻结的代币。这些冻结措施和潜在的追回行动被视为该项目致力于在其 给用户的 初始信息中吸收损失的积极举措。
Volo 黑客攻击后,Sui 还安全吗?
Cryptopolitan 引用消息人士报道称,KelpDAO 的黑客攻击是以太坊 L2 的问题,对主网的影响微乎其微。然而,DeFi 的传染效应仍在蔓延,波及那些持有被黑客盗取的 rsETH 代币的协议。
Volo Protocol 的用户以及其他持有其金库头寸的用户,也对 Sui 生态系统提出了类似的问题。
Volo 已保证,其金库中约 2800 万美元的总锁仓价值 (TVL) 是安全的,因为漏洞仅影响了三个金库。它还确保其其他金库不会受到导致此次事件的特定攻击向量(似乎是管理员密钥泄露)的影响。
作为预防措施,Volo 还表示,在能够全面披露事件详情以及制定让用户恢复原状的计划之前,它已冻结了其所有金库。
Suilend 在其自己的帖子中支持了其零传染性的说法。
截至发稿时,SUI 交易价格为$0.97 在过去一天中上涨约 2.72%,借助比特币的积极势头,回应了关于伊朗冲突的积极消息,该冲突曾震动中东地缘政治和全球市场。
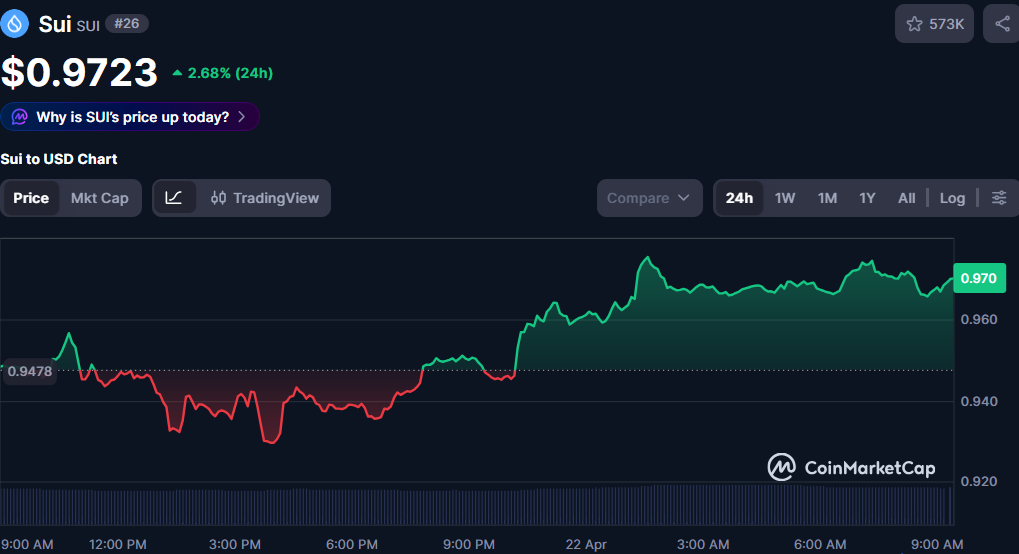
过去一天内,网络上的总锁仓价值下降了约 3.4%,在此期间减少了约 2000 万美元。
最聪明的加密领域人士已经在阅读我们的通讯。想加入吗?加入他们。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Hannah Collymore
汉娜是一位作家兼编辑,在加密货币领域拥有近十年的博客写作和活动报道经验。在Cryptopolitan,汉娜负责新闻板块,报道和分析DeFi、RWA、加密货币监管、AI和前沿科技行业的最新发展。她毕业于阿卡迪亚大学,获得工商管理学位。









