





- Über 1.082 BTC (ca. 70 Mio. USD) wurden in einem 40-minütigen Angriff aus 1.196 Coldcard-Wallets gestohlen, was Seeds betrifft, die seit März 2021 generiert wurden.
- Der Fehler wurde durch schwache Zufälligkeit in der Coldcard-Firmware 4.0.0–4.2.0 verursacht, wodurch Wallet-Seeds potenziell vorhersagbar waren.
- Coinkite rät Nutzern dringend zur Firmware-Aktualisierung und zum Transfer von Mitteln auf eine neu generierte Wallet nach dem Testen der neuen Adresse.
Ein Angreifer hat über 1.000 Bitcoin (ca. 70 Millionen US-Dollar) von fast 1.200 Wallets abgezogen, die Coldcard-Hardware zur Generierung eines Schlüsselsamens nutzten, wie Galaxy Research am Freitag bekannt gab. Die Summe liegt deutlich höher als die ersten Schätzungen des Unternehmens vor 24 Stunden. Die potenziellen Verluste betreffen alle Coldcard-Nutzer, die einen Samen zwischen März 2021 und heute erstellt haben.
Galaxy Research schätzt, dass 1.082,65 Bitcoin von 1.196 Adressen abgezogen wurden, wobei der Großteil der Gelder zwischen 01:10 und 01:50 UTC am 30. Juli in einem 40-Minuten-Fenster bewegt wurde. Diese Zahl übertrifft den gemeldeten Diebstahl von 594 BTC (38 Millionen US-Dollar) von etwa 500 Single-Signature-Wallets bei weitem. Es geschah innerhalb von 40 Minuten. Jede der betroffenen Adressen besaß mehr als 0,15 BTC. Über 562 BTC wurden auf eine bestimmte Adresse transferiert, die noch keine Transaktionen gesehen hat.
Die Bericht hob die Arbeit der Engineering- und Sicherheitsteams von Block hervor, die ein Muster in der Bewegung dieser Gelder erkannten. „Der von anderen Forschern, einschließlich Clay Garrett, identifizierte Pfad der On-Chain-Transaktionen weist korrekt auf den Dieb hin. Allerdings wird damit nicht die Schwachstelle identifiziert, die diesen spezifischen Diebstahl ermöglichte“, stellte das Unternehmen fest und warnte davor, dass „zukünftige Angriffe jede Coldcard-Adresse angreifen könnten, die mit der anfälligen Firmware erstellt wurde.“
Wie ging Coldcards RNG schief?
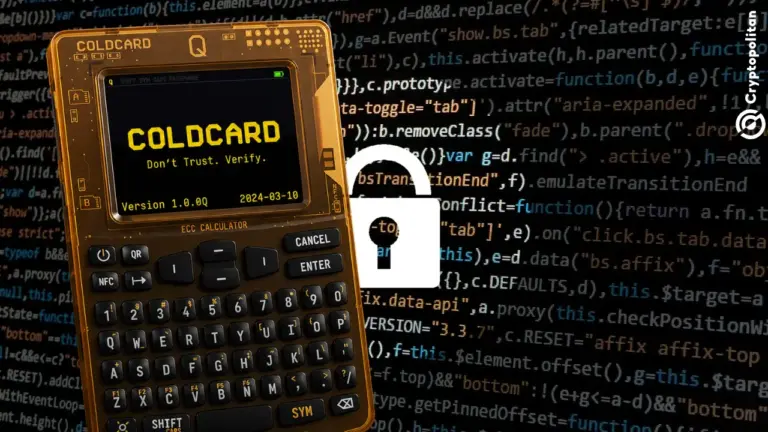
Coldcard ist eine Hardware-Wallet, die einen luftgetrennten Computer nutzt, um das Bitcoin des Benutzers zu speichern. Das Gerät verwendet eine kryptografische Signaturmethode, die theoretisch jegliche Versuche Dritter zur Abhörung widerstehen sollte. Sie erfordert eine 24-Wörter-Mnemonic-Phrase zur Samengenerierung, die aus einer großen Menge möglicher Wörter ausgewählt wird. In der Realität war die wahre Entropie einer Coldcard-Wallet niedriger als erwartet.
Die Teams für Bitcoin-Engineering und Sicherheit von Block veröffentlichten einen Bericht, der das Problem im Detail beschrieb. Innerhalb der Coldcard-Firmware gab es zwei Instanzen einer Funktion, die Zufallszahlen mit derselben kryptografischen Signatur generierte, einschließlich der Hardware-Implementierung geschrieben von Coinkite und einer Softwareversion, die von MicroPython übernommen wurde.
Eine Build-Zeit-Überprüfung, die das Vorhandensein der Umgebungsvariable bestätigte, wurde nicht aktiviert, was dazu führte, dass einige Geräte den kompromittierten Software-Zufallszahlengenerator nutzten. Diese Schwachstelle wurde in der neuesten Version 4.21 gepatcht, wobei die betroffenen Versionen bis zur ursprünglichen Version 4.0.0 aus März 2021 zurückreichen. Die kompromittierte Zufälligkeit basierte auf der Seriennummer und der Uhr des Prozessors, die nicht als sicher gelten.
Wer ist von der Schwachstelle betroffen?
Die erste Mitteilung über das Sicherheitsproblem kam von Coinkite, das eine Support-Seite für Nutzer veröffentlichte, die Mk3-Hardware mit Firmware 4.0.1 oder neuer nutzten. Das Unternehmen aktualisierte die Mitteilung, um auch bestimmte Mk4-, Mk5- und Coldcard-Q-Geräte einzubeziehen, und veröffentlichte Notfall-Firmware-Updates für alle betroffenen Hardwaregeräte.
Berichten zufolge aktualisierte Coinkite seine offizielle Mitteilung, um anzuerkennen, dass alle bestehenden Geräte potenziell anfällig für diesen Angriff sind, wobei Firmware-Updates nur eine teilweise Sicherheit bieten. Theoretisch sind alle Wallets mit Mnemonic-Phrases, die vor der Veröffentlichung von Version 4.21 generiert wurden, gefährdet, so die Coinkite-Mitteilung.
Die Schwachstelle betrifft nicht nur die Samengenerierung. Coldcards Papier-Wallet-Verschlüsselung, Key-Splitting-Tools, Maskengenerierung und die Key-Teleport-Funktion nutzen alle dieselbe Zufälligkeitsfunktion.
Coinkite macht KI für den Raubüberfall verantwortlich
Coinkite-CEO Rodolfo Novak (NVK) veröffentlichte eine Entschuldigung für das Sicherheitsproblem und erkannte an, dass das Unternehmen für den Fehler im Mnemonic-Generierungsprozess verantwortlich sei. „Wir haben die volle Verantwortung für den Firmware-Bug übernommen, der zu dieser Situation führte“, erklärte er und wies darauf hin, dass die ursprüngliche Überprüfung der Schwachstelle den Fehler nicht erkannt habe. Novak spekulierte, der Angreifer habe KI genutzt, um die Schwachstelle zu identifizieren, und behauptete, „dies ist eine ernüchternde Erinnerung an das neue Paradigma, in das wir mit KI eintreten.“
Es ist erwähnenswert, dass Coinkite hier gegen sich selbst argumentiert, da der Decrypt-Artikel darauf hinweist, dass das Unternehmen einst ein KI-System nutzte, um seinen eigenen Code auf potenzielle Sicherheitsprobleme zu scannen. Dieses Tool wurde reportedly einige Monate zuvor genutzt, wobei Coinkite behauptete, „es habe diese Schwachstelle oder etwas anderes von Bedeutung nicht gefunden.“ Angreifer und Verteidiger haben Zugang zu denselben Tools, aber in diesem Fall scheint es, als hätten sie ihre Aufgabe nicht erfüllt.
Was soll ich tun, wenn ich ein Coldcard-Wallet-Besitzer bin?
Coinkite empfiehlt Nutzern, die Firmware auf ihren Geräten zu aktualisieren und neue Mnemonic-Phrases zu erstellen, und rät Nutzern, Testtransaktionen an die neue Wallet-Adresse durchzuführen, bevor sie nennenswerte Geldbeträge übertragen. Nutzer sollten ihren alten Samen als Backup aufbewahren, da dieses Dokument erforderlich sein wird, um nach der Transaktion wieder auf die Gelder zugreifen zu können.
Der Preis von Bitcoin (BTC) hat sich in der Folge dieser Enthüllung kaum verändert. Der BTC-Preis liegt am Freitag bei rund 63.000 US-Dollar.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Häufig gestellte Fragen
Wie viel Bitcoin wurde im Coldcard-Exploit gestohlen?
Galaxy Research schätzt den Verlust auf 1.082,65 BTC im Wert von etwa 70 Millionen USD, die am 30. Juli von 1.196 Adressen abgezogen wurden; dies ist ein Anstieg gegenüber einer früheren CoinDesk-Schätzung von rund 594 BTC oder 38 Millionen USD von etwa 500 Wallets.
Was verursachte die Schwachstelle bei Coldcard?
Ein Fehler beim Build der Firmware, der in Version 4.0.0 im März 2021 eingeführt wurde, führte dazu, dass Geräte ihren Hardware-Zufallsgenerator übersprangen und auf eine vorhersagbare Software-Schlüsselgenerierung zurückgriffen, die mit nicht geheimen Chipdaten wie der Seriennummer und Uhrwerkregistern initialisiert wurde.
Welche Coldcard-Modelle sind betroffen?
Coinkite markierte zunächst Mk3-Geräte mit Firmware 4.0.1 oder höher, erweiterte die Warnung dann jedoch auf bestimmte Mk4-, Mk5- und Coldcard Q-Builds. Berichten zufolge betrachtet das Unternehmen nun jedes aktuelle Modell in gewissem Maße als betroffen.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Ashish Kumar
Ashish Kumar ist ein Krypto- und Finanzjournalist mit acht Jahren Erfahrung in der Nachrichtenredaktion. Er berichtet über Entwicklungen in den Kryptomärkten, Regulierungen, DeFi und Ökosysteme von Börsen. Er arbeitete für Coingape, Todayq und Newsroompost. Ashish besitzt einen PGDP in englischer Journalistik vom IIMC. Zudem interviewte er Branchenexperten wie Arthur Hayes, Yat Siu, Austin Federa und weitere.









