






BitMEX vereitelt Hackversuch der Lazarus Group, enthüllt Hacker-IPs und operative Fehler


- BitMEX stoppte einen Hackversuch der Lazarus-Gruppe, der mit einem gefälschten LinkedIn-Angebot begann.
- Die Hacker nutzten bösartigen Code in einem GitHub-Repository, um einen BitMEX-Mitarbeiter zu täuschen.
- BitMEX entdeckte ungeschützte Supabase-Logs mit echten IP-Adressen, Benutzernamen und infizierten Geräten.
BitMEX hat den Vorhang vor einem gescheiterten Hackversuch der Lazarus Group gelüftet und schlampige Fehler eines Kollektivs offengelegt, das seit Langem mit der Cyber-Kriegseinheit Nordkoreas in Verbindung gebracht wird.
Laut einem am Freitag von BitMEX veröffentlichten Blog-Post hat das Team nun ein internes Überwachungssystem eingerichtet, um nach weiteren Infektionen zu suchen und möglicherweise zukünftige Fehler in der operativen Sicherheit zu erkennen.
Die ganze Sache begann, als ein BitMEX-Mitarbeiter auf LinkedIn mit dem Vorschlag kontaktiert wurde, an einem gefälschten NFT-Marktplatz-Projekt zu arbeiten. Da das Angebot jedoch einer bekannten Phishing-Taktik der Lazarus-Gruppe entsprach, meldete der Mitarbeiter dies sofort, was eine vollständige Untersuchung auslöste.
Das Sicherheitsteam von BitMEX griff auf ein GitHub-Repository zu, das der Angreifer geteilt hatte und das ein Next.js/React-Projekt enthielt. Darin verborgen war jedoch Code, der darauf ausgelegt war, den Mitarbeiter unbewusst dazu zu bringen, eine schädliche Payload auf seinem System auszuführen. Das Team führte den Code nicht aus, sondern ging direkt zur Analyse über.
BitMEX analysiert Malware und findet Lazarus-Fingerabdrücke
Im Repository suchten BitMEX-Ingenieure nach dem Begriff „eval“, einem häufigen Warnsignal bei Malware. Eine Codezeile war zwar auskommentiert, verriet aber dennoch die Absicht. Wäre sie aktiv gewesen, hätte sie sich an „hxxp://regioncheck[.]net/api/user/thirdcookie/v3/726“ gewendet, um ein Cookie abzurufen und auszuführen. Diese Domain war zuvor von Palo Alto Networks’ Unit 42, einem Team, das seit Jahren die Cyber-Aktivitäten der DPRK verfolgt, mit Lazarus in Verbindung gebracht worden.
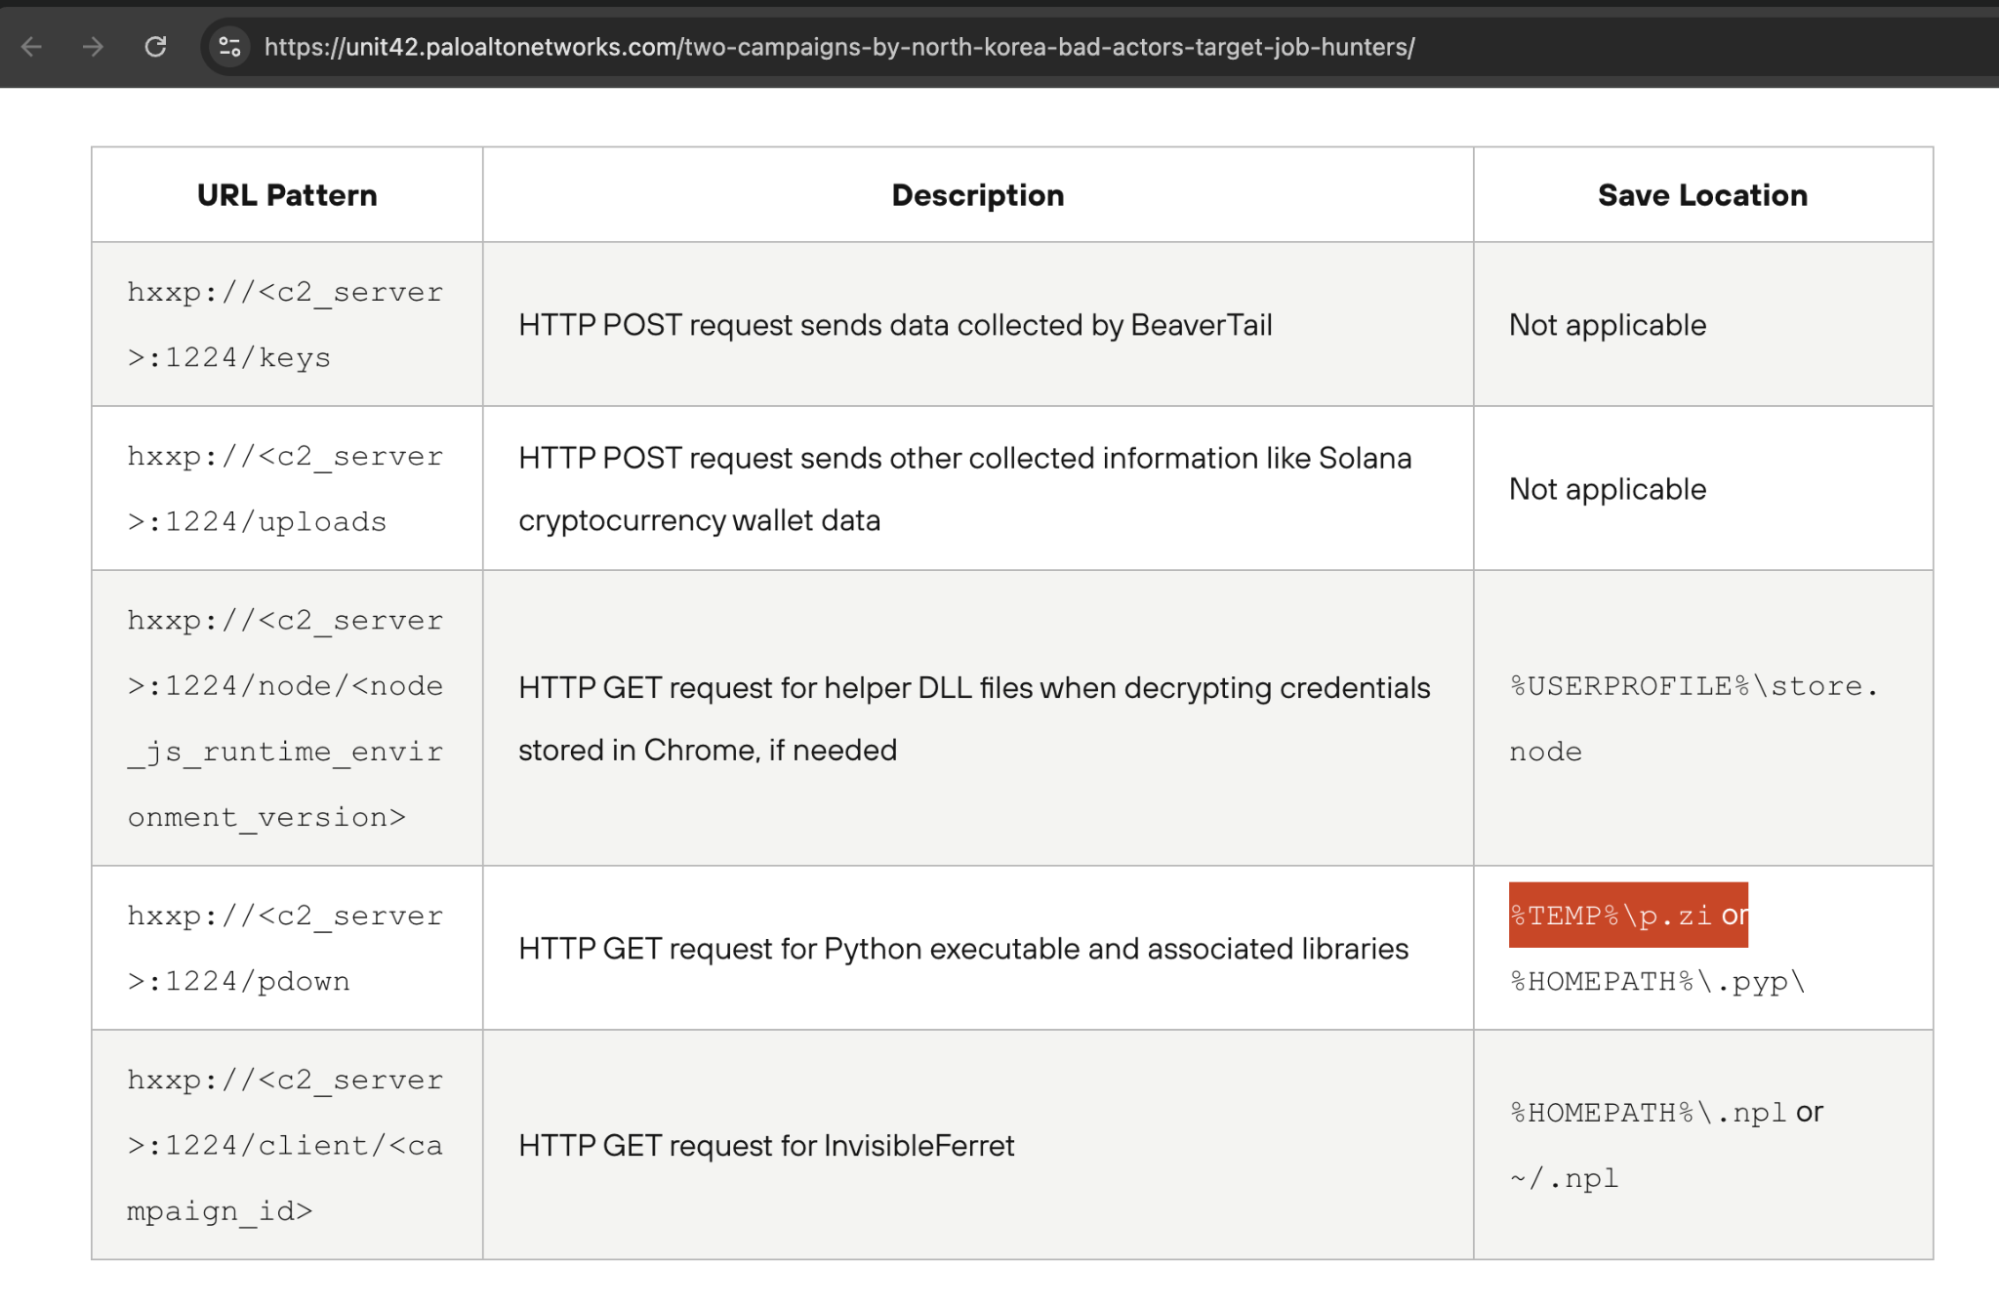
Eine weitere Aktivität war vorhanden. Sie sendete eine Anfrage an „hxxp://fashdefi[.]store:6168/defy/v5“ und führte die Antwort aus. BitMEX lud dieses JavaScript manuell herunter und stellte fest, dass es stark verschleiert war. Mit Webcrack, einem Tool zum Entschlüsseln von Code, soll das Team die Verschleierungsschichten entfernt haben. Das Endergebnis war unübersichtlich, aber lesbar, da es wie drei verschiedene Skripte wirkte, die zu einem zusammengeklebt wurden.
Ein Teil des Codes enthielt Bezeichner für Chrome-Erweiterungen, was normalerweise auf Malware zum Diebstahl von Zugangsdaten hindeutet. Eine Zeichenkette, p.zi, sah aus wie ältere Lazarus-Malware, die in der BeaverTail-Kampagne verwendet wurde, einer weiteren Operation, die zuvor von Unit 42 dokumentiert wurde. BitMEX entschied sich, die BeaverTail-Komponente nicht erneut zu analysieren, da sie bereits öffentlich bekannt war.
Stattdessen konzentrierten sie sich auf eine andere Entdeckung: Der Code verband sich mit einer Supabase-Instanz. Supabase ist eine Backend-Plattform für Entwickler, ähnlich wie Firebase. Das Problem? Die Lazarus-Entwickler hatten sie nicht ausreichend abgesichert. Als BitMEX sie testete, konnte es direkt auf die Datenbank zugreifen – ohne Anmeldung und ohne Schutz.
Hacker enthüllen Logs infizierter Geräte und ihre eigenen IPs
Die Supabase-Datenbank enthielt 37 Logs infizierter Maschinen. Jeder Eintrag zeigte den Benutzernamen, den Hostnamen, das Betriebssystem, die IP-Adresse, den geografischen Standort und den Zeitstempel. BitMEX bemerkte Muster – einige Geräte erschienen wiederholt, was sie als Entwickler- oder Testmaschinen auszeichnete. Das Namensformat für die meisten Hostnamen folgte einer 3-XXX-Struktur.
Viele IPs stammten von VPN-Anbietern. Ein Benutzer namens „Victor“ verband sich oft über Touch VPN. Ein anderer, „GHOST72“, nutzte Astrill VPN. Doch dann machte Victor einen Fehler. Ein Eintrag, der mit ihm verknüpft war, hatte eine andere IP-Adresse – 223.104.144.97, eine private IP in Jiaxing, China, unter China Mobile. Das war kein VPN. Das war wahrscheinlich die echte IP-Adresse eines Lazarus-Operators. BitMEX markierte dies als schweren operativen Fehler.
BitMEX baute daraufhin ein Tool, das die Supabase-Datenbank kontinuierlich anpingt. Seit dem 14. Mai hat das Tool 856 Einträge aus der Datenbank gesammelt, die bis zum 31. März zurückreicht. Darunter befanden sich 174 einzigartige Kombinationen aus Benutzernamen und Hostnamen. Das System läuft nun kontinuierlich, um nach neuen Infektionen oder weiteren Fehlern der Angreifer zu suchen.
Durch die Untersuchung der Zeitstempel stellte BitMEX fest, dass die Aktivitäten der Lazarus Group zwischen 8:00 und 13:00 Uhr UTC abnehmen, was 17:00 bis 22:00 Uhr in Pjöngjang entspricht. Dies entspricht einem strukturierten Arbeitsplan und liefert weitere Beweise dafür, dass es sich bei der Gruppe nicht um freiberufliche Hacker handelt, sondern um ein organisiertes Team.
Sicherheitsteam bestätigt Lazarus-Muster und interne Aufteilung
Die Lazarus Group hat eine bekannte Geschichte von Social-Engineering-Angriffen. Bei früheren Vorfällen wie dem Bybit-Diebstahl brachten sie einen Mitarbeiter von Safe Wallet dazu, eine schädliche Datei auszuführen. Dies verschaffte ihnen den initialen Zugang.
Dann übernahm ein anderer Teil des Teams, griff auf die AWS-Umgebung zu und änderte den Frontend-Code, um Kryptowährungen von Cold Wallets zu stehlen. BitMEX sagte, dieses Muster zeige, dass die Gruppe wahrscheinlich in mehrere Teams aufgeteilt ist – einige erledigen das grundlegende Phishing, andere kümmern sich um die fortgeschrittenen Eindringlinge, sobald der Zugang erlangt wurde.
BitMEX schrieb: „Im Laufe der letzten Jahre scheint sich die Gruppe in mehrere Untergruppen aufgeteilt zu haben, die nicht unbedingt das gleiche technische Niveau haben.“ Das Sicherheitsteam sagte, diese Kampagne habe denselben Vorlage gefolgt. Die erste Nachricht auf LinkedIn war einfach, das GitHub-Repository amateurhaft.
Das Post-Exploitation-Skript zeigte jedoch viel mehr Können, eindeutig erstellt von jemandem mit mehr Erfahrung. Nach dem Entschlüsseln der Malware konnte BitMEX Indicators of Compromise (IoCs) extrahieren und in ihre internen Systeme einspeisen.
Sie benannten Variablen um, säuberten das Skript und verfolgten dessen Funktionsweise. Der frühe Teil des Codes war neu, und er berichtete Systemdaten (Benutzername, IP-Adresse usw.) direkt an Supabase, was die Verfolgung einfach machte … für jeden, der die offene Datenbank fand.
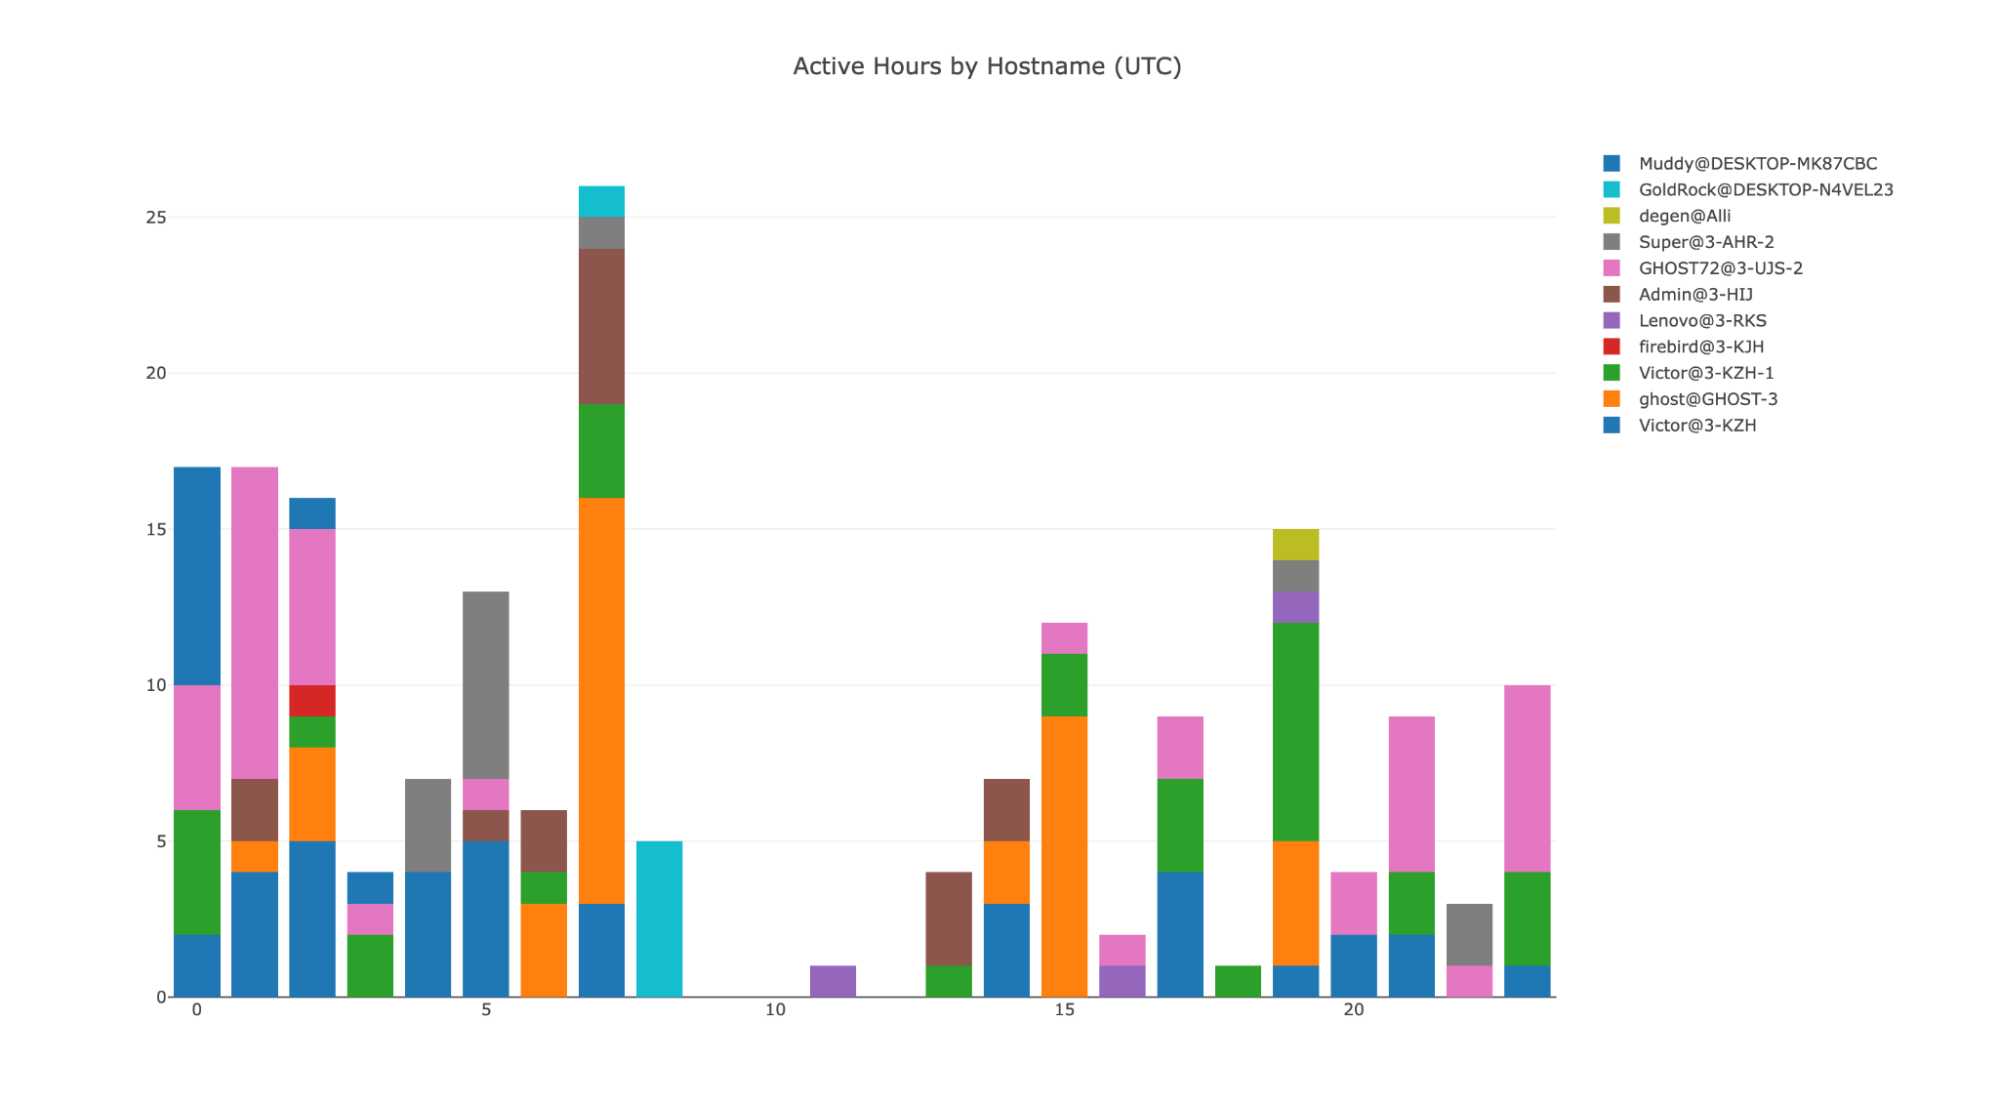
BitMEX identifizierte auch Maschinen, die während der Entwicklung verwendet wurden. Beispiele waren Victor@3-KZH, das mit Touch VPN und China Mobile verwendet wurde. Andere wie GHOST72@3-UJS-2 und Super@3-AHR-2 nutzten eine Mischung aus Astrill, Zoog und Hotspot Shield. Logs zeigten sogar Benutzerkonten wie Admin@3-HIJ, Lenovo@3-RKS, GoldRock@DESKTOP-N4VEL23 und Muddy@DESKTOP-MK87CBC. Dies waren wahrscheinlich Testumgebungen, die von den Angreifern eingerichtet wurden.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com Wir übernehmen keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor jeglichen Anlageentscheidungen eine unabhängige Recherche durchzuführen und/oder einen qualifizierten Fachmann zu konsultieren.

Jai Hamid
Jai Hamid berichtet seit sechs Jahren über Kryptowährungen, Aktienmärkte, Technologie, die globale Wirtschaft und geopolitische Ereignisse, die die Märkte beeinflussen. Sie hat für auf Blockchain spezialisierte Publikationen wie AMB Crypto, Coin Edition und CryptoTale Marktanalysen, Berichte über große Unternehmen, Regulierung und makroökonomische Trends verfasst. Sie hat die London School of Journalism besucht und dreimal Krypto-Marktanalysen in einem der führenden Fernsehsender Afrikas vorgestellt.









