





- 一名中国交易员在币安因使用名为 Aggr 的推广型 Google Chrome 插件而遭遇黑客诈骗,损失达 100 万美元。
- 该交易员表示,尽管启用了双重验证(2FA)阻止了直接提现,但黑客仍利用窃取的用户 Cookie 和活跃登录会话进行跨平台交易以牟利。
- 该交易员指出, “币安对此事无所作为,尽管其早已知晓盗窃行为及频繁的跨平台交易。”
一名交易员在X(原推特)上分享了他们不幸的经历,描述了他们如何在币安上因意外骗局而损失了全部积蓄。加密货币交易员CryptoNakamao(用户名‘X’)表示,他的币安账户从5月24日开始随机进行交易。直到他打开币安应用程序查看比特币价格时,他才注意到这一点。
延伸阅读: 加密货币社区展现对币安CZ的爱戴,随着他入狱服刑
CryptoNakamao 开始解释他的遭遇,他说,“我成为了加密货币圈里卧底特工的受害者,我在 Binance 账户里的 100 万美元被清零了。直到现在,我仍然很困惑。这几乎是我过去几年的所有积蓄。”
黑客利用Chrome插件针对币安用户
一名中国加密货币交易者在币安遭到黑客攻击。在未取得Nakamao的账户密码或双重认证(2FA)的情况下,黑客通过“反向交易”盗走了其账户中的几乎所有资金。Nakamao补充道“我从未想过我的资产会以这种方式被清零。我想警告加密货币投资者不要成为下一个我!”
在回家的路上,他看到QTUM/BTC上涨21%,DASH/BTC上涨27%,PYR/BTC上涨31%,ENA/USDC上涨22%,NEO/USDC上涨20%,这些都是由于他的账户被买入所致。他说,直到一个半小时后他打开账户查看BTC价格时,才注意到这些操作。
https://twitter.com/CryptoNakamao/status/1797558023873003726
据该交易员称,黑客设法访问了他的网页浏览器Cookie数据,这些数据是通过一个名为“Aggr”的Chrome插件获取的。在安装该插件后,该交易员迅速发现恶意软件已被开发,其目的是窃取用户的网页浏览数据和Cookie。
利用收集到的Cookie,黑客无需密码或身份验证即可劫持活跃的用户会话。随后,他们执行了多次杠杆交易,故意推高低流动性交易对的价格,并从这些操纵中获利。
币安对黑客事件的软弱回应
尽管交易活动异常活跃,但该交易员表示,交易所未能实施关键的安全措施。此外,尽管收到了及时的投诉,交易所仍未采取行动制止该行为。他补充道,“但我没想到的是[..]币安员工花了超过一天的时间才通知Kucoin和Gate冻结黑客转移的资金。”
在调查过程中,该交易员发现币安事先知道该欺诈性插件,并已启动内部调查。尽管知道黑客地址和欺骗性插件骗局,但该交易员对交易所未通知交易员或未采取任何措施防止欺诈表示失望。
Nakamao补充道:
尽管币安知道盗窃和频繁交叉交易的情况,却未采取任何行动。黑客操纵账户超过一小时,导致多个货币对出现极不正常的交易,且没有任何风险控制;币安未能及时冻结平台上明显属于黑客的单个账户的资金。
CryptoNakamao
该交易员认为,无论发生什么,插件的问题本可以在Alpha Tree向加密货币社区宣布插件问题之前的数周就公布并解决。
交易员赞扬何毅的专业素养
该交易员表示,“我没有与币安对抗的意图。我也尊重何毅的专业素养和品格,并感谢Sisi的理解。”然而,这个插件问题已经存在一段时间了。
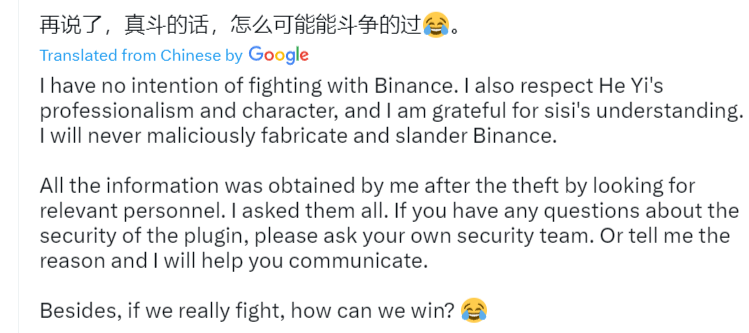
Nakamao对这家加密货币交易所感到极度失望。他补充道,“我总是阅读关于币安强调其安全性的文章。‘安全’一词每年都会出现在币安的年度总结中,这让我对币安充满信心。”Nakamao希望他的遭遇能成为所有使用中心化加密货币交易所和易受攻击插件的加密货币投资者的警示。
Cryptopolitan 报道,作者 Florence Muchai
不要只是阅读加密货币新闻,要真正理解它。订阅我们的通讯。 免费。
免责声明。 本文提供的信息不构成交易建议。 Cryptopolitan.com 对于基于本页信息进行的任何投资,我们不承担任何责任。我们强烈建议在进行任何投资决策之前,进行独立研究或咨询合格的专业人士。

Florence Muchai
Florence 过去 6 年一直报道加密货币、游戏、科技和人工智能新闻。她在梅鲁科技大学修读计算机研究,并在马林加莫伊科学与技术大学学习灾害管理与国际外交,这些经历充分赋予她语言、观察和技术技能。Florence 曾在 VAP Group 工作,并担任多家加密货币媒体的编辑。









