




Хакеры выводят миллионы долларов с аккаунтов Binance с помощью плагинов Chrome


Binance
- Китайский трейдер на Binance потерял 1 млн долларов в результате хакерской атаки с использованием промо-расширения Google Chrome под названием Aggr.
- Трейдер пояснил, что злоумышленники использовали куки и активные сеансы входа для извлечения прибыли через кросс-трейдинг, несмотря на то, что двухфакторная аутентификация (2FA) блокировала прямые выводы средств.
- Трейдер утверждает, что «Binance ничего не сделала, хотя была осведомлена о краже и частых операциях кросс-трейдинга».
Трейдер поделился своим неудачным опытом в X, описав, как он потерял все свои жизненные сбережения из-за неожиданного мошенничества на Binance. CryptoNakamao, трейдер с именем пользователя «X», сказал, что его аккаунт Binance начал случайно торговать 24 мая. Он не заметил этого, пока не открыл приложение Binance, чтобы проверить цену Bitcoin.
Также читайте: Сообщество криптоинвесторов проявляет любовь к CZ Binance, когда он начинает отбывать тюремное заключение
CryptoNakamao начинает объяснять свою историю со слов: «Я стал жертвой агента под прикрытием в крипто-круге, и $1 млн на моем аккаунте Binance были уничтожены. До сих пор я в замешательстве. Это почти все мои сбережения за последние несколько лет.»
Хакеры атакуют пользователей Binance через плагин Chrome
Китайский крипто-трейдер был взломан на Binance. Не получив пароль от аккаунта Nakamao или данные 2FA, хакер похитил почти все средства со счета через «контр-трейдинг». Nakamao добавляет «Я никогда не думал, что мои активы будут списаны таким образом. Я хочу предупредить крипто-инвесторов не стать следующим мной!»
По пути домой он увидел, что QTUM/BTC вырос на 21%, DASH/BTC на 27%, PYR/BTC на 31%, ENA/USDC на 22% и NEO/USDC на 20% из-за покупок на его аккаунте. Он говорит, что не заметил эти операции, пока не открыл аккаунт для проверки цены BTC через полтора часа.
https://twitter.com/CryptoNakamao/status/1797558023873003726
По словам трейдера, хакеры получили доступ к данным cookie его веб-браузера, которые они получили через плагин Chrome под названием «Aggr». Установив плагин, трейдер быстро обнаружил, что было разработано вредоносное программное обеспечение с намерением кражи данных веб-браузинга и cookie пользователей.
Используя собранные cookie, хакер перехватил активные сессии пользователей без необходимости пароля или аутентификации. Затем они выполнили множество сделок с кредитным плечом, намеренно увеличив цену пар с низкой ликвидностью и получив прибыль от этих манипуляций.
Слабый ответ Binance на взлом
Несмотря на аномально высокую торговую активность, трейдер утверждает, что биржа не внедрила критически важные меры безопасности. Более того, несмотря на своевременные жалобы, биржа не предприняла действий для остановки поведения. Он добавляет, «Но я не ожидал, что [..] сотрудники Binance потратили более дня, чтобы уведомить Kucoin и Gate о заморозке средств, переведенных хакером.»
Во время расследования трейдер обнаружил, что Binance заранее знала о мошенническом плагине и уже начала внутреннее расследование. Хотя зная об адресе хакера и мошеннической схеме с плагином, трейдер выразил разочарование биржей за то, что она не уведомила трейдеров и не внедрила никаких мер для предотвращения мошенничества.
Nakamao добавляет:
Binance не предприняла никаких действий, даже зная о краже и частом кросс-трейдинге. Хакеры манипулировали аккаунтами более часа, вызывая крайне аномальные транзакции в нескольких валютных парах без какого-либо контроля рисков; Binance не смогла вовремя заморозить средства очевидного аккаунта хакера на платформе.
CryptoNakamao
Трейдер утверждает, что проблему с плагином можно было объявить и решить за недели до того, как Alpha Tree объявила о проблеме плагина крипто-сообществу.
Трейдер хвалит профессионализм Хэ И
Трейдер говорит, «У меня нет намерения вступать в конфликт с Binance. Я также уважаю профессионализм и характер Хэ И, и я благодарен за понимание со стороны sisi.» Однако эта проблема с плагином существует уже некоторое время.
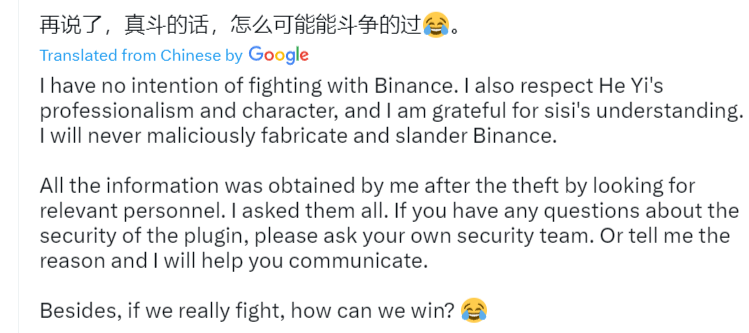
Nakamao остается глубоко разочарован крипто-биржей. Он добавляет, «Я всегда читал статьи о Binance, подчеркивающие ее безопасность. Слово «безопасность» всегда включается в ежегодный отчет Binance, что наполняет меня уверенностью в Binance.» Nakamao хочет, чтобы его история стала предостережением для всех крипто-инвесторов, использующих централизованные крипто-биржи и уязвимые плагины.
Криптополитан, Флоренс Мучай
Самые умные крипто-энтузиасты уже читают нашу рассылку. Хотите присоединиться? Присоединяйтесь.
Отказ от ответственности. Предоставленная информация не является торговой рекомендацией. Cryptopolitan.com Мы не несем ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мы настоятельно рекомендуем проводить независимое исследование и/или проконсультироваться с квалифицированным специалистом перед принятием любых инвестиционных решений.

Флоренс Мучай
Флоренс уже 6 лет освещает новости в сферах криптовалют, игр, технологий и искусственного интеллекта. Её образование по специальности «Компьютерные науки» в Университете науки и технологий Меру, а также обучение управлению в чрезвычайных ситуациях и международной дипломатии в MMUST обеспечили ей отличные языковые навыки, наблюдательность и технические компетенции. Флоренс работала в группе VAP Group и была редактором в нескольких крипто-медиа.









