






- 바이낸스의 한 중국인 트레이더가 'Aggr'라는 홍보용 구글 크롬 플러그인을 이용한 해킹 사기로 100만 달러를 잃었습니다.
- 트레이더는 2FA로 인해 직접 출금이 차단되었음에도 불구하고 해커가 쿠키와 활성 로그인 세션을 활용해 교차 거래로 이익을 얻었다고 설명했습니다.
- 트레이더는 다음과 같이 주장합니다. “바이낸스는 도난과 빈번한 교차 거래 사실을 알고 있었음에도 아무런 조치를 취하지 않았습니다.”
한 트레이더가 X(구 트위터)에서 불운한 경험을 공유했습니다. 그는 Binance에서 예기치 않은 사기로 인해 평생 모은 저축을 모두 잃었다고 설명했습니다. 사용자 이름이 ‘X’인 트레이더 CryptoNakamao는 자신의 Binance 계정이 5월 24일부터 무작위 거래를 시작했다고 말했습니다. 그는 비트코인 가격을 확인하기 위해 Binance 앱을 열기 전까지 이를 눈치채지 못했습니다.
함께 읽기: Binance의 CZ가 감옥 생활을 시작하자 암호화폐 커뮤니티가 그의 사랑을 보여줍니다
CryptoNakamao는 자신의 경험을 설명하며 “저는 암호화폐 업계의 은밀한 요원의 피해자가 되었고, Binance 계정에 있던 100만 달러가 모두 날아갔습니다. 지금까지도 저는 여전히 혼란스럽습니다. 이는 지난 몇 년간 모은 거의 모든 저축입니다.”라고 말하며 시작합니다.
해커들이 Chrome 플러그인을 통해 Binance 사용자를 표적으로 삼습니다
중국인 암호화폐 트레이더가 Binance에서 해킹을 당했습니다. 해커는 Nakamao의 계정 비밀번호나 2FA를 얻지 못했지만, ‘역거래(counter-trading)’를 통해 계정 자금을 거의 모두 훔쳐갔습니다. Nakamao는 “내 자산이 이런 식으로 모두 정리될 줄은 꿈에도 생각지 못했습니다. 암호화폐 투자자들이 다음 저 같은 피해자가 되지 않도록 경고하고 싶습니다!”라고 덧붙였습니다.
그는 집에 가는 길에 자신의 계정에서 구매가 이루어진 결과로 QTUM/BTC가 21%, DASH/BTC가 27%, PYR/BTC가 31%, ENA/USDC가 22%, NEO/USDC가 20% 상승하는 것을 목격했습니다. 그는 1시간 반 후 BTC 가격을 확인하기 위해 계정을 열었을 때야 비로소 이러한 조작들을 눈치챘다고 말합니다.
https://twitter.com/CryptoNakamao/status/1797558023873003726
트레이더에 따르면, 해커들은 ‘Aggr’라는 이름의 Chrome 플러그인을 통해 얻은 웹 브라우저 쿠키 데이터에 접근하는 데 성공했습니다. 플러그인을 설치한 후, 트레이더는 악성 소프트웨어가 사용자의 웹 브라우징 데이터와 쿠키를 훔치려는 의도로 개발되었음을 빠르게 발견했습니다.
수집된 쿠키를 사용하여 해커는 비밀번호나 인증 없이 활성 사용자 세션을 하이재킹했습니다. 그들은 여러 레버리지 거래를 실행하여 의도적으로 유동성이 낮은 페어의 가격을 상승시키고 이러한 조작으로부터 이익을 얻었습니다.
Binance의 취약한 해킹 대응
비정상적으로 높은 거래 활동에도 불구하고, 트레이더는 거래소가 중요한 보안 조치를 구현하지 못했다고 말합니다. 또한 시정 요청을 적시에 받았음에도 거래소는 해당 행위를 중단하기 위한 조치를 취하지 않았습니다. 그는 “하지만 제가 예상하지 못한 점은 [..] Binance 직원이 해커가 이체한 자금을 동결하기 위해 Kucoin과 Gate에 알리는 데 하루 이상을 보냈다는 것입니다.”라고 덧붙였습니다.
조사 과정에서 트레이더는 Binance가 사기성 플러그인에 대한 사전 지식을 가지고 있었으며 내부 조사를 이미 시작했음을 발견했습니다. 해커의 주소와 사기성 플러그인 사기에 대해 알고 있었음에도, 트레이더는 거래소가 트레이더들에게 알리거나 사기를 방지하기 위한 어떠한 조치도 취하지 않은 것에 대해 실망을 표현했습니다.
Nakamao의 추가 발언:
Binance는 도난과 빈번한 크로스 트레이딩을 알고 있었음에도 아무것도 하지 않았습니다. 해커들은 1시간 이상 계정을 조작하여 여러 통화 페어에서 극도로 비정상적인 거래를 발생시켰지만, 리스크 컨트롤이 전혀 작동하지 않았습니다. Binance는 플랫폼상에서 명백한 해커의 단일 계정 자금을 제때 동결하지 못했습니다.
CryptoNakamao
트레이더는 어떤 경우든 플러그인의 문제는 Alpha Tree가 암호화폐 커뮤니티에 플러그인 문제를 알리기 수주 전에 공지하고 해결할 수 있었을 것이라고 주장합니다.
트레이더가 He Yi의 전문성을 칭찬합니다
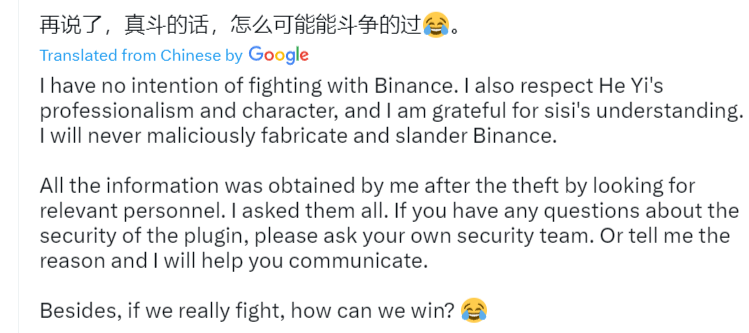
트레이더는 “저는 Binance와 싸울 의도가 없습니다. 또한 He Yi의 전문성과 인격을 존중하며, sisi의 이해에 감사드립니다.”라고 말합니다. 그러나 이러한 플러그인 문제는 이미 오래전부터 존재해 왔습니다.
Nakamao는 암호화폐 거래소에 대해 깊은 실망을 표현합니다. 그는 “저는 항상 Binance의 보안을 강조하는 기사들을 읽어왔습니다. ‘보안’이라는 단어는 매년 Binance의 연차 보고서에 항상 포함되어 있어, 저는 Binance에 대한 확신을 가지고 있었습니다.” 라고 덧붙입니다. Nakamao는 자신의 경험을 중앙화 암호화폐 거래소와 해킹 가능한 플러그인을 사용하는 모든 암호화폐 투자자들에게 경고의 사례로 남기고자 합니다.
Cryptopolitan 보고: 플로렌스 무차이
암호화폐 뉴스를 단순히 읽는 것을 넘어, 이해하세요. 뉴스레터에 구독하세요. 무료입니다.
면책 조항. 제공된 정보는 투자 조언이 아닙니다. Cryptopolitan.com 본 페이지에 제공된 정보를 바탕으로 이루어진 투자에 대해 어떠한 책임도 지지 않습니다. 투자 결정을 내리기 전에 반드시 독립적인 조사나 자격을 갖춘 전문가의 상담을 강력히 권장합니다.

플로렌스 무차이
플로렌스는 지난 6년 동안 암호화폐, 게임, 기술 및 AI 뉴스를 다루어 왔습니다. 메루 과학기술대학교에서 컴퓨터학을, MMUST에서 재난 관리 및 국제 외교를 전공하며 언어, 관찰력 및 기술적 역량을 충분히 갖추었습니다. 플로렌스는 VAP 그룹에서 근무했으며 여러 암호화폐 미디어 하우스의 편집자로 활동했습니다.









