



Крупнейший сбой в системе безопасности Coldcard мог обойтись компании в 70 миллионов долларов

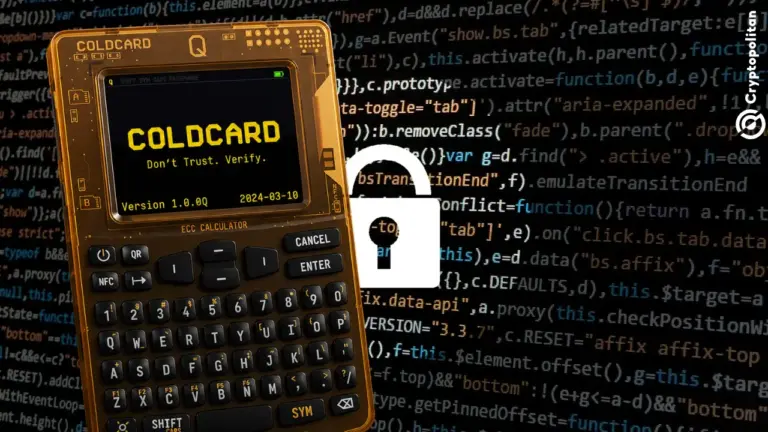
- В результате 40-минутной атаки из 1196 кошельков Coldcard было украдено более 1082 BTC (около 70 миллионов долларов США), что затронуло сид-фразы, сгенерированные с марта 2021 года.
- Уязвимость была вызвана слабой случайностью в прошивке Coldcard версий 4.0.0–4.2.0, что делало начальные значения кошелька потенциально предсказуемыми.
- Coinkite настоятельно рекомендует пользователям обновить прошивку и перевести средства на вновь созданный кошелек после проверки нового адреса.
В пятницу компания Galaxy Research сообщила о хищении более 1000 bitcoin (приблизительно 70 миллионов долларов) из почти 1200 кошельков, использовавших оборудование Coldcard для генерации ключевой сид-фразы. Эта цифра значительно превышает первоначальные оценки компании, сделанные 24 часа назад. Потенциальные потери коснутся всех пользователей Coldcard, которые создали сид-фразу в период с марта 2021 года по настоящее время.
По оценкам Galaxy Research, с 1196 адресов было выведено 1082,65 bitcoin , причём большая часть средств была переведена в период с 01:10 до 01:50 UTC 30 июля, за 40 минут. Эта цифра значительно превышает заявленную кражу 594 BTC (38 миллионов долларов) примерно с 500 кошельков с одной подписью. Всё это произошло в течение 40 минут. На каждом из затронутых адресов находилось более 0,15 BTC. Более 562 BTC были переведены на один конкретный адрес, на котором пока не было совершено ни одной транзакции.
В отчете подчеркивалась работа инженерных и охранных команд Block, которые выявили закономерность в перемещении этих средств. «След транзакций в блокчейне, выявленныйdentисследователями, включая Клея Гарретта, правильно указывает на вора. Однако он неdentуязвимость, которая позволила совершить эту конкретную кражу», — отметила компания, предупредив, что «будущие атаки могут быть направлены на любой адрес Coldcard, сгенерированный с использованием уязвимого программного обеспечения».
Как в Coldcard произошла ошибка генератора случайных чисел?
Coldcard — это аппаратный кошелек, использующий компьютер, отключенный от сети, для хранения bitcoinпользователя. Устройство использует метод криптографической подписи, который теоретически должен противостоять любым попыткам перехвата со стороны третьих лиц. Для генерации сид-фразы требуется мнемоническая фраза из 24 слов, которая выбирается из большого набора потенциальных слов. В действительности истинная энтропия кошелька Coldcard оказалась ниже ожидаемой.
компании Block Bitcoin опубликовали отчет, в котором подробно описали проблему. В прошивке Coldcard было обнаружено два экземпляра функции, генерирующей случайные числа с одинаковой криптографической подписью: аппаратная реализация, написанная Coinkite , и программная версия, заимствованная из MicroPython.
Проверка во время сборки, подтверждающая наличие параметра среды, не сработала, в результате чего некоторые устройства использовали скомпрометированный программный генератор случайных чисел. Эта уязвимость была исправлена в последней версии 4.21, а затронутые версии tracк первоначальной версии 4.0.0 от марта 2021 года. Компрометированная система генерации случайных чисел основывалась на серийном номере и тактовой частоте процессора, которые не считаются безопасными.
Кого затрагивает эта уязвимость?
Первое сообщение о проблеме безопасности поступило от компании Coinkite, которая опубликовала страницу поддержки для пользователей, использующих оборудование Mk3 с прошивкой версии 4.0.1 или новее. Компания обновила уведомление, включив в него также некоторые устройства Mk4, Mk5 и Coldcard Q, и выпустила экстренные обновления прошивки для всего затронутого оборудования.
Согласно сообщениям, Coinkite обновила свое официальное предупреждение, признав, что все существующие устройства потенциально уязвимы для этой атаки, а обновления прошивки обеспечивают лишь частичную защиту. Теоретически, согласно предупреждению Coinkite, все кошельки с мнемоническими фразами, сгенерированными до выхода версии 4.21, находятся под угрозой.
Уязвимость затрагивает не только генерацию начального значения. Шифрование бумажного кошелька Coldcard, инструменты разделения ключей, генерация масок и функция Key Teleport используют одну и ту же функцию генерации случайных чисел.
Компания Coinkite обвиняет искусственный интеллект в ограблении
Генеральный директор Coinkite Родольфо Новак (NVK) опубликовал извинения за проблему безопасности, признав, что компания несет ответственность за ошибку в процессе генерации мнемонических фраз. «Мы взяли на себя полную ответственность за ошибку в прошивке, которая привела к этой ситуации», — заявил он, отметив, что первоначальная проверка уязвимости не выявила проблему. Новак предположил, что злоумышленник мог использовать ИИ дляdentуязвимости, заявив, что «это отрезвляющее напоминание о новой парадигме, в которую мы вступаем с ИИ»
Стоит отметить, что Coinkite, похоже, спорит сама с собой, поскольку в статье Decrypt упоминается, что компания однажды использовала систему искусственного интеллекта для сканирования собственного кода на предмет потенциальных проблем безопасности. Сообщается, что этот инструмент использовался несколькими месяцами ранее, и Coinkite заявила, что «не обнаружила ни этой уязвимости, ни чего-либо еще существенного». И злоумышленники, и защитники имеют доступ к одним и тем же инструментам, но в данном случае, похоже, они не справились со своей задачей.
Что мне делать, если я являюсь владельцем кошелька Coldcard?
Coinkite рекомендует пользователям обновить прошивку на своих устройствах и создать новые мнемонические фразы, а также советует совершить тестовые транзакции на новый адрес кошелька перед переводом значительных сумм. Пользователям следует сохранить старую сид-фразу в качестве резервной копии, поскольку этот документ потребуется для восстановления доступа к средствам после транзакции.
Цена bitcoin (BTC) практически не изменилась после этого разоблачения. В пятницу цена BTC колеблется около 63 000 долларов.
Если вы это читаете, значит, вы уже впереди. Оставайтесь на шаг впереди, подписавшись на нашу рассылку.
Часто задаваемые вопросы
Сколько bitcoin было украдено в результате взлома Coldcard?
По оценкам Galaxy Research, 30 июля с 1196 адресов было выведено 1082,65 BTC, что составляет около 70 миллионов долларов. Это больше, чем ранее сообщал CoinDesk, указавший на вывод примерно 594 BTC, или 38 миллионов долларов, с около 500 кошельков.
Что стало причиной уязвимости Coldcard?
Ошибка сборки прошивки, появившаяся в версии 4.0.0 в марте 2021 года, привела к тому, что устройства пропускали аппаратный генератор случайных чисел и переключались на предсказуемую программную генерацию ключей, инициализированную несекретными данными чипа, такими как серийный номер и регистры тактовой частоты.
Какие модели Coldcard затронуты?
Компания Coinkite сначала обратила внимание на устройства Mk3 с прошивкой версии 4.0.1 или более поздней, затем распространила предупреждение на некоторые сборки Mk4, Mk5 и Coldcard Q. Сообщается, что теперь компания считает, что в той или иной степени это касается всех текущих моделей.
Предупреждение. Предоставленная информация не является торговой рекомендацией. Cryptopolitanнастоятельно не несет ответственности за любые инвестиции, сделанные на основе информации, представленной на этой странице. Мыtronпровести независимоеdent и/или проконсультироваться с квалифицированным специалистом, прежде чем принимать какие-либо инвестиционные решения.

Ашиш Кумар
Ашиш Кумар — крипто- и финансовый журналист с восьмилетним опытом работы в новостной редакции. Он освещает события на криптовалютных рынках, вопросы регулирования, DeFiи экосистемы бирж. Он сотрудничал с Coingape, Todayq и Newsroompost. Ашиш имеет диплом PGDP по английской журналистике от IIMC. Он также брал интервью у таких деятелей индустрии, как Артур Хейс, Ят Сиу, Остин Федера и других.









