



As carteiras da Coldcard foram esvaziadas em quatro ondas de ataque até o momento

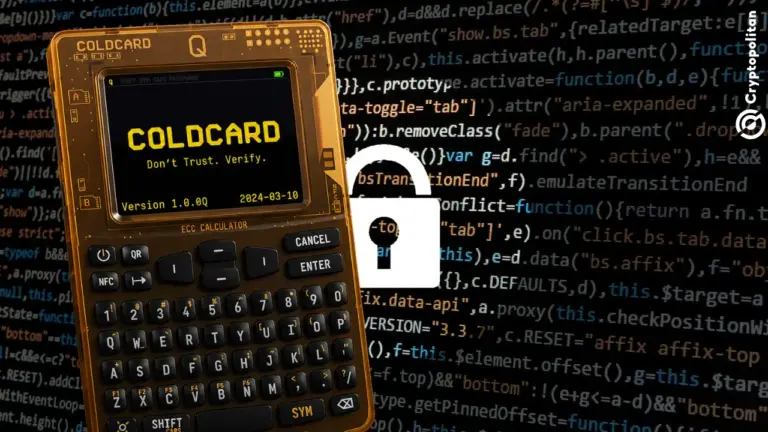
- Usuários da Coldcard têm sofrido ataques contínuos contra suas carteiras de BTC de baixa entropia.
- Outras 486 carteiras foram alvo da quarta onda de varredura de endereços vulneráveis.
- O ataque à Coldcard compromete a narrativa de armazenamento a frio e autocustódia dos maximalistas do Bitcoin.
A vulnerabilidade da Coldcard já sofreu quatro ondas de exploração, drenando carteiras inativas. Investidores de longo prazo que não movimentaram suas moedas ainda estão vulneráveis.
O explorador da vulnerabilidade Coldcard voltou à ativa, movimentando fundos para uma lista crescente de carteiras de destino. Conforme Cryptopolitan relatado, o ataque inicial contra 500 carteiras não foi a única exploração, e as perdas rapidamente ultrapassaram os US$ 70 milhões.
Até 3 de agosto, os detentores de diversas versões das carteiras Coinkite ainda estavam em risco, e a única solução era transferir suas moedas o mais rápido possível para novas carteiras derivadas e seguras.
As carteiras Coldcard atraíram os Bitcoin e foram amplamente recomendadas. Recentemente, hackers éticos demonstraram que mesmo alguns minutos de computação de IA podem descobrir endereços vulneráveis.
Antes da quarta onda, as perdas estimadas afetaram 1.196 endereços, totalizando 1.086,65 BTC, de acordo com dados.
A quarta onda de ataque de Coldcard se torna mais agressiva
Pesquisadores on-chain que analisam endereços Coldcard e transações de BTCdento padrão de uma quarta onda de explorações.
A partir de 3 de agosto, o atacante continuou adicionando novas carteiras de destino. Após a conclusão da onda de ataques, os endereços permaneceram ociosos por algumas horas.
Segundo Alex Thorn, da Firmwide Research, a quarta onda provavelmente contém tentativas de ataques a carteiras multisig, diferentemente das três primeiras ondas de transferências. Estima-se que 857 endereços foram atacados, resultando na perda de 486,11 BTC. O atacante criou múltiplas carteiras de destino, usando novos endereços para atacar usuários da Coldcard e, em seguida, consolidar os ganhos em carteiras maiores.
Diversos influenciadores estão relatando perdas. O problema com a Coldcard é que ela frequentemente é usada para armazenamento offline (cold storage) e não é facilmente acessível para movimentar as moedas e atualizá-las. Algumas chaves privadas da Coldcard também eram armazenadas em placas de metal, mas isso não impediu o invasor de roubar todas as carteiras.
O atacante aparentemente utiliza computação demorada, o que expõe mais lotes de carteiras vulneráveis. Isso pode atrasar a varredura de novos endereços, mas a vulnerabilidade ainda existe, e a quarta onda pode não ser a última.
A Coldcard mina o anonimato e a autocustódia do BTC
Durante anos, a narrativa em torno do Bitcoin era de que a autocustódia era a solução ideal. Ataques a corretoras, fundos congelados e falta de anonimato foram os principais argumentos para retirar as moedas das corretoras.
Já houve perdas de BTC devido a carteiras comprometidas, mas uma vulnerabilidade em massa em um dispositivo é algo semdent.
Uma análise mais aprofundada do código-fonte da Coldcard mostrou que a plataforma editou deliberadamente 2.500 linhas de código com comentários mínimos, introduzindo baixa entropia na criação de carteiras, observou Bitcoin o maximalista @hodlonaut.
Segundo relatos, a função de entropia mais complexa foi desativada para que o código funcionasse sem problemas, expondo potencialmente milhares de carteiras a serem facilmente descobertas.
O incidente com a Coldcarddent aumentou a vigilância sobre possíveis seeds fracas, que agora podem ser descobertas com a ajuda de computação alugada. O trader Jameson Lopp lembrou que outras carteiras amplamente utilizadas relataram falhas de entropia e as corrigiram antes que fossem exploradas. No entanto, endereços fracamente derivados para armazenamento offline continuam representando um risco para novos ataques baseados em IA.
Se você está lendo isto, já está um passo à frente. Continue assim assinando nossa newsletter.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. CryptopolitanO não se responsabiliza por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamostrona realização de pesquisas independentesdent /ou a consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Hristina Vasileva
Hristina Vasileva é especialista em DeFi, negócios e notícias econômicas. Ela se formou na Universidade de Sofia com mestrado em Filosofia, após concluir uma graduação de quatro anos em Administração de Empresas, Jornalismo e Comunicação Social. Trabalhou para um dos principais jornais do país, cobrindo commodities e resultados corporativos. Atualmente, Hristina é colunista do Cryptopolitan.









