



A maior falha de segurança da Coldcard pode ter custado US$ 70 milhões

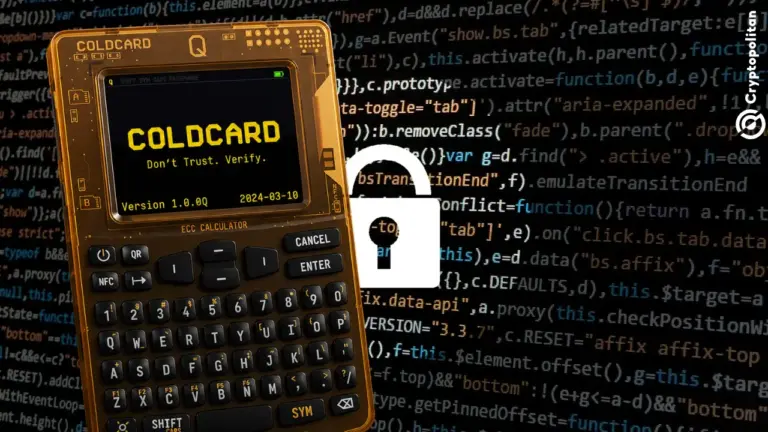
- Mais de 1.082 BTC (aproximadamente US$ 70 milhões) foram roubados de 1.196 carteiras Coldcard em um ataque de 40 minutos, afetando seeds geradas desde março de 2021.
- A falha foi causada pela baixa aleatoriedade no firmware 4.0.0–4.2.0 do Coldcard, tornando as sementes da carteira potencialmente previsíveis.
- A Coinkite recomenda que os usuários atualizem o firmware e transfiram os fundos para uma carteira recém-gerada após testarem o novo endereço.
Um ataque cibernético drenou mais de 1.000 bitcoin (equivalente a aproximadamente US$ 70 milhões) de cerca de 1.200 carteiras que utilizavam o hardware da Coldcard para gerar uma chave de recuperação, revelou a Galaxy Research na sexta-feira. O valor é substancialmente maior do que as estimativas iniciais feitas pela empresa 24 horas antes. As perdas potenciais afetam todos os usuários da Coldcard que criaram uma chave de recuperação entre março de 2021 e a data atual.
A Galaxy Research estima que 1.082,65 bitcoin foram retirados de 1.196 endereços, com a maior parte dos fundos movimentados entre 01:10 e 01:50 UTC do dia 30 de julho, em um intervalo de 40 minutos. Esse número supera em muito o roubo relatado de 594 BTC (US$ 38 milhões) de aproximadamente 500 carteiras de assinatura única. O roubo ocorreu em 40 minutos. Cada um dos endereços afetados possuía mais de 0,15 BTC. Mais de 562 BTC foram transferidos para um endereço específico que ainda não registrou nenhuma transação.
O relatório destacou o trabalho das equipes de engenharia e segurança da Block, que identificaram um padrão na movimentação desses fundos. “O rastro de transações on-chain identificadodentoutros pesquisadores, incluindo Clay Garrett, aponta corretamente para o ladrão. No entanto, não identificadentvulnerabilidade que possibilitou esse roubo específico”, observou a empresa, alertando que “ataques futuros podem ter como alvo qualquer endereço Coldcard gerado usando o firmware vulnerável”.
Como o RNG da Coldcard deu errado?
A Coldcard é uma carteira de hardware que utiliza um computador isolado da internet (air-gapped) para armazenar os bitcoindo usuário. O dispositivo emprega um método de assinatura criptográfica que, teoricamente, deveria resistir a quaisquer tentativas de interceptação por terceiros. Para a geração da semente (seed), é necessária uma frase mnemônica de 24 palavras, escolhida a partir de um grande conjunto de palavras potenciais. Na prática, a entropia real de uma carteira Coldcard foi menor do que a esperada.
da Block Bitcoin publicaram um relatório detalhando o problema. No firmware do Coldcard, havia duas instâncias de uma função que gerava números aleatórios com a mesma assinatura criptográfica, incluindo a implementação de hardware escrita pela Coinkite e uma versão de software herdada do MicroPython.
Uma verificação em tempo de compilação que confirmava a presença da configuração de ambiente falhou ao ser ativada, resultando em alguns dispositivos utilizando o gerador de números aleatórios comprometido. Essa vulnerabilidade foi corrigida na versão 4.21 mais recente, sendo que as versões afetadas tracà versão inicial 4.0.0 de março de 2021. A aleatoriedade comprometida era baseada no número de série e no relógio do processador, que não são considerados seguros.
Quem é afetado por essa vulnerabilidade?
O primeiro aviso sobre o problema de segurança veio da Coinkite, que publicou uma página de suporte para usuários que utilizavam hardware Mk3 com firmware 4.0.1 ou mais recente. A empresa atualizou o aviso para incluir também certos dispositivos Mk4, Mk5 e Coldcard Q e lançou atualizações de firmware de emergência para todos os hardwares afetados.
Segundo relatos, a Coinkite atualizou seu aviso oficial para reconhecer que todos os dispositivos existentes são potencialmente vulneráveis a esse ataque, e que as atualizações de firmware oferecem apenas segurança parcial. Em teoria, todas as carteiras com frases mnemônicas geradas antes do lançamento da versão 4.21 estão em risco, de acordo com o aviso da Coinkite.
A vulnerabilidade afeta mais do que apenas a geração de sementes. A criptografia da carteira de papel da Coldcard, as ferramentas de divisão de chaves, a geração de máscaras e o recurso Key Teleport utilizam a mesma função de aleatoriedade.
Coinkite culpa IA pelo roubo
O CEO da Coinkite, Rodolfo Novak (NVK), publicou um pedido de desculpas pela falha de segurança, reconhecendo que a empresa foi responsável pelo erro no processo de geração da frase mnemônica. "Assumimos total responsabilidade pela falha de firmware que levou a essa situação", afirmou, observando que a análise inicial da vulnerabilidade não havia detectado o problema. Novak especulou que o invasor poderia ter usado inteligência artificial paradenta vulnerabilidade, alegando que "este é um lembrete preocupante do novo paradigma em que estamos entrando com a IA"
Vale ressaltar que a Coinkite parece estar se contradizendo, visto que o artigo da Decrypt menciona que a empresa já utilizou um sistema de IA para analisar seu próprio código em busca de possíveis problemas de segurança. Essa ferramenta teria sido usada alguns meses antes, e a Coinkite afirmou que "não encontrou essa vulnerabilidade nem nada de significativo". Tanto atacantes quanto defensores têm acesso às mesmas ferramentas, mas, neste caso, parece que elas falharam em sua função.
O que devo fazer se eu for proprietário de uma carteira Coldcard?
A Coinkite recomenda que os usuários atualizem o firmware de seus dispositivos e criem novas frases mnemônicas, aconselhando-os a realizar transações de teste para o novo endereço da carteira antes de transferir quaisquer fundos significativos. Os usuários devem guardar sua frase mnemônica antiga como backup, pois esse documento será necessário para recuperar o acesso aos fundos após a transação.
O preço do bitcoin (BTC) praticamente não se alterou após essa revelação. O preço do BTC está próximo de US$ 63.000 nesta sexta-feira.
Se você está lendo isto, já está um passo à frente. Continue assim assinando nossa newsletter.
Perguntas frequentes
Quanto bitcoin foi roubado na exploração da vulnerabilidade da Coldcard?
A Galaxy Research estimou que 1.082,65 BTC, equivalentes a cerca de US$ 70 milhões, foram retirados de 1.196 endereços em 30 de julho, um número superior à estimativa anterior da CoinDesk de aproximadamente 594 BTC, ou US$ 38 milhões, provenientes de cerca de 500 carteiras.
Qual foi a causa da vulnerabilidade Coldcard?
Um erro de compilação do firmware, introduzido na versão 4.0.0 em março de 2021, fez com que os dispositivos ignorassem o gerador de aleatoriedade de hardware e recorressem à geração previsível de chaves de software, baseada em dados não secretos do chip, como o número de série e os registros de clock.
Quais modelos de Coldcard são afetados?
A Coinkite inicialmente sinalizou os dispositivos Mk3 com firmware 4.0.1 ou posterior, e depois expandiu o aviso para determinadas versões dos modelos Mk4, Mk5 e Coldcard Q. Relatos afirmam que a empresa agora considera todos os modelos atuais afetados em algum grau.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. CryptopolitanO não se responsabiliza por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamostrona realização de pesquisas independentesdent /ou a consulta a um profissional qualificado antes de tomar qualquer decisão de investimento.

Ashish Kumar
Ashish Kumar é um jornalista especializado em criptomoedas e finanças com oito anos de experiência em redações. Ele cobre os acontecimentos nos mercados de criptomoedas, regulamentação, DeFie ecossistemas de exchanges. Trabalhou para a Coingape, Todayq e Newsroompost. Ashish possui um PGDP em Jornalismo em Inglês pelo IIMC. Ele também entrevistou figuras importantes do setor, incluindo Arthur Hayes, Yat Siu, Austin Federa e outros.









