






Vítimas perderam US$ 2,37 bilhões em 121 hacks de cripto na primeira metade de 2025: SlowMist


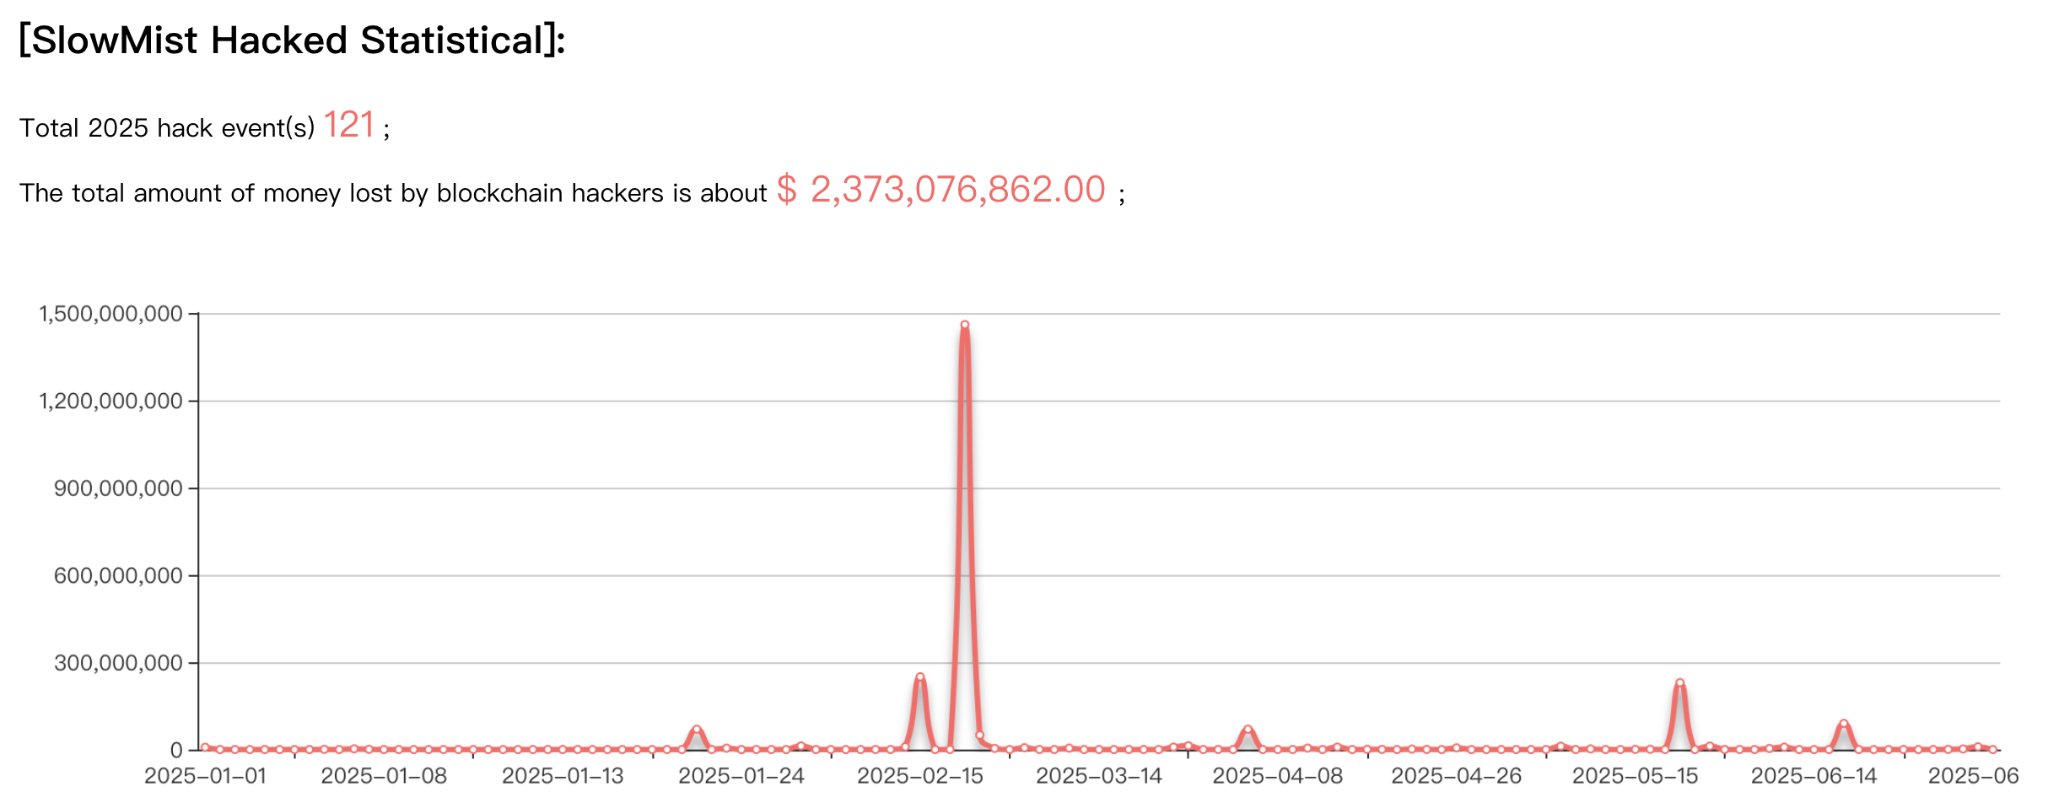
- A SlowMist registrou 121 incidentes de segurança cripto no H1 de 2025, totalizando US$ 2,373 bilhões em perdas.
- Protocolos DeFi sofreram 92 ataques, representando 76% de todos os incidentes.
- Os hacks em exchanges representaram as maiores perdas, com US$ 1,883 bilhão roubados.
O relatório de meio de ano de 2025 da SlowMist revela que incidentes de segurança blockchain resultaram em perdas de US$ 2,373 bilhões em 121 ataques durante a primeira metade de 2025.
Os dados mostram que os protocolos DeFi permaneceram alvos principais, enquanto as violações de exchanges geraram as maiores perdas individuais, destacando vulnerabilidades persistentes na infraestrutura cripto.
Setor de segurança blockchain mostra padrões mistos
O primeiro semestre de 2025 registrou 121 incidentes de segurança nas redes blockchain, uma redução em relação aos 223 incidentes reportados no mesmo período de 2024. No entanto, as perdas totais aumentaram aproximadamente 65,94%, atingindo US$ 2,373 bilhões em comparação com US$ 1,43 bilhão no primeiro semestre do ano anterior.
A rede mais visada foi o Ethereum, que perdeu US$ 38,59 milhões com ataques. A Solana perdeu US$ 5,8 milhões, e a Binance Smart Chain perdeu US$ 5,49 milhões em fundos roubados. O fato de terem sido visados implica que são os mais líquidos e possuem bases de usuários enormes.
Os protocolos DeFi foram os mais atingidos pelos ataques de segurança, acumulando 92 incidentes, ou 76,03% dos casos reportados. As perdas decorrentes dos ataques totalizaram aproximadamente US$ 470 milhões, uma queda em relação aos US$ 659 milhões do primeiro semestre de 2024. A redução de 28,67% nas perdas relacionadas ao DeFi demonstra a implementação de recursos de segurança aprimorados nos sistemas de finanças descentralizadas.
As exchanges centralizadas foram menos visadas, com 11 casos relatados. Ainda assim, os ataques infligiram perdas desproporcionalmente enormes, totalizando US$ 1,883 bilhão. O pior foi o da Bybit, que perdeu aproximadamente US$ 1,46 bilhão em um caso, mostrando a alta exposição ao risco de grandes exchanges.
A violação de contas surgiu como o principal vetor de ataque, responsável por 42 incidentes de segurança. As vulnerabilidades em contratos inteligentes seguiram de perto, respondendo por 35 violações separadas. Dois incidentes ultrapassaram US$ 100 milhões em perdas, enquanto os 10 maiores ataques causaram coletivamente US$ 2,018 bilhões em danos.
Táticas de fraude mudaram em múltiplos vetores de ataque
SlowMist afirmou que a primeira metade de 2025 testemunhou golpes multi-vetoriais direcionados à infraestrutura e aos usuários diretos.
Ataques de phishing em ações de autorização EIP-7702 ganharam força, com atacantes explorando novos mecanismos de contratos delegados para drenar carteiras. O grupo Inferno Drainer conseguiu roubar US$ 146.551 por meio desses métodos, enganando usuários para que assinassem contratos legítimos que depois foram assumidos e explorados para fins maliciosos.
Os deepfakes tornaram-se uma das principais ferramentas dos golpistas para fraudes baseadas em confiança, pois os atacantes criaram materiais realistas de vídeo e áudio com influenciadores de criptomoedas e executivos de exchanges. Os deepfakes substituíram golpes de investimento falsos e contornaram os processos tradicionais de verificação.
Funcionários da polícia em Hong Kong e Singapura descobriram diferentes syndicates de fraude usando tecnologia deepfake, com uma das operações mirando vítimas em diferentes países asiáticos e causando perdas superiores a HKD 34 milhões.
Golpes de proteção contra spam de segurança no Telegram se espalharam durante o período, direcionados principalmente aos usuários por meio de atividades falsas de área de transferência apresentadas como exercícios de verificação de segurança. Os ataques fizeram com que as vítimas executassem scripts PowerShell que implantavam trojans de acesso remoto, assumindo o controle dos dispositivos e apropriando-se dos saldos de criptomoedas.
Complementos de navegador maliciosos continuaram a visar usuários de cripto, apresentando-se como ferramentas de segurança Web3. O exemplo da extensão Osiris ilustra como os atacantes sequestraram links de download de sites genuínos, substituindo o software pela alternativa maliciosa sem alterar a aparência e a sensação das fontes autênticas.
O phishing de recrutamento no LinkedIn se estendeu além das fraudes de emprego normais, com hackers se passando por projetos blockchain para repositórios de código infectados por cripto. Ataques de engenharia social contra usuários da Coinbase envolveram funcionários internos comprometidos que vazaram informações KYC.
Recuperação de ativos e ações regulatórias mostram progresso
O congelamento de ativos e as operações de recuperação foram quantificáveis durante a primeira metade de 2025. 209 endereços Ethereum de ativos USDT-ERC20 foram congelados pela Tether, e a Circle congelou 44 endereços Ethereum de tokens USDC-ERC20. Essas operações coordenadas foram eficazes em conter o fluxo de produtos criminosos em plataformas de stablecoins proeminentes.
A recuperação foi alcançada em nove incidentes principais, nos quais as perdas foram recuperadas total ou parcialmente após os ataques. O dinheiro roubado nesses incidentes foi de aproximadamente US$ 1,73 bilhão, e quase US$ 270 milhões foram de fato devolvidos ou congelados. Isso representa uma taxa de recuperação de 11,38%, uma taxa relativamente alta em comparação com os anos recentes.
O grupo de inteligência de ameaças InMist Lab da SlowMist facilitou operações de defesa de ativos e ajudou a congelar cerca de US$ 14,56 milhões de ativos ilegalmente roubados ao longo dos seis meses. O breach da KiloEx foi um caso exemplar de sucesso na resposta coordenada, onde US$ 8,44 milhões de ativos roubados foram recuperados na íntegra em 3,5 dias através de um esforço conjunto entre a equipe de segurança e as partes interessadas do projeto.
Estruturas regulatórias globais foram desenvolvidas em várias jurisdições, à medida que os governos introduziram padrões específicos para exchanges de criptomoedas e regras para stablecoins. Os Estados Unidos implementaram o GENIUS Act, enquanto Hong Kong tornou-se operacional com sua Stablecoin Ordinance em 1º de agosto.
Os estados-membros da União Europeia implementaram o Regulamento Anti-Lavagem de Dinheiro, proibindo contas de criptomoedas anônimas e transações de moedas fora da exchange. Essas medidas construíram uma rede global de regras financeiras de criptomoedas mais avançada, com maior coordenação entre reguladores e principais plataformas, aumentando a dissuasão contra crimes on-chain.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Aviso Legal. As informações fornecidas não constituem aconselhamento de investimento. Cryptopolitan.com não assume responsabilidade por quaisquer investimentos realizados com base nas informações fornecidas nesta página. Recomendamos fortemente a realização de pesquisa independente e/ou consulta com um profissional qualificado antes de tomar quaisquer decisões de investimento.

Vignesh Karunanidhi
Vignesh é escritor de conteúdo cripto, jornalista cripto, editor de conteúdo e gerente de redes sociais. Ele trabalhou com Watcher.guru, BeInCrypto, CoinGape, Milkroad e Airdrops por mais de 6 anos. Suas habilidades em cobrir notícias de tecnologia, robótica, negócios e IA foram aprimoradas por meio de um mestrado em Comércio.









