








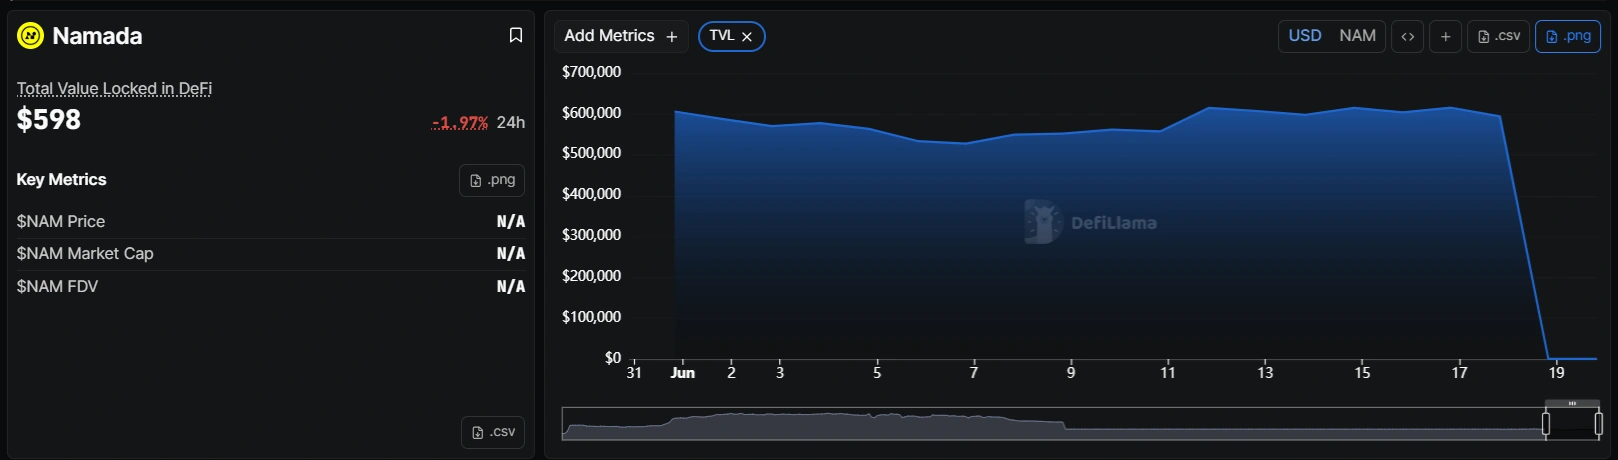
- Namadaの脆弱性攻撃により、コアプライバシープールの資産がほぼすべて流出し、TVLはほぼゼロまで急落しました。
- この攻撃はSecret Networkでの467万ドルのハッキング事件から数時間後であり、Cosmosエコシステム全体のセキュリティ上の懸念を深めるものとなりました。
- Namadaは侵害を認め調査中ですが、事後分析や復旧計画はまだ公開されていません。
プライバシーブロックチェーンであるNamadaは、脆弱性により約60万ドルを失い、マルチアセットシャドウプールからの価値のほとんどが消え、今年Cosmosエコシステム全体で続いた一連のセキュリティ失敗に拍車をかけました。
Namadaは6月20に Xでの投稿を通じて、この侵害を確認し、そのチームが「問題を調査中」であり、関係者を関与させていると述べています。
プロジェクトはまた、ハッカーへの資金返還を呼びかけ、「もしこの脆弱性の背後にいるホワイトハットハッカーであれば、私たちにご連絡ください」と書き記しました。
侵害後、Namadaでは何が起こったのか?
攻撃を受けたシャドウプールはマルチアセットシャドウプール(MASP)として知られており、これはNamadaの中核的なプライバシー機能で、ユーザーが暗号化された残高で複数のトークンタイプを保有および送信できるように設計されています。
脆弱性発動後、 Namadaの総ロック価値(TVL) は1日のうちに約$600,000からわずか$598まで急落しました。
また、Namadaのブロックエクスプローラーは停止しているように見え、最新のインデックス付きブロックは6月7日に遡ります。これにより、チェーンのデータインフラストラクチャや、攻撃前に正常に機能していたかどうかについて疑問が投げかけられています。
Cosmosエコシステムを対象とした攻撃の波は拡大しているのか?
Namadaの脆弱性は、別のインシデントが発生してから数時間後にSecret Networkを襲いました。攻撃者は Axelarブリッジされたトークン$4.67百万 を、クロスチェーンスマートコントラクトにおける検証チェックの欠如を悪用してドレインしました。
Common Prefixというブロックチェーンセキュリティfirmによると、悪用されたその脆弱性は、2023年3月以来、展開されたコードにパッチが当てられずに存在していました。
Edは、 AirdropGlideAppの創設者として、X上で、バックツーバックのインシデントがCosmosエコシステムでの資産の「持ち出しを心配させる」と投稿し、Axelar/Secretの脆弱性とNamadaのドレイン、ならびに以前にSagaに対する攻撃を指摘しました。
セキュリティリサーチャーのfr1ko.eth は、6月20日までの24時間の間に、NamadaとmySwap(StarknetベースのDEX)の両方が侵害され、2つのハックの合計は約90万ドルに達したと指摘しました。
これらのセキュリティ失敗は、Cosmosエコシステムにとってすでに困難な年をさらに複雑にしています。
ネットワークは去年の末に プロジェクトの流出 を経験し、それが新年に入っても続いたと、Cryptopolitanのレポートは伝えています。
数十億ドルの取引量を処理していたステーブルコインインフラストラクチャプロジェクトであるNobleは、EVMベースのレイヤー1に移行しました。
プライバシーに焦点を当てたチェーンであるPenumbraは完全にシャットダウンしました。Comdex、Kujira、Evmosは開発を停止し、Omniflix、Elys、Jackalなどのプロジェクトは他へ移行しました。
CosmosのネイティブトークンであるATOMは現在約1.78ドルで取引されており、2021年に達成した過去最高値から96%以上の下落の深みにあります。
Cosmosはこれらの出来事を無視しておらず、安定化のための措置を講じています。6月、Cosmos Labsは Mintscanブロックチェーンエクスプローラーを取得 し、Cryptopolitanの報道によると、Cosmos Hub、Skip:Go、IBC Eureka、Mintscanを中心に業務を統合するためにソウル支社を開設しました。
リーダーシップはまた、ATOMのトークノミクスを再設計し、機関向けユースケースを追求する計画を示唆しています。
しかし、Cosmos関連チェーン全体で繰り返される脆弱性は、この取り組みを損なっています。ブリッジおよびスマートコントラクトの脆弱性は、エコシステムを悩ませる持続的な弱点となっています。
この脆弱性はNamadaの信頼性を疑問視するものなのか?
Namadaは、脆弱性が発生する以前から人気がなかった珍しいトークン構造でローンチしました。
オンチェーン調査者のZachXBTは2024年8月、NAMトークンはトークン生成イベント時に供給量の100%がロック解除されており、18.5%のチーム割り当てや32%の投資家シェアに対するロックアップがないことを指摘しました。
当時、ZachXBT氏は、「1日目からすべてのトークンをダンプする競争である場合、参加者が構築し続ける動機をどうやって維持するのか」と疑問を呈しました。
最新の脆弱性により、ユーザーは今や何が起こったのか、そして何らかの形で回収可能なものが残っているのかについて、限られた可視性しか持たなくなりました。
Namadaチームは、公開時点において、ポストモーテムも、サービス復旧時期に関する更新もリリースしていません
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
よくある質問
Namadaの脆弱性攻撃でどれだけの資産が盗まれたのか?
Namadaのマルチアセット・シールドプールからは約60万ドルが流出し、ロックされた総価値(TVL)は約60万ドルから約600ドルに減少しました。
Namadaは攻撃に関する事後分析を公開したか?
いいえ。6月20日現在、Namadaは攻撃が発生したことと調査中であることを確認しているのみです。チームは関与したホワイトハットハッカーに連絡を求めていますでしたが、技術的な詳細や復旧のタイムラインは公開されていません。
同じ時期に他のCosmos関連プロジェクトもハッキングされたか?
Secret Networkは6月19日に別の脆弱性攻撃を受けました。Axelarの声明およびCommon Prefixによる分析によると、攻撃者はクロスチェーンスマートコントラクトの検証バグを悪用して、Axelarブリッジ経由のトークン467万ドルを流出させました。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









