






Namada-Hacker versetzen dem Cosmos-Ökosystem einen weiteren schweren Schlag


- Der Namada-Exploit hat fast alle Vermögenswerte aus seinem zentralen Privacy-Pool abgezogen, wodurch die TVL (Total Value Locked) auf nahezu null zusammengebrochen ist.
- Der Angriff erfolgte nur wenige Stunden nach einem Exploit über 4,67 Millionen US-Dollar bei Secret Network und verstärkt die Bedenken hinsichtlich der Sicherheitslücken im gesamten Cosmos-Ökosystem.
- Namada hat den Sicherheitsvorfall bestätigt und ermittelt, jedoch noch keinen Post-Mortem-Bericht oder einen Wiederherstellungsplan veröffentlicht.
Die Privacy-Blockchain Namada hat bei einem Exploit rund 600.000 US-Dollar verloren, wodurch nahezu der gesamte Wert ihres Multi-Asset-Shielded-Pools gelöscht wurde und dies zu einer Reihe von Sicherheitsausfällen im Cosmos-Ökosystem in diesem Jahr beiträgt.
Namada bestätigte den Sicherheitsvorfall am 20. Juni 20, in einem Beitrag auf X, in dem es hieß, dass das Team „die Angelegenheit untersucht“ und die entsprechenden Parteien einbezieht.
Das Projekt richtete auch eine Aufforderung an den Hacker, die Mittel zurückzugeben, und schrieb: „Wenn Sie der White-Hat-Hacker hinter diesem Exploit sind, treten Sie bitte mit uns in Kontakt.“
Was geschah mit Namada nach dem Sicherheitsvorfall?
Der Shielded-Pool, der angegriffen wurde, ist als Multi-Asset Shielded Pool (MASP) bekannt und ist das Kern-Privacy-Feature von Namada, das darauf ausgelegt ist, Benutzern zu ermöglichen, mehrere Token-Typen mit verschlüsselten Guthaben zu halten und zu übertragen.
Nach dem Exploit fiel der Total Value Locked (TVL) von Namada von rund $600,000 auf nur $598 innerhalb eines Tages.
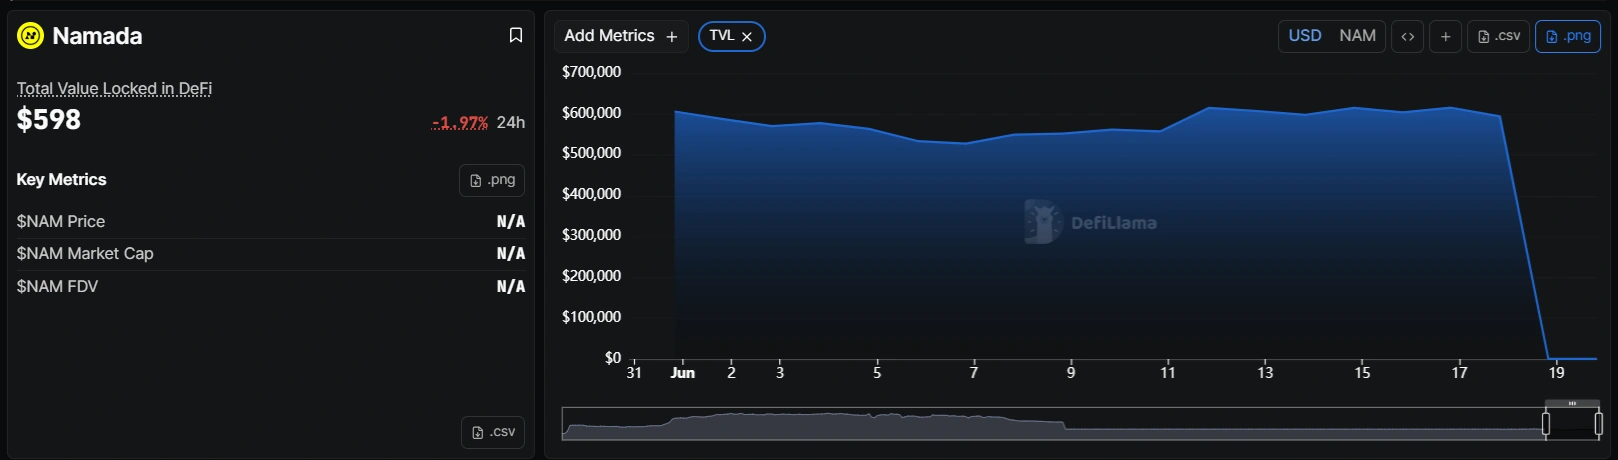
Außerdem scheint der Block-Explorer von Namada stillzustehen, wobei der letzte indizierte Block auf den 7. Juni datiert ist. Dies hat Fragen zur Dateninfrastruktur der Chain aufgeworfen und ob diese vor dem Angriff normal funktionierte.
Gibt es eine wachsende Welle von Angriffen, die das Cosmos-Ökosystem zielen?
Der Namada-Exploit kam Stunden nach einem separaten Vorfall in Secret Network, bei dem ein Angreifer $4.67 Millionen in Axelar-gebrückten Token abfloss, indem er eine fehlende Validierungsprüfung in einem Cross-Chain-Smart Contract ausnutzte.
Diese verwundbare Stelle, die ausgenutzt wurde, war laut der Blockchain-Sicherheitsfirma Common Prefix seit März 2023 im bereitgestellten Code vorhanden und nicht gepatcht.
Ed, der Gründer von AirdropGlideApp, postete auf X, dass die aufeinanderfolgenden Vorfälle es „besorgniserregend“ machten, „Vermögenswerte im Cosmos-Ökosystem zu hinterlassen“, und verwies auf den Axelar/Secret-Exploit und den Namada-Abfluss sowie einen früheren Angriff auf Saga.
Der Sicherheitsforscher fr1ko.eth bemerkte, dass sowohl Namada als auch mySwap (eine auf Starknet basierende DEX) in den 24 Stunden bis zum 20. Juni kompromittiert wurden, wobei die beiden Hacks insgesamt rund 900.000 US-Dollar ausmachten.
Die Sicherheitsausfälle verschärfen, was bereits ein schwieriges Jahr für das Cosmos-Ökosystem war.
Das Netzwerk erlebte Ende letzten Jahres einen Abwanderung von Projekten , und das setzte sich in das neue Jahr fort, laut einem Bericht von Cryptopolitan.
Noble, ein Stablecoin-Infrastrukturprojekt, das Milliarden an Volumen verarbeitet hatte, verließ Cosmos für eine EVM-basierte Layer-1.
Penumbra, eine auf Privacy fokussierte Chain, fuhr vollständig herunter. Comdex, Kujira und Evmos stellten die Entwicklung ein, während Projekte wie Omniflix, Elys und Jackal woanders migrierten.
Das native Token von Cosmos, ATOM, handelt derzeit bei rund 1,78 US-Dollar und befindet sich in den Tiefen eines Rückgangs von über 96 % vom Allzeithoch, das es 2021 erreichte.
Cosmos ist sich der Geschehnisse nicht unbewusst und hat Schritte zur Stabilisierung unternommen. Im Juni erwarb Cosmos Labs den Blockchain-Explorer Mintscan und eröffnete eine Niederlassung in Seoul, um die Operationen rund um den Cosmos Hub, Skip:Go, IBC Eureka und Mintscan unter einem Dach zu konsolidieren, laut Berichterstattung von Cryptopolitan.
Die Führungsebene hat auch Pläne signalisiert, die Tokenomics von ATOM neu zu gestalten und institutionelle Anwendungsfälle zu verfolgen.
Aber wiederholte Exploits in Cosmos-verknüpften Chains untergraben diese Bemühungen. Bridge- und Smart-Contract-Schwachstellen waren ein anhaltender Schwachpunkt, der das Ökosystem plagt.
Infrage stellt dieser Exploit die Glaubwürdigkeit von Namada?
Namada startete mit einer ungewöhnlichen Token-Struktur, die vor jedem Exploit unbeliebt war.
On-Chain-Ermittler ZachXBT wies im August 2024 darauf hin, dass der NAM-Token mit 100 % des Angebots bei seiner Token-Generierungs-Event freigegeben wurde, ohne Sperrfristen für die 18,5 % Team-Allokation oder den 32 % Investorenanteil.
Zu diesem Zeitpunkt fragte ZachXBT, wie Teilnehmer motiviert bleiben würden, „wenn es ein Wettlauf ist, alle Token ab Tag 1 zu verkaufen.“
Mit dem neuesten Exploit stehen Benutzer nun vor begrenzter Sichtbarkeit darüber, was passiert ist und was, wenn überhaupt, noch wiederherstellbar ist.
Das Namada-Team hat weder einen Post-Mortem noch ein Update darüber veröffentlicht, wann es die Dienste wiederherstellen wird, zum Zeitpunkt der Veröffentlichung
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Häufig gestellte Fragen
Wie hoch war der Schaden durch den Namada-Exploit?
Rund 600.000 US-Dollar wurden aus dem multi-asset Shielded Pool von Namada abgezogen, wodurch der Total Value Locked von etwa 600.000 US-Dollar auf rund 600 US-Dollar sank.
Hat Namada einen Post-Mortem-Bericht zum Angriff veröffentlicht?
Nein. Stand Juni 20 hat Namada lediglich bestätigt, dass ein Exploit stattgefunden hat und Ermittlungen laufen. Das Team hat White-Hat-Hacker aufgefordert, Kontakt aufzunehmen, technische Details oder ein Zeitplan für die Wiederherstellung wurden jedoch nicht veröffentlicht.
Welche anderen mit Cosmos verbundenen Projekte wurden zur gleichen Zeit angegriffen?
Secret Network wurde am 19. Juni Opfer eines separaten Exploits: Ein Angreifer zog 4,67 Millionen US-Dollar an Axelar-bridged Tokens ab, indem er eine Validierungsschwäche in einem Cross-Chain-Smart Contract ausnutzte, wie aus der Erklärung von Axelar und der Analyse von Common Prefix hervorgeht.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









