






Gli hacker di Namada sferrano un nuovo colpo all'ecosistema Cosmos


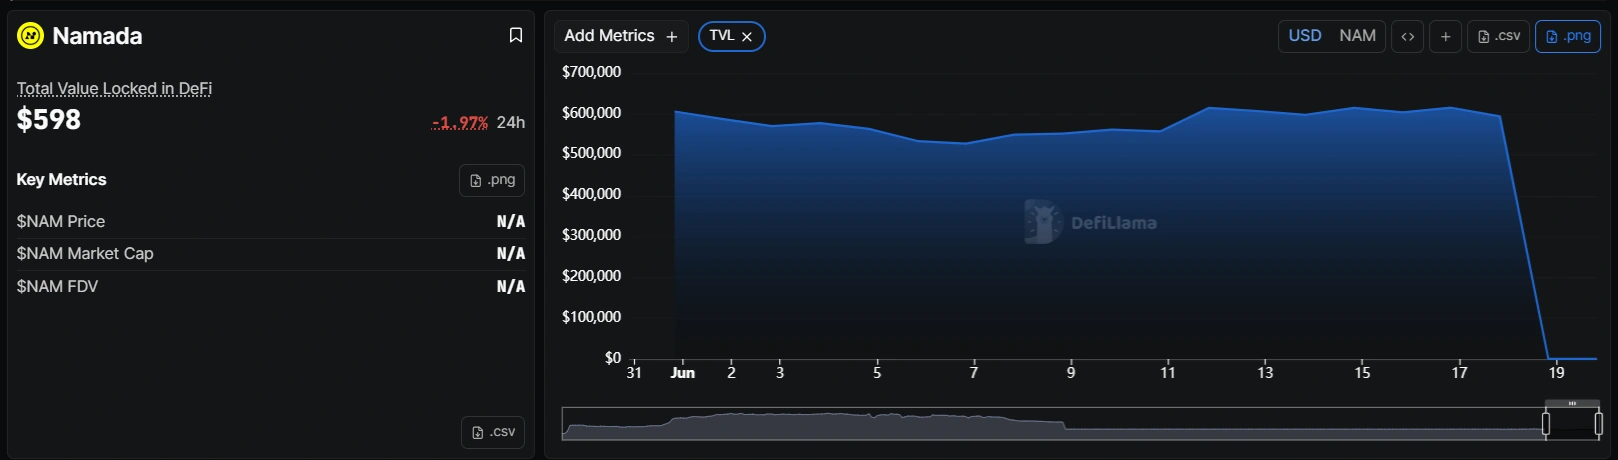
- L'exploit di Namada ha drenato quasi tutti gli asset dal suo pool di privacy principale, causando il crollo del TVL fino a quasi zero.
- L'attacco è avvenuto poche ore dopo un exploit da 4,67 milioni di dollari su Secret Network, alimentando le preoccupazioni sulle vulnerabilità di sicurezza nell'ecosistema Cosmos.
- Namada ha riconosciuto la violazione e sta conducendo indagini, ma non ha ancora pubblicato un post-mortem né un piano di recupero.
La blockchain privacy Namada ha perso circa 600.000 dollari in un exploit, cancellando quasi tutto il valore dal suo pool schermato multi-asset e aggiungendosi a una serie di fallimenti di sicurezza nell'ecosistema Cosmos quest'anno.
Namada ha confermato la violazione il 20 giugno 20, in un post pubblicato su X, affermando che il suo team stava 'indagando sul problema' e coinvolgendo le parti competenti.
Il progetto ha anche lanciato un appello all'hacker per restituire i fondi, scrivendo: 'Se sei l'hacker white hat dietro questo exploit, ti preghiamo di contattarci.'
Cosa è successo a Namada dopo la violazione?
Il pool schermato che ha subito l'attacco è noto come pool schermato multi-asset (MASP) ed è la funzione di privacy principale di Namada, progettata per consentire agli utenti di detenere e trasferire diversi tipi di token con saldi crittografati.
Dopo l'exploit, il valore totale bloccato (TVL) di Namada è crollato da circa $600,000 a soli $598 nell'arco di un giorno.
Inoltre, l'esploratore di blocchi di Namada sembra bloccato con l'ultimo blocco indicizzato risalente al 7 giugno. Questo ha sollevato domande sull'infrastruttura dati della catena e se funzionasse normalmente prima dell'attacco.
C'è un'ondata crescente di attacchi che mirano all'ecosistema Cosmos?
L'exploit di Namada è arrivato poche ore dopo un incidente separato che ha colpito Secret Network, dove un aggressore ha svuotato $4.67 milioni in token bridgati tramite Axelar sfruttando un controllo di convalida mancante in un contratto intelligente cross-chain.
Quella vulnerabilità sfruttata esisteva, non patchata, nel codice distribuito da marzo 2023, secondo la società di sicurezza blockchain Common Prefix.
Ed, il fondatore di AirdropGlideApp, ha pubblicato su X che gli incidenti consecutivi rendevano 'preoccupante lasciare asset' nell'ecosistema Cosmos, indicando l'exploit Axelar/Secret e lo svuotamento di Namada insieme a un attacco precedente su Saga.
Il ricercatore di sicurezza fr1ko.eth ha notato che nelle 24 ore che terminano il 20 giugno, sia Namada che mySwap (un DEX basato su Starknet) erano stati compromessi, con i due hack che ammontavano complessivamente a circa 900.000 dollari.
I fallimenti di sicurezza si aggiungono a un anno già difficile per l'ecosistema Cosmos.
La rete ha sperimentato un esodo di progetti alla fine dello scorso anno, e questo è continuato nel nuovo anno, secondo un rapporto di Cryptopolitan.
Noble, un progetto di infrastruttura stablecoin che aveva elaborato miliardi di volume, ha lasciato Cosmos per un layer-1 basato su EVM.
Penumbra, una chain focalizzata sulla privacy, ha chiuso completamente. Comdex, Kujira ed Evmos hanno interrotto lo sviluppo, mentre progetti tra cui Omniflix, Elys e Jackal si sono migrati altrove.
Il token nativo di Cosmos, ATOM, attualmente scambia intorno a 1,78 dollari ed è nelle profondità di un calo superiore al 96% dal massimo storico raggiunto nel 2021.
Cosmos non è ignaro degli eventi e ha intrapreso misure per stabilizzare. A giugno, Cosmos Labs ha acquisito l'esploratore di blockchain Mintscan e ha aperto una filiale a Seoul per consolidare le operazioni intorno a Cosmos Hub, Skip:Go, IBC Eureka e Mintscan sotto lo stesso tetto, secondo il reporting di Cryptopolitan.
La leadership ha anche segnalato piani per ridisegnare la tokenomics di ATOM e perseguire casi d'uso istituzionali.
Ma exploit ripetuti su chain collegate a Cosmos minano lo sforzo. Le vulnerabilità dei bridge e dei contratti intelligenti sono state un punto debole persistente che affligge l'ecosistema.
Questo exploit mette in discussione la credibilità di Namada?
Namada è stata lanciata con una struttura token insolita che era impopolare prima che si verificasse qualsiasi exploit.
L'investigatore on-chain ZachXBT ha segnalato ad agosto 2024 che il token NAM è stato distribuito con il 100% dell'offerta sbloccata al suo evento di generazione token, senza lockup per l'allocazione del team del 18,5% o la quota degli investitori del 32%.
All'epoca, ZachXBT ha chiesto come i partecipanti sarebbero rimasti motivati a costruire 'quando è una gara per scaricare tutti i token dal giorno 1.'
Con l'ultimo exploit, gli utenti ora affrontano una visibilità limitata su ciò che è successo e su cosa, se qualcosa, rimanga recuperabile.
Il team di Namada non ha rilasciato né un post-mortem né un aggiornamento su quando ripristinerà i servizi al momento della pubblicazione
Se stai leggendo questo, sei già avanti. Resta così con la nostra newsletter.
Domande frequenti
Quanto è stato rubato nell'exploit di Namada?
Circa 600.000 dollari sono stati drenati dal pool blindato multi-asset di Namada, riducendo il valore totale bloccato da circa 600.000 dollari a circa 600 dollari.
Namada ha rilasciato un post-mortem sull'attacco?
No. Al 20 giugno, Namada ha solo confermato che si è verificato un exploit e che sta indagando. Il team ha chiesto agli hacker etici coinvolti di mettersi in contatto, ma non ha pubblicato dettagli tecnici né una tempistica per il recupero.
Quali altri progetti collegati a Cosmos sono stati hackerati nello stesso periodo?
La rete Secret è stata colpita da un exploit separato il 19 giugno, in cui un attaccante ha drenato 4,67 milioni di dollari in token bridged tramite Axelar sfruttando una falla di validazione in uno smart contract cross-chain, secondo quanto dichiarato da Axelar e analizzato da Common Prefix.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









