







- La explotación de Namada drenó casi todos los activos de su núcleo de privacidad, provocando que el TVL colapsara hasta casi cero.
- El ataque se produjo apenas horas después de una explotación de 4,67 millones de dólares en Secret Network, lo que aumentó las preocupaciones sobre las debilidades de seguridad en todo el ecosistema Cosmos.
- Namada ha reconocido la brecha y está investigando, pero aún no ha publicado un informe post-mortem ni un plan de recuperación.
La blockchain de privacidad Namada ha perdido aproximadamente $600.000 en una vulnerabilidad, borrando casi todo el valor de su pool blindado multiactivo y sumándose a una serie de fallos de seguridad en el ecosistema Cosmos este año.
Namada confirmó la brecha el 20 de junio 20, en un publicación realizada en X, afirmando que su equipo estaba “investigando el problema” e involucrando a las partes relevantes.
El proyecto también hizo un llamado al hacker para que devolviera los fondos, escribiendo: “Si eres el hacker de sombrero blanco detrás de esta vulnerabilidad, por favor ponte en contacto con nosotros.”
¿Qué le sucedió a Namada después de la brecha?
El pool blindado que sufrió el ataque se conoce como el pool blindado multiactivo (MASP), y es la característica central de privacidad de Namada, diseñada para permitir a los usuarios mantener y transferir múltiples tipos de tokens con saldos encriptados.
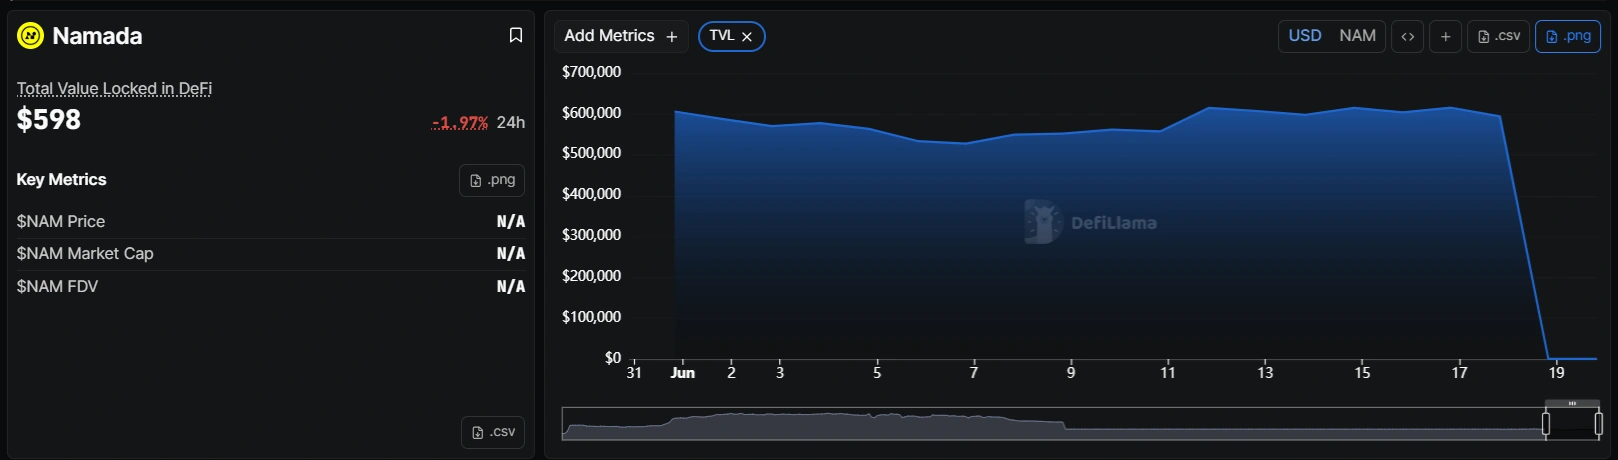
Tras la vulnerabilidad, el valor total bloqueado (TVL) de Namada se desplomó de alrededor de $600,000 a solo $598 en el transcurso de un día.
Además, el explorador de bloques de Namada parece estar estancado, con el bloque indexado más reciente correspondiente al 7 de junio. Esto ha generado preguntas sobre la infraestructura de datos de la cadena y si funcionaba normalmente antes del ataque.
¿Hay una ola creciente de ataques dirigidos al ecosistema Cosmos?
La vulnerabilidad de Namada ocurrió horas después de que un incidente separado afectara a Secret Network, donde un atacante drenó $4.67 millones en tokens puenteados por Axelar explotando una falta de verificación de validación en un contrato inteligente cross-chain.
Esa vulnerabilidad explotada había existido, sin parchear, en el código implementado desde marzo de 2023, según la firma de seguridad blockchain Common Prefix.
Ed, el fundador de AirdropGlideApp, publicó en X que los incidentes consecutivos hicieron que “preocupara dejar activos” en el ecosistema Cosmos, señalando la explotación de Axelar/Secret y el drenaje de Namada junto con un ataque anterior a Saga.
El investigador de seguridad fr1ko.eth notó que en las 24 horas que finalizaron el 20 de junio, tanto Namada como mySwap (un DEX basado en Starknet) habían sido comprometidos, con los dos hackeos totalizando aproximadamente $900.000.
Los fallos de seguridad se suman a lo que ya ha sido un año difícil para el ecosistema Cosmos.
La red experimentó una éxodo de proyectos a finales del año pasado, y eso continuó en el nuevo año, según un informe de Cryptopolitan.
Noble, un proyecto de infraestructura de stablecoins que había procesado miles de millones en volumen, dejó Cosmos por una capa-1 basada en EVM.
Penumbra, una cadena centrada en la privacidad, se cerró por completo. Comdex, Kujira y Evmos detuvieron el desarrollo, mientras que proyectos como Omniflix, Elys y Jackal migraron a otro lugar.
El token nativo de Cosmos, ATOM, actualmente cotiza alrededor de $1,78 y está en las profundidades de una caída de más del 96% desde el máximo histórico que alcanzó en 2021.
Cosmos no es ajeno a lo que sucede y ha tomado medidas para estabilizarse. En junio, Cosmos Labs adquirió el explorador de bloques Mintscan y abrió una filial en Seúl para consolidar las operaciones alrededor de Cosmos Hub, Skip:Go, IBC Eureka y Mintscan bajo un mismo techo, según el informe de Cryptopolitan.
La dirección también ha señalado planes para rediseñar la tokenomía de ATOM y buscar casos de uso institucionales.
Pero las vulnerabilidades repetidas en las cadenas vinculadas a Cosmos socavan el esfuerzo. Las vulnerabilidades de puentes y contratos inteligentes han sido un punto débil persistente que plagó al ecosistema.
¿Llama esta vulnerabilidad a la credibilidad de Namada?
Namada se lanzó con una estructura de token inusual que era impopular antes de que ocurriera cualquier vulnerabilidad.
El investigador on-chain ZachXBT señaló en agosto de 2024 que el token NAM se envió con el 100% del suministro desbloqueado en su evento de generación de tokens, sin bloqueos para la asignación del equipo del 18,5% ni para la participación de los inversores del 32%.
En ese momento, ZachXBT cuestionó cómo los participantes se mantendrían motivados para construir “cuando es una carrera para volcar todos los tokens desde el día 1.”
Con la última vulnerabilidad, los usuarios ahora enfrentan una visibilidad limitada sobre lo que sucedió y qué, si acaso, sigue siendo recuperable.
El equipo de Namada no ha publicado ni un informe póstumo ni una actualización sobre cuándo restaurará los servicios a la fecha de publicación
Si estás leyendo esto, ya vas por delante. Mantente así con nuestro boletín.
Preguntas frecuentes
¿Cuánto se robó en la explotación de Namada?
Aproximadamente 600.000 dólares fueron extraídos del pool blindado multiactivos de Namada, reduciendo el valor total bloqueado de alrededor de 600.000 dólares a aproximadamente 600 dólares.
¿Ha publicado Namada un informe post-mortem sobre el ataque?
No. Hasta el 20 de junio, Namada solo ha confirmado que ocurrió una explotación y que está investigando. El equipo ha solicitado a cualquier hacker ético involucrado que se ponga en contacto, pero aún no ha publicado detalles técnicos ni un cronograma de recuperación.
¿Qué otros proyectos vinculados a Cosmos fueron hackeados alrededor del mismo tiempo?
La red Secret fue víctima de un exploit separado el 19 de junio, en el que un atacante drenó 4,67 millones de dólares en tokens puenteados a través de Axelar aprovechando una falla de validación en un contrato inteligente cross-chain, según el comunicado y el análisis de Axelar por parte de Common Prefix.
Descargo de responsabilidad. La información proporcionada no constituye asesoramiento financiero. Cryptopolitan.com no asume ninguna responsabilidad por las inversiones realizadas basándose en la información proporcionada en esta página. Recomendamos encarecidamente realizar una investigación independiente y/o consultar con un profesional calificado antes de tomar cualquier decisión de inversión.

Hannah Collymore
Hannah es escritora y editora con casi una década de experiencia en la redacción de blogs y la cobertura de eventos en el ámbito de las criptomonedas. En Cryptopolitan, Hannah contribuye a la página de noticias, informando y analizando los últimos avances en DeFi, RWA, regulación de criptomonedas, inteligencia artificial y tecnologías de vanguardia. Se graduó de la Universidad de Arcadia con una licenciatura en Administración de Empresas.









