








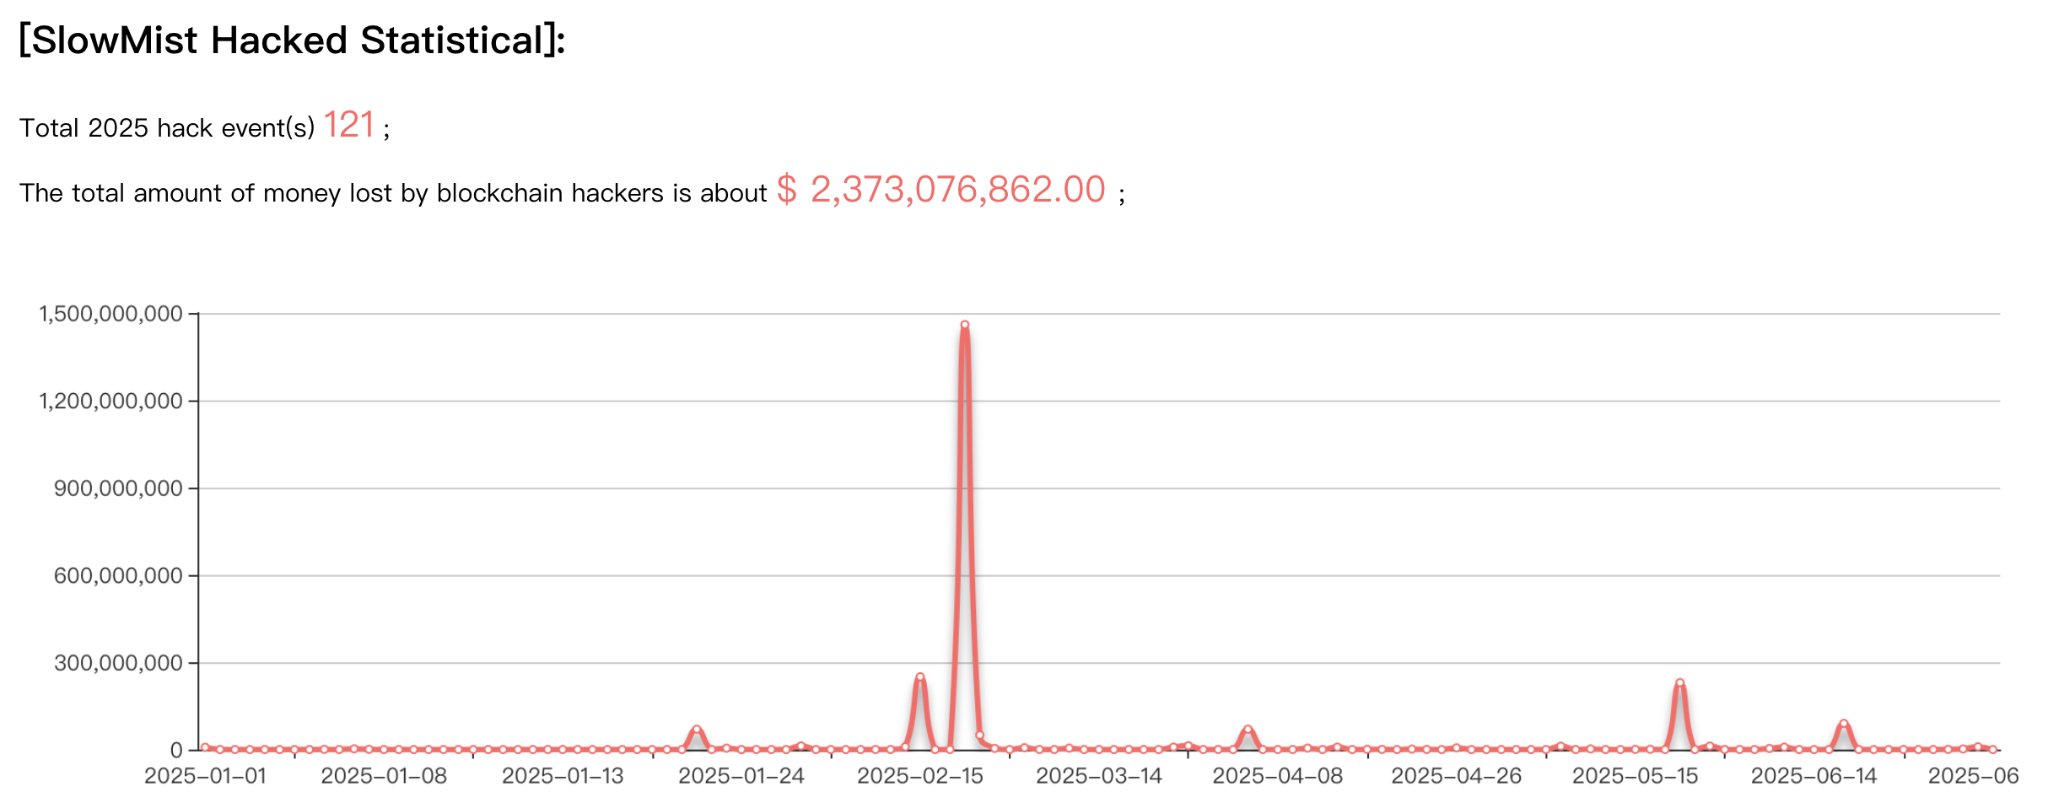
- SlowMistは2025年上半期に121件の暗号資産セキュリティインシデントを報告し、損失総額は23億7,300万ドルに達しました。
- DeFiプロトコルは92回の攻撃を受け、全インシデントの76%を占めました。
- 取引所のハッキングが最大の損失をもたらしており、18億8,300万ドルが盗まれました。
SlowMistの2025年半期レポートによると、ブロックチェーンセキュリティインシデントにより、2025年の前半に121件の攻撃で23億7,300万ドルの損失が発生しました。
データは、DeFiプロトコルが主要な標的であり続け、取引所の侵害が最大の個別損失を生み出していることを示しており、暗号通貨インフラにおける持続的な脆弱性を浮き彫りにしています。
ブロックチェーンセキュリティセクターは混合したパターンを示している
2025年の前半には、ブロックチェーンネットワーク全体で121件のセキュリティインシデントが発生し、2024年の同期間に報告された223件から減少しました。しかし、総損失は前年の前半の14億3,000万ドルに対して約65.94%増加し、23億7,300万ドルに達しました。
最も標的となったネットワークはEthereumで、攻撃により3,859万ドルを失いました。Solanaは580万ドル、Binance Smart Chainは549万ドルの盗まれた資金を失いました。これらが標的とされたことは、これらが最も流動性が高く、膨大なユーザーベースを保有していることを示唆しています。
DeFiプロトコルはセキュリティ攻撃で最も大きな打撃を受け、報告された事例の76.03%に相当する92件のインシデントが発生しました。攻撃による損失は約4億7,000万ドルで、2024年の前半の6億5,900万ドルから減少しました。DeFi関連の損失が28.67%減少したことは、分散型金融システムにおけるセキュリティ機能の改善が実施されたことを示しています。
中央集権型取引所は標的となる頻度が低く、11件の報告事例にとどまりました。それでも、攻撃は不均衡に大きな損失をもたらし、合計18億8,300万ドルに達しました。最悪のケースはBybitのもので、1件の事件で約14億6,000万ドルを失い、大規模取引所の高いリスク曝露を示しました。
アカウントの乗っ取りが主要な攻撃ベクトルとして浮上し、42件のセキュリティインシデントの原因となりました。スマートコントラクトの脆弱性に続くものとして、35件の個別の侵害がありました。2件のインシデントで損失が1億ドルを超え、上位10件の最大の攻撃で合計20億1,800万ドルの損害が生じました。
詐欺の手口は複数の攻撃ベクトルで変化している
SlowMistは、2025年の前半にインフラと直接ユーザーを対象とした多角的な詐欺が横行したと述べています。
EIP-7702の承認アクションに対するフィッシング攻撃が台頭し、攻撃者は新しい委譲コントラクトメカニズムを悪用してウォレットから資金を奪いました。Inferno Drainerグループは、これらの手法を通じて14万6,551ドルを盗み、ユーザーを騙して本物のコントラクトに署名させ、その後乗っ取られて悪意のある目的のために悪用させました。
ディープフェイクは、攻撃者が暗号通貨インフルエンサーや取引所の執行役員とのリアルな動画や音声素材を作成したため、信頼に基づく詐欺の主要なツールの一つとなっています。ディープフェイクは偽の投資詐欺に置き換わり、従来の検証プロセスを回避しました。
香港とシンガポールの警察当局は、ディープフェイク技術を使用した異なる詐欺集団を発見し、そのうち1つのオペレーションは異なるアジア諸国の被害者を標的とし、3,400万香港ドル以上の損失をもたらしました。
Telegram上のスパムセキュリティ保護詐欺がこの期間に拡散し、主にセキュリティ検証演習として提示された偽のクリップボードアクティビティを通じてユーザーを標的としました。攻撃は被害者にPowerShellスクリプトを実行させ、リモートアクセストロイの木馬を展開させ、デバイスを乗っ取って暗号通貨残高を不正に入手させました。
悪意のあるブラウザ拡張機能は、Web3セキュリティツールを装って暗号通貨ユーザーを標的にし続けました。Osiris拡張機能の例は、攻撃者が本物のウェブサイトからのダウンロードリンクを乗っ取り、本物のソースの外観や感触を変えずにソフトウェアを悪意のある代替品に置き換えた方法を示しています。
LinkedInの採用フィッシングは通常の雇用詐欺を超えて拡大し、ハッカーはブロックチェーンプロジェクトを装って暗号通貨に感染したコードリポジトリを拡散しました。ソーシャルエンジニアリングによるCoinbaseユーザー攻撃には、KYC情報を漏洩させた乗っ取られた内部従業員が含まれていました。
資産回収と規制措置は進歩を示している
資産の凍結とリカバリーオペレーションは、2025年の前半に定量的に確認されました。TetherはUSDT-ERC20資産の209のEthereumアドレスを凍結し、CircleはUSDC-ERC20トークンの44のEthereumアドレスを凍結しました。これらの協調的なオペレーションは、主要なステーブルコインプラットフォームでの犯罪収益の流れを止めるのに効果的でした。
攻撃後に損失が完全にまたは部分的に回収された9件の主要なインシデントで回収が達成されました。これらのインシデントで盗まれた資金の総額は約17億3,000万ドルで、約2億7,000万ドルが実際に返還または凍結されました。これは11.38%の回収率であり、近年と比較して比較的高い率です。
SlowMistのInMist Lab脅威インテリジェンスグループは、資産防衛オペレーションを促進し、6ヶ月の期間中に違法に盗まれた資産約1,456万ドルの凍結を支援しました。KiloEx侵害は、協調対応の成功の模範的なケースであり、セキュリティチームとプロジェクトのステークホルダー間の連携により、盗まれた資産844万ドルが3.5日以内に完全に回収されました。
各国政府が暗号通貨取引所やステーブルコインのルールに対する特定の基準を導入する中で、各地域でグローバルな規制枠組みが開発されました。米国はGENIUS法を実施し、香港は8月1日にステーブルコイン条例の実施を開始しました。
欧州連合の加盟国は、匿名の暗号通貨アカウントや取引所外のコイン取引を禁止するマネーロンダリング防止規制を実施しました。これらの措置は、規制当局間のより多くの協調とトッププラットフォームによる抑止力の強化により、暗号通貨金融ルールに関するより高度な世界的ネットワークを構築しました。
暗号通貨のニュースを読むだけでなく、それを理解しましょう。ニュースレターに登録してください。無料です。
免責事項。 ここに提供される情報は取引助言ではありません。 Cryptopolitan.com 当社は、このページに提供される情報に基づいて行われたいかなる投資に対しても責任を負いません。いかなる投資判断を下す前に、独立した調査および/または資格を有する専門家への相談を強く推奨します。

ヴィグネシュ・カラヌニディ
ヴィグネシュは暗号通貨コンテンツライター、暗号通貨ジャーナリスト、コンテンツ編集者、ソーシャルメディアマネージャーです。Watcher.guru、BeInCrypto、CoinGape、Milkroad、Airdropsなどで6年以上活動してきました。商学修士号を取得し、テクノロジー、ロボティクス、ビジネス、AIニュースのカバー力を磨いてきました。









