






Un nuovo attacco in città: gli utenti di criptovalute avvisati di attacchi di phishing mascherati da link di riunioni Zoom

- SlowMist ha scoperto una truffa di phishing che utilizza falsi link Zoom per installare malware e rubare i dati dei portafogli di criptovaluta delle vittime.
- Gli hacker hanno utilizzato un sito che imita Zoom per distribuire file malevoli e rubare dati sensibili come chiavi private e credenziali dei portafogli digitali.
- Oltre 1 milione di dollari di fondi rubati sono stati trasferiti attraverso principali exchange, tra cui Binance e Gate.io, e convertiti in USDT.
SlowMist ha attirato l'attenzione su una nuova truffa di phishing che prende di mira gli utenti di criptovalute. La truffa si maschera da false riunioni Zoom per distribuire malware che ruba dati sensibili. Coinvolge link Zoom contraffatti che inducono le vittime a scaricare file dannosi mirati all'estrazione di asset di criptovaluta.
Secondo la piattaforma di sicurezza blockchain SlowMist, gli autori della truffa hanno utilizzato una sofisticata tecnica di phishing che coinvolgeva un dominio che imitava il dominio legittimo di Zoom. Il sito web di phishing, “app[.]us4zoom[.]us,” appare molto simile all'interfaccia del sito web genuino di Zoom.
⚠️Attenzione agli attacchi di phishing mascherati da link di riunioni Zoom!🎣 Gli hacker raccolgono i dati degli utenti e li decrittano per rubare informazioni sensibili come le frasi mnemoniche e le chiavi private. Questi attacchi combinano spesso ingegneria sociale e tecniche trojan. Leggi la nostra analisi completa⬇️… pic.twitter.com/kDExVZNUbv
— SlowMist (@SlowMist_Team) Dicembre 27, 2024
Alle vittime viene chiesto di fare clic su un pulsante “Avvia riunione”, che si aspettano li porti a una sessione Zoom. Tuttavia, invece di aprire l'applicazione Zoom, il pulsante avvia il download di un file dannoso intitolato “ZoomApp_v.3.14.dmg.”
Smascherata la trappola di esecuzione del malware e furto di dati
Una volta scaricato, il file dannoso attiva uno script che richiede la password di sistema dell'utente. Lo script esegue un eseguibile nascosto chiamato “.ZoomApp,” progettato per accedere e raccogliere informazioni di sistema sensibili, inclusi cookie del browser, dati di KeyChain e credenziali dei portafogli di criptovaluta.
Secondo gli esperti di sicurezza, il malware è specificamente mirato agli utenti di criptovalute, con l'intenzione di rubare le chiavi private e altri dati cruciali del portafoglio. Il pacchetto scaricato, una volta installato, eseguirà uno script chiamato “ZoomApp.file.”
All'esecuzione, lo script chiede agli utenti di inserire la loro password di sistema, dando inconsapevolmente agli hacker l'accesso a dati sensibili.
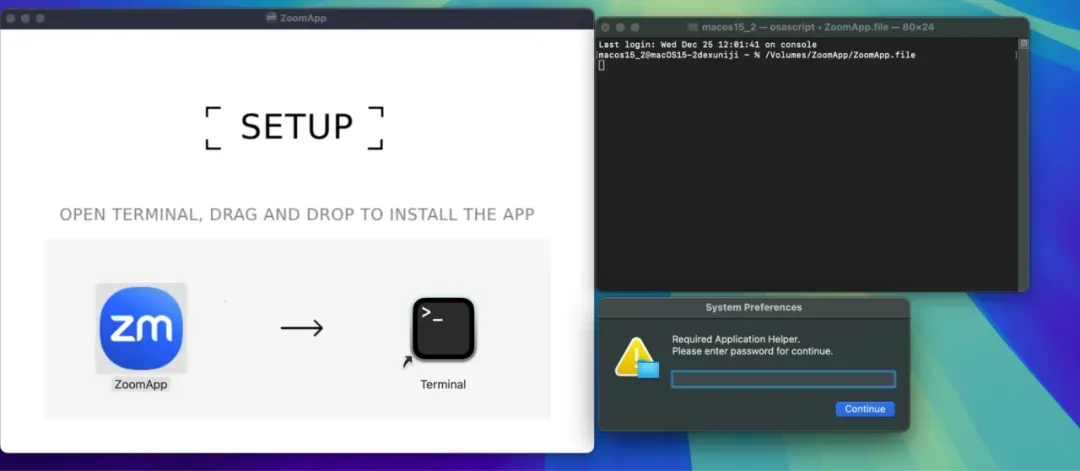
Dopo la decrittazione dei dati, SlowMist ha rivelato che lo script esegue infine un osascript, che trasferisce le informazioni raccolte ai sistemi backend degli attaccanti.
SlowMist ha anche tracciato la creazione del sito di phishing a 27 giorni fa, sospettando il coinvolgimento di hacker russi. Questi hacker hanno utilizzato l'API di Telegram per monitorare l'attività sul sito di phishing, tracciando se qualcuno avesse cliccato sul link di download. Secondo l'analisi dell'azienda di sicurezza, gli hacker hanno iniziato a colpire le vittime già il 14 novembre.
I fondi rubati spostati attraverso diversi exchange
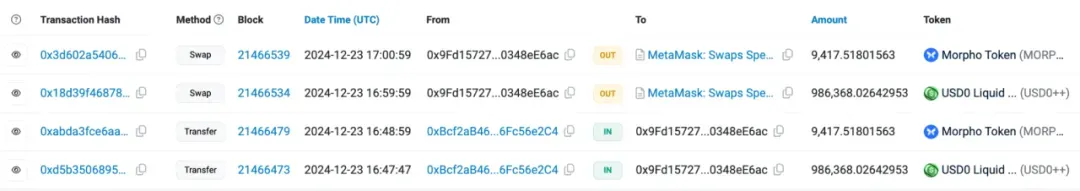
SlowMist ha utilizzato lo strumento di tracciamento on-chain MistTrack per investigare i movimenti dei fondi rubati. L'indirizzo dell'hacker, identificato come 0x9fd15727f43ebffd0af6fecf6e01a810348ee6ac, avrebbe guadagnato più di 1 milione di dollari in criptovalute, tra cui USD0++, MORPHO ed ETH.
In un'analisi dettagliata, MistTrack ha rivelato che l'indirizzo dell'hacker aveva scambiato USD0++ e MORPHO con 296 ETH.
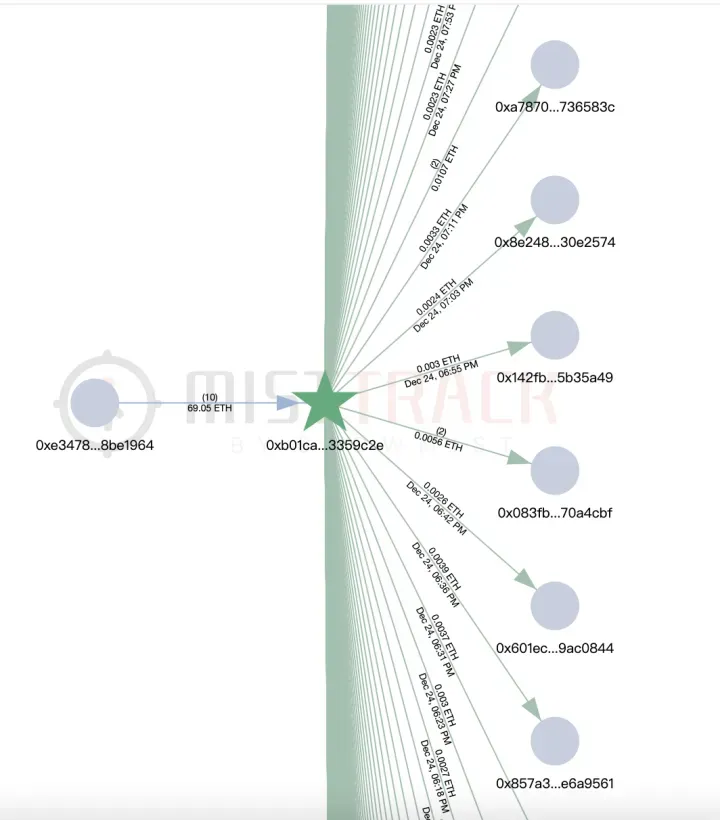
Ulteriori indagini hanno mostrato che l'indirizzo dell'hacker ha ricevuto piccoli trasferimenti di ETH da un altro indirizzo, 0xb01caea8c6c47bbf4f4b4c5080ca642043359c2e, che sembrava responsabile del finanziamento delle commissioni di transazione per lo schema dell'hacker.
Si è scoperto che l'indirizzo trasferisce piccole quantità di ETH a quasi 8.800 altri indirizzi, suggerendo che potrebbe far parte di una piattaforma più grande dedicata al finanziamento delle commissioni di transazione per attività illecite.
Una volta raccolti i fondi rubati, sono stati convogliati attraverso varie piattaforme. Binance, Gate.io, Bybit e MEXC erano tra gli exchange che hanno ricevuto la criptovaluta rubata. I fondi sono stati poi consolidati in un indirizzo diverso, con transazioni che fluivano verso diversi exchange, tra cui FixedFloat e Binance. Lì, i fondi rubati sono stati convertiti in Tether (USDT) e altre criptovalute.
I criminali dietro questo schema sono riusciti a evitare la cattura diretta utilizzando metodi complessi per riciclare e convertire i loro guadagni illeciti in criptovalute ampiamente utilizzate. SlowMist ha avvertito gli appassionati di criptovalute che il sito di phishing e gli indirizzi associati potrebbero continuare a colpire gli utenti di criptovalute ignari.
Se stai leggendo questo, sei già avanti. Resta così con la nostra newsletter.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Florence Muchai
Florence si occupa di notizie relative a criptovalute, gaming, tecnologia e AI da oltre 6 anni. I suoi studi in Informatica presso l'Università Meru di Scienze e Tecnologia e in Gestione delle Emergenze e Diplomazia Internazionale presso il MMUST le hanno fornito eccellenti competenze linguistiche, osservative e tecniche. Florence ha lavorato al VAP Group e come editor per diverse testate specializzate in criptovalute.









