






Kaspersky: I truffatori principali prendono di mira i ladri digitali con false chiavi di wallet cripto per rubare fondi


- I truffatori attirano i ladri di criptovalute condividendo le frasi di recupero per portafogli con fondi finti, sfruttando le transazioni delle commissioni per rubare token TRX.
- Kaspersky ha rivelato che la campagna utilizza commenti su YouTube, dove i ladri digitali vengono indotti a esporre i dati dei loro portafogli di criptovaluta.
- L'azienda di sicurezza ha identificato diverse truffe nel 2024, inclusa la campagna "Tusk", che utilizza malware per intercettare le transazioni crittografiche e raccogliere credenziali private.
L'azienda di cybersecurity Kaspersky ha scoperto una truffa unica che prende di mira i ladri di criptovalute. Lo schema attira i potenziali opportunisti con apparentemente ricchi wallet cripto, per poi sottrarre i fondi quando tentano di accedere all'esca. Questa invenzione dimostra la crescente sofisticazione dei criminali informatici nello spazio degli asset digitali.
Secondo Kaspersky, i truffatori principali si fingono utenti cripto ingenui condividendo pubblicamente le frasi seed, le chiavi necessarie per accedere ai wallet cripto, nei commenti di YouTube. Questi commenti, pubblicati da account appena creati, spesso includono una richiesta di assistenza nel trasferimento di fondi da un wallet che suppostamente contiene ingenti attività.
“I truffatori hanno inventato un nuovo trucco…Pubblicano le frasi seed dei wallet cripto nei commenti di YouTube utilizzando account appena creati”, ha dettagliato l'analista di Kaspersky Mikhail Sytnik in un recente post sul blog.
Non c'è onore tra i ladri – Come funziona la truffa della chiave privata
Un wallet osservato da Kaspersky conteneva circa 8.000 dollari in USDT sulla rete Tron. Per accedere a questi fondi, un ladro dovrebbe prima inviare TRX, il token nativo della blockchain, per coprire le commissioni di rete.
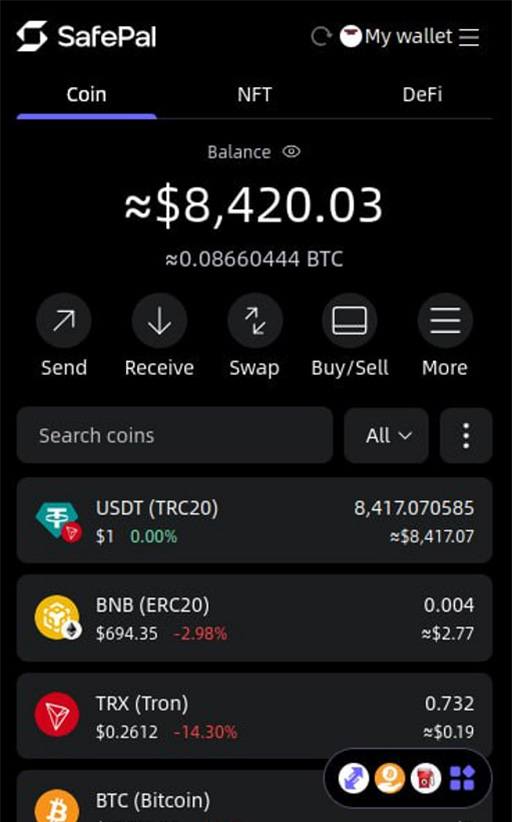
Lo schema sfrutta principalmente le persone che cercano di sfruttare l'errore suppostamente “sciocco” degli altri. Una volta all'interno del wallet esca, questi ladri digitali trovano che è pieno di USDT, un token TRC20 legato al dollaro USA.
Poiché il wallet non dispone di TRX sufficienti per i prelievi, viene loro richiesto di inviare fondi dai propri wallet. Questa azione attiva il “sifone”, deviando il TRX all'indirizzo del truffatore.
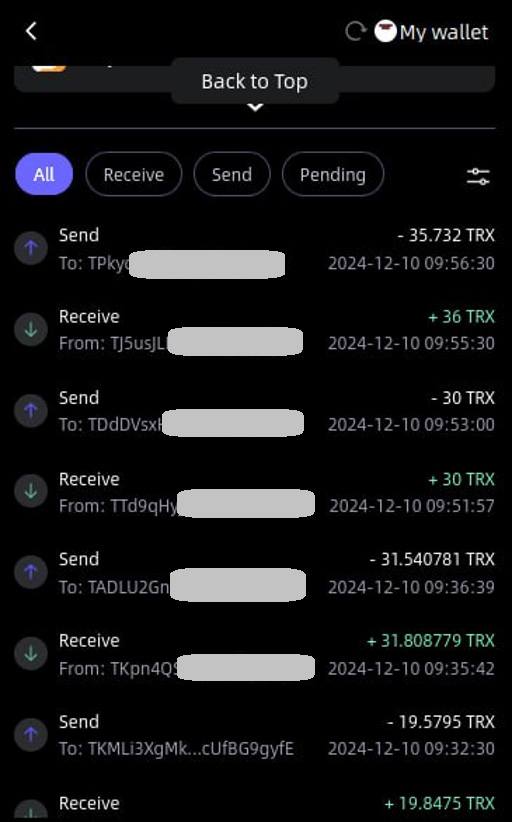
I truffatori hanno manipolato il sistema e, non appena il TRX viene inviato, viene immediatamente reindirizzato a un wallet separato controllato dagli aggressori, lasciando il ladro a mani vuote.
L'analisi di Kaspersky ha paragonato i truffatori ai Robin Hood digitali, che prendono di mira gli attori non etici nello spazio cripto. Tuttavia, le vittime finali rimangono coloro che lasciano che la loro avidità prevalga sulla prudenza.
L'azienda di sicurezza esorta gli utenti cripto a fare attenzione al riutilizzo ripetuto delle stesse frasi seed in più commenti. Questo potrebbe essere un'operazione ben pianificata e coordinata per rubare le loro attività.
Campagne di truffa che prendono di mira gli utenti cripto
I risultati di Kaspersky vanno oltre le truffe delle frasi seed. Ad agosto, il Global Emergency Response Team (GERT) dell'azienda ha identificato una più ampia campagna di frodi mirata agli utenti di Windows e macOS in tutto il mondo.
Questa operazione impiega siti web falsi e curati per imitare servizi legittimi, come piattaforme cripto, giochi di ruolo online e strumenti AI. Queste sofisticate imitazioni sono progettate per indurre le vittime a condividere informazioni sensibili o a scaricare malware.
“La correlazione tra le diverse parti di questa campagna e la loro infrastruttura condivisa suggerisce un'operazione ben organizzata, probabilmente collegata a un singolo attore o gruppo con specifici motivi finanziari”, ha affermato Ayman Shaaban, capo della risposta agli incidenti presso il GERT di Kaspersky.
Ribattezzata “Tusk”, l'indagine di Kaspersky ha rivelato che la campagna include varie sotto-operazioni che mirano a temi legati a criptovalute, gaming e AI. L'infrastruttura dannosa si estende anche ad altri 16 temi, sia sotto-campagne ritirate che nuove ancora da lanciare.
Stringhe di codice malevolo scoperte durante l'indagine hanno mostrato comunicazioni tra i server degli aggressori in russo, con riferimenti al termine “Mammoth” (“Мамонт”), gergo per “vittima” tra gli attori delle minacce di lingua russa. Questo indizio linguistico ha contribuito al nome della campagna.
La campagna Tusk impiega malware info-stealer come Danabot e Stealc, nonché clippers per la monitorizzazione degli appunti, alcuni dei quali sono varianti open-source scritte in Go. Gli info-stealer estraggono credenziali, dettagli dei wallet e altre informazioni sensibili, mentre i clippers intercettano gli indirizzi dei wallet criptocurrenza copiati negli appunti, sostituendoli con indirizzi dannosi controllati dagli aggressori.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Dichiarazione di responsabilità. Le informazioni fornite non costituiscono consigli di trading. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti effettuati sulla base delle informazioni fornite in questa pagina. Si consiglia vivamente di effettuare ricerche indipendenti e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Florence Muchai
Florence si occupa di notizie relative a criptovalute, gaming, tecnologia e AI da oltre 6 anni. I suoi studi in Informatica presso l'Università Meru di Scienze e Tecnologia e in Gestione delle Emergenze e Diplomazia Internazionale presso il MMUST le hanno fornito eccellenti competenze linguistiche, osservative e tecniche. Florence ha lavorato al VAP Group e come editor per diverse testate specializzate in criptovalute.









