





Il bridge di Syscoin rimane sospeso mentre un exploit di minting di 5B token minaccia il futuro del progetto

- Un attaccante ha sfruttato una falla di validazione nel ponte cross-chain di Syscoin per coniare circa 5 miliardi di token SYS non autorizzati.
- Il ponte è in pausa mentre il team lavora a una correzione e coordina con gli scambi per congelare i fondi contaminati.
- L'incidente si aggiunge a una lista crescente di exploit ai ponti nel 2026, che hanno collettivamente drenato oltre 340 milioni di dollari dai protocolli cross-chain.
Syscoin ha premuto il pulsante di pausa sul suo bridge diventando l'ultima vittima di una serie di exploit che ha devastato il DeFi negli ultimi tre mesi, dopo che gli exploiters hanno coniato cinque miliardi di token SYS senza alcuna autorizzazione o zero backing.
Secondo i dati dei prezzi di CoinMarketcap intorno al momento in cui l'exploit è stato segnalato, i token coniati avrebbero fatto retrocedere il progetto di circa 9 milioni di dollari.
Secondo il primo postmortem dell'incidente di Syscoin, gli aggressori presunti hanno sfruttato un difetto di validazione nel bridge cross-chain del progetto per creare circa 5 miliardi di token SYS non autorizzati. Come parte della sua risposta iniziale, il team ha dichiarato di aver congelato il bridge e di stare coordinando con gli scambi per impedire che i fondi vengano incassati tramite le piattaforme.
Come è stato sfruttato Syscoin?
Secondo la documentazione, Syscoin opera con un'architettura a doppia catena.
- Una è una catena UTXO basata su Bitcoin
- L'altra è una catena di smart contract compatibile con Ethereum chiamata NEVM.
Il bridge che connette entrambi i livelli di Syscoin consente ai token di muoversi dopo aver verificato le prove delle transazioni.
Il postmortem preliminare di Syscoin ha implicato questo sistema, scrivendo che "ha accettato erroneamente una prova di transazione", trattando una sottomissione fraudolenta come legittima e coniando circa 5 miliardi di SYS sul lato UTXO.
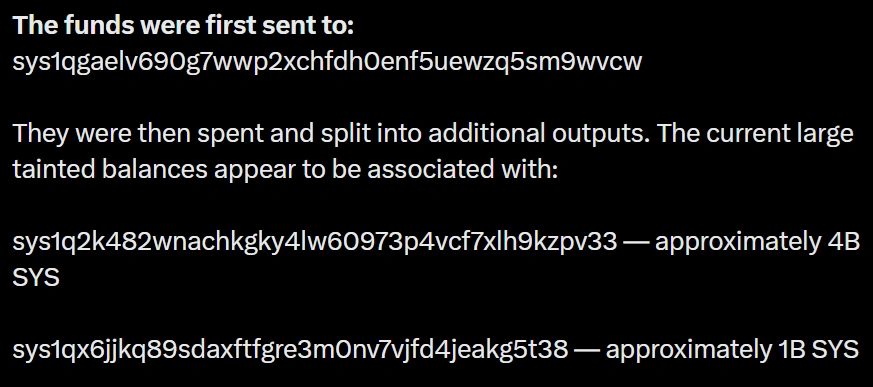
Syscoin ha tracciato l'output iniziale a un singolo indirizzo prima che l'attaccante lo dividesse in due portafogli con una divisione di 4 miliardi a 1 miliardo di SYS.
Il 2026 del token SYS peggiora
Il token SYS di Syscoin non ha avuto un 2026 da favola, e ha continuato quella tendenza al ribasso dall'exploit del 7 giugno, subendo un calo a doppia cifra di punti percentuali nelle 24 ore successive alla divulgazione.
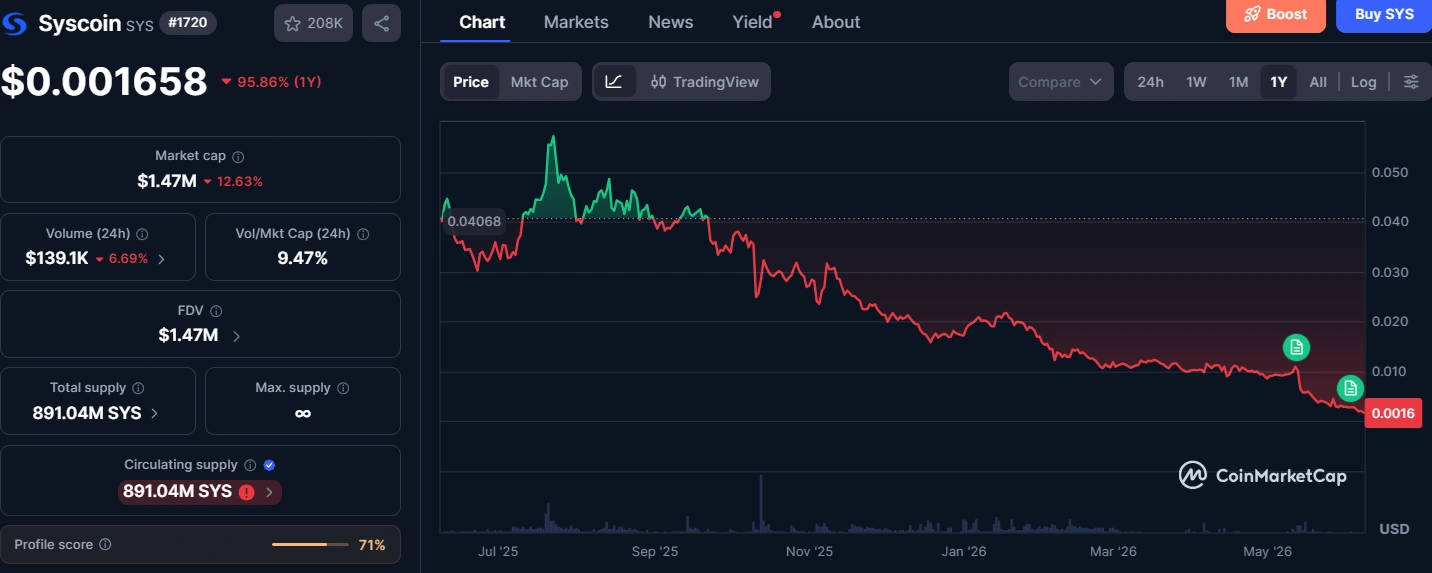
Al momento della scrittura, circa il 12% di valore è stato prelevato secondo la metrica della capitalizzazione di mercato del token, scendendo a circa 1,47 milioni di dollari all'8 giugno, il che è sufficiente per la posizione 1.720 tra i token monitorati da CoinMarketCap.
Nota, i cinque miliardi di token non autorizzati coniati dagli exploiters superano di circa cinque volte l'offerta circolante di Syscoin di 891 milioni di SYS.
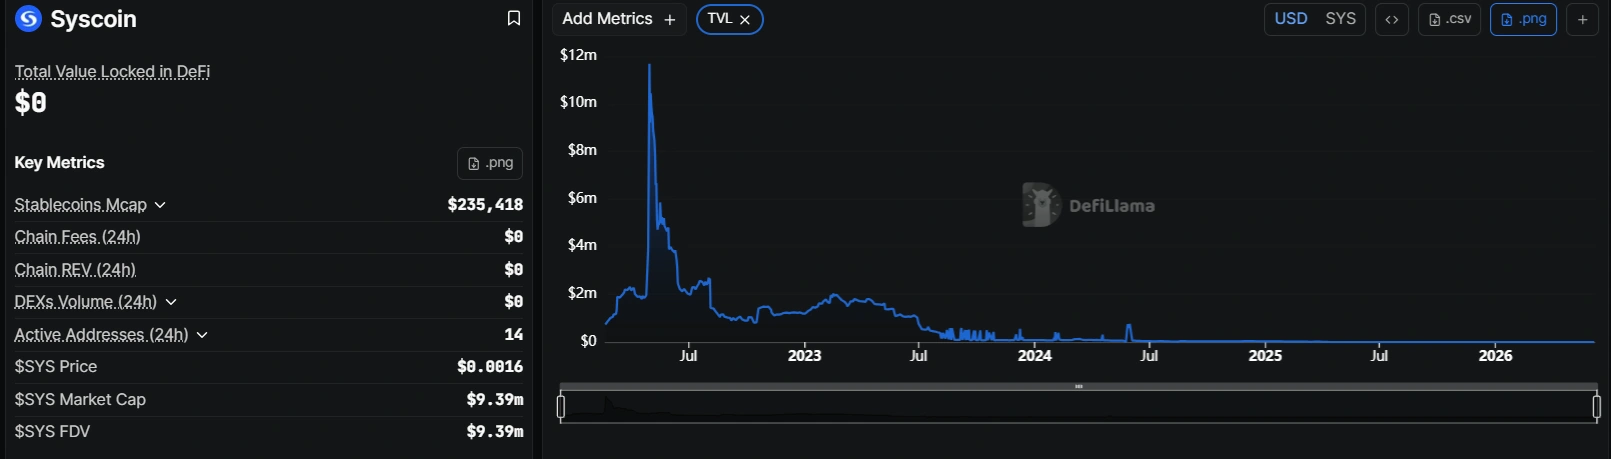
Lato protocollo, Syscoin non ha fatto molto meglio quest'anno. Defillama mostra il valore totale bloccato (TVL) della catena nei protocolli DeFi a praticamente zero, con solo 14 indirizzi attivi e 73 transazioni registrate nelle precedenti 24 ore.
Quando tornerà online il bridge di Syscoin?
Ad oggi, il bridge di Syscoin rimane offline. Gli utenti sono stati anche avvisati di evitare di interagire con il bridge fino a nuovo avviso.
Tuttavia, il team ha dichiarato di essere ora concentrato sull'implementazione, sulla revisione del codice e sul determinare come neutralizzare l'offerta non autorizzata dopo aver identificato il percorso di validazione difettoso e preparato una correzione.
"La nostra priorità ora è completare l'implementazione e la revisione della correzione, mentre anche determinare il processo corretto per rettificare l'output SYS non autorizzato e neutralizzarne l'impatto sulla rete", ha scritto il team.
Secondo il comunicato, Syscoin sta attualmente dando priorità al contenimento delle conseguenze dell'exploit, in modo che il suo team e la rete più ampia non si assumano queste perdite. Parte del piano include il dialogo con gli exchange e i partner dell'ecosistema per inserire gli indirizzi contaminati in blacklist o congelare i depositi.
Gli exploit sui bridge continuano a tormentare il crypto in 2026
L'incidente di Syscoin si inserisce in quello che è stato un anno duro per le infrastrutture cross-chain. PeckShield ha segnalato che, al 1° giugno, 14 principali exploit su bridge e ponti cross-chain nel 2026 avevano drenato un cumulativo di 340,7 milioni di dollari, secondo Cryptopolitan’s precedente di Cryptopolitan sui trend degli hack di giugno.
Solo a maggio, CertiK ha contato 60 incidenti di sicurezza confermati in tutto il settore crypto per un totale di 68,3 milioni di dollari di perdite lord, per il riepilogo mensile di Cryptopolitan. Gli exploit sui bridge hanno rappresentato 28,62 milioni di dollari di quella cifra, l'importo più elevato per tipo di incidente. Le vulnerabilità del codice hanno causato il 66% delle perdite del mese per 45,13 milioni di dollari.
L'exploit di Syscoin si inserisce nello schema. Un bug di validazione nell'infrastruttura del bridge, creazione non autorizzata di token e rapido movimento di fondi tra gli indirizzi. Se gli exchange potranno congelare il SYS contaminato prima che raggiunga i mercati aperti determinerà quanto danno raggiungerà infine i holder.
Non limitarti a leggere le notizie sulle criptovalute. Comprendile. Iscriviti alla nostra newsletter. È gratuita.
Domande frequenti
Cosa è successo nell'exploit del ponte Syscoin?
Un attaccante ha ingannato il ponte di Syscoin facendogli accettare una prova di transazione fraudolenta, causando la coniazione di circa 5 miliardi di token SYS non autorizzati sulla catena UTXO. I token sono stati poi suddivisi tra due portafogli che detengono rispettivamente circa 4 miliardi e 1 miliardo di SYS.
Il ponte Syscoin è ancora operativo?
No. Syscoin ha messo in pausa il ponte immediatamente dopo aver scoperto l'exploit e ha chiesto agli utenti di non interagire con esso fino a nuovo avviso. Il team afferma che è stata identificata una correzione ed è in fase di implementazione e revisione.
Quanto hanno costato gli exploit ai ponti al settore crypto in 2026?
PeckShield ha segnalato che, al 1 giugno 2026, 14 gravi exploit su ponti cross-chain hanno causato perdite cumulative di 340,7 milioni di dollari, secondo le precedenti analisi di Cryptopolitan sulla tendenza.
Disclaimer. Le informazioni fornite non costituiscono consulenza finanziaria. Cryptopolitan.com non si assume alcuna responsabilità per eventuali investimenti basati sulle informazioni presenti in questa pagina. Si raccomanda vivamente di effettuare ricerche autonome e/o consultare un professionista qualificato prima di prendere qualsiasi decisione di investimento.

Hannah Collymore
Hannah è una scrittrice e redattrice con quasi un decennio di esperienza nella scrittura di blog e nella copertura di eventi nel settore delle criptovalute. Presso Cryptopolitan, Hannah contribuisce alla pagina delle notizie, riportando e analizzando gli ultimi sviluppi nei settori DeFi, RWA, regolamentazione crypto, intelligenza artificiale e tecnologie emergenti. Si è laureata all'Arcadia University con una laurea in Amministrazione Aziendale.









