







- 攻撃者は Syscoin のクロスチェーンブリッジにある検証上の欠陥を悪用し、約 50 億個の不正な SYS トークンをミントしました。
- チームは修正対応と取引所との連携による汚染資金の凍結を進めており、ブリッジは現在停止中です。
- 今回の事件は 2026 年に発生した一連のブリッジ侵害事例に追加され、これまでにクロスチェーンプロトコルから合計 3 億 4,000 万ドル以上が流出しています。
Syscoinは、過去3ヶ月間でDeFiを席巻した脆弱性攻撃の最新犠牲者となり、ブリッジに一時停止ボタンを押しました。攻撃者は、無許可または無担保で50億SYSトークンをミントしました。
脆弱性攻撃が報告された時点のCoinMarketcapの価格データによると、ミントされたトークンはプロジェクトに約900万ドルの損失をもたらした可能性があります。
Syscoinの最初の インシデント後の分析によると、容疑者はプロジェクトのクロスチェーンブリッジの検証欠陥を悪用し、約50億の無許可SYSトークンを作成しました。初期対応の一環として、チームはブリッジを凍結し、取引所と連携して、これらの資金がプラットフォームを通じて現金化されるのを防ぐと述べています。
Syscoinはどのように悪用されたのか?
ドキュメントによると、Syscoinは二重チェーンアーキテクチャを採用しています。
- 1つはBitcoinベースのUTXOチェーン
- もう1つはNEVMと呼ばれるEthereum互換のスマートコントラクトチェーンです。
両方のSyscoinレイヤーを接続するブリッジは、トランザクション証明を検証した後にトークンを移動可能にします。
Syscoinの予備的なインシデント後の分析では、このシステムが「不正なトランザクション証明を受け入れた」と指摘され、不正な提出物を正当なものとして扱い、UTXO側で約50億SYSをミントしました。
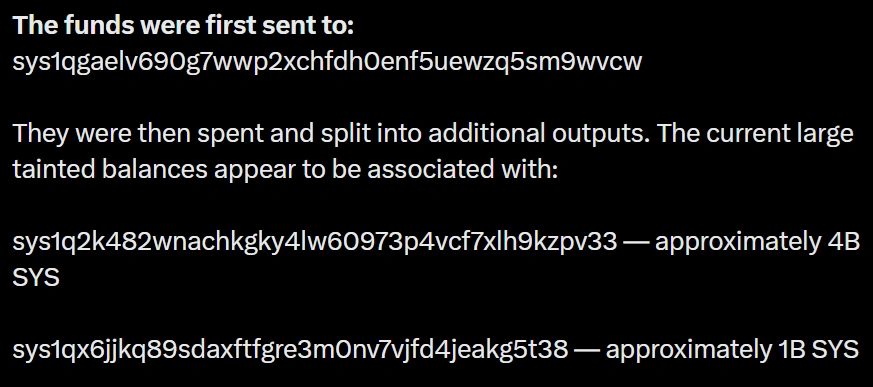
Syscoinは、攻撃者が初期出力を単一のアドレスに追跡し、その後それを40億と10億SYSの比率で2つのウォレットに分割する前にたどりました。
SYSトークンの2026が悪化
SyscoinのSYSトークンは 2026年を vintage なものとは呼べず、6月7日の脆弱性攻撃以降もその下落傾向を続けており、開示以降の24時間で二桁のパーセントポイント下落を経験しました。
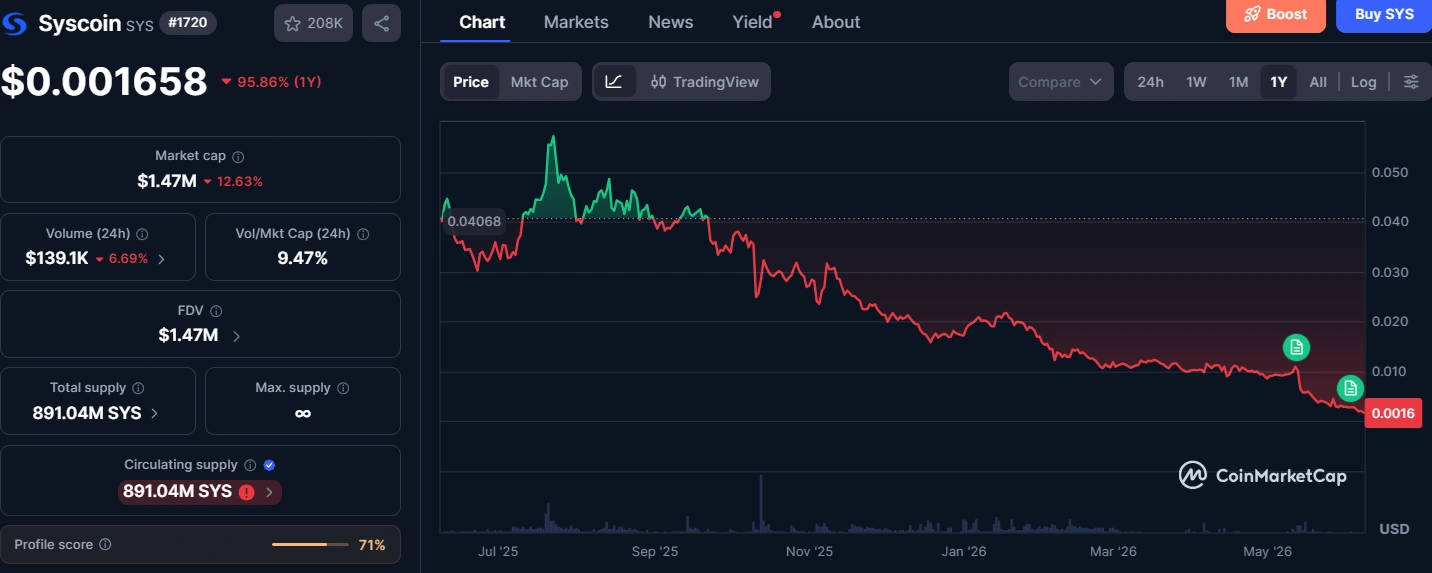
執筆時点では、トークンの時価総額指標に基づき、約12%の価値が引き出されており、6月8日時点で約147万ドルに下落しました。これはCoinMarketCapで追跡されているトークンの中で1,720位に相当します。
注目すべきは、攻撃者がミントした無許可の50億トークンが、Syscoinの流通供給量8億9100万SYSを約5倍も上回っていることです。
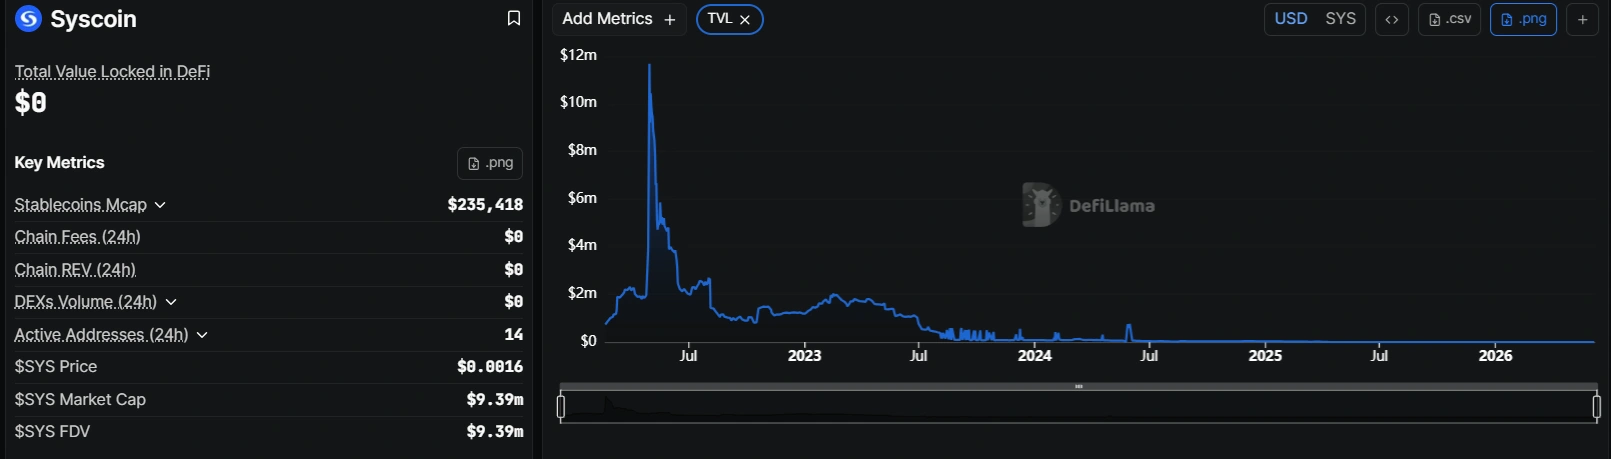
プロトコル側でも、Syscoinは今年あまり良い結果を出していません。 Defillamaのデータによると DeFiプロトコルにロックされているチェーンの総価値(TVL)は事実上ゼロで、過去24時間ではアクティブなアドレスが14件、トランザクションが73件しか記録されていません。
Syscoinのブリッシュはいつオンラインに戻るのか?
本レポート作成時点では、Syscoinブリッジはオフラインのままです。ユーザーには、今後の通知があるまでブリッジとのやり取りを避けるよう警告されています。
しかし、チームは現在、欠陥のある検証パスを特定し修正を準備した後、実装、コードレビュー、および無許可の供給量をどのように中和するか专注于しています。
「現在の優先事項は、修正の実装とレビューを完了し、同時に無許可のSYS出力を是正し、ネットワークへの影響を中和するための正しいプロセスを決定することです」とチームは述べています。
メッセージングによると、Syscoinは現在、脆弱性攻撃からの影響を封じ込めることを最優先としており、チームや広範なネットワークがこれらの損失を被らないようにしています。計画の一部には、汚染されたアドレスをブラックリストに登録したり、入金を凍結したりするために取引所やエコシステムパートナーと協議することが含まれます。
ブリッジの脆弱性攻撃は暗号通貨において2026で続いている
Syscoinのインシデントは、クロスチェーンインフラストラクチャにとって厳しい年となった出来事です。PeckShieldは、Cryptopolitanの 以前の報道によると 6月のハッキング動向によると、2026年6月1日時点で、14件の主要なブリッジおよびクロスチェーンの脆弱性攻撃により、累計3億4,070万ドルが流出したと報告しました。
5月だけでも、CertiKは暗号通貨業界全体で60件の確認されたセキュリティインシデントを数え、総損失は6,830万ドルに達しました。これは Cryptopolitanの月次まとめによるものです。ブリッジの脆弱性攻撃は、その金額の2,862万ドルを占め、インシデントタイプ別で最大の金額でした。コードの脆弱性が月間の損失の66%、4,513万ドルを駆動しました。
Syscoinの脆弱性攻撃はこのパターンに当てはまります。ブリッジインフラストラクチャの検証バグ、無許可のトークン作成、およびアドレス間の資金の急速な移動。取引所が汚染されたSYSがオープンマーケットに到達する前に凍結できるかどうかは、最終的に保有者にどの程度の損害が及ぶかを決定します。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。
よくある質問
Syscoin ブリッジでの侵害事案とは何ですか?
攻撃者は Syscoin のブリッジを欺き、不正なトランザクション証明を受け入れさせました。その結果、UTXO チェーン上で約 50 億個の不正な SYS トークンがミントされました。その後、これらのトークンは約 40 億個と約 10 億個を保有する 2 つのウォレットに分割されました。
Syscoin ブリッジはまだ稼働していますか?
いいえ。Syscoin は侵害を発見した直ちにブリッジを停止し、さらに通知があるまでユーザーとのやり取りを控えるよう警告しています。チームは修正策を特定済みであり、実装とレビュー段階にあるとしています。
ブリッジ侵害は 2026において業界にどの程度の損害をもたらしましたか?
PeckShieldの報告によると、Cryptopolitanが以前取り上げたこの傾向によれば、2026年6月1日時点で、14件の主要なクロスチェーンおよびブリッジの悪用により、累積損失は3億4,070万ドルに達しています。
免責事項。 本情報は取引助言ではありません。Cryptopolitan.com は、本ページに記載された情報に基づいて行われた投資に対して一切の責任を負いません。投資判断を下す前に、独自の調査を行うか、資格を有する専門家にご相談することを強く推奨します。

ハンナ・コリーモア
Hannahは、暗号通貨分野でほぼ10年にわたるブログ執筆およびイベントレポートの経験を持つライター兼編集者です。Cryptopolitanでは、ニュースページに寄稿し、DeFi、RWA(実世界資産)、暗号通貨規制、AI、フロンティアテック業界の最新の動向を報告・分析しています。アーケディア大学でビジネス経営の学位を取得しています。









