





Syscoin-Brücke bleibt pausiert, da 5-Milliarden-Token-Mint-Exploit die Zukunft des Projekts bedroht

- Ein Angreifer nutzte eine Validierungslücke in der Cross-Chain-Brücke von Syscoin aus, um rund 5 Milliarden nicht autorisierte SYS-Tokens zu prägen.
- Die Brücke ist pausiert, während das Team an einer Lösung arbeitet und mit Börsen koordiniert, um die kontaminierten Mittel einzufrieren.
- Der Vorfall fügt sich in eine wachsende Liste von Brücken-Exploits im Jahr 2026 ein, die gemeinsam über 340 Millionen US-Dollar aus Cross-Chain-Protokollen abgezogen haben.
Syscoin hat die Pause-Taste für seine Brücke gedrückt, nachdem es das neueste Opfer einer Exploit-Welle wurde, die in den letzten drei Monaten durch DeFi gewütet hat, nachdem die Angreifer fünf Milliarden SYS-Token ohne Autorisierung oder Absicherung gemintet hatten.
Nach den CoinMarketCap-Preisdaten zur Zeit der Meldung des Exploits hätten die geminten Token das Projekt um rund 9 Millionen US-Dollar zurückgeworfen.
Laut dem ersten Postmortem des Vorfallsnutzten die mutmaßlichen Angreifer eine Validierungsschwachstelle in der Cross-Chain-Brücke des Projekts aus, um etwa 5 Milliarden unbefugte SYS-Token zu erstellen. Als Teil ihrer ersten Reaktion teilte das Team mit, dass es die Brücke eingefroren hat und mit Börsen zusammenarbeitet, um zu verhindern, dass die Gelder über die Plattformen ausgezahlt werden.
Wie wurde Syscoin ausgebeutet?
Laut Dokumentation betreibt Syscoin eine Dual-Chain-Architektur.
- Eine davon ist eine auf Bitcoin basierende UTXO-Chain
- Die andere ist eine Ethereum-kompatible Smart-Contract-Chain namens NEVM.
Die Brücke, die beide Syscoin-Ebenen verbindet, ermöglicht die Bewegung von Token, nachdem sie Transaktionsnachweise verifiziert hat.
Syscoins vorläufiges Postmortem machte dieses System verantwortlich und schrieb, dass es „fälschlicherweise einen Transaktionsnachweis akzeptierte“, einen betrügerischen Einreichung als legitim behandelte und etwa 5 Milliarden SYS auf der UTXO-Seite mintete.
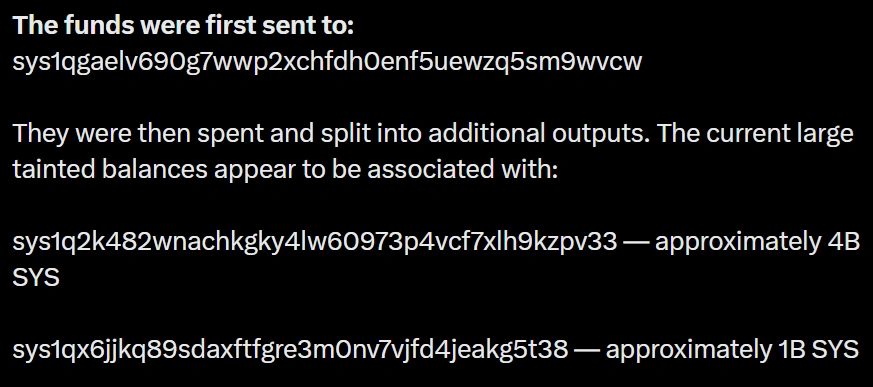
Syscoin verfolgte die ursprüngliche Ausgabe bis zu einer einzelnen Adresse, bevor der Angreifer sie in zwei Wallets im Verhältnis von 4 Milliarden zu 1 Milliarde SYS aufteilte.
Der 2026 des SYS-Tokens verschlechtert sich
Syscoins SYS-Token hatte kein gutes Startjahr 2026 und hat diesen Abwärtstrend seit dem Exploit am 7. Juni fortgesetzt, wobei er in den 24 Stunden seit der Offenbarung einen zweistelligen prozentualen Rückgang erlitten hat.
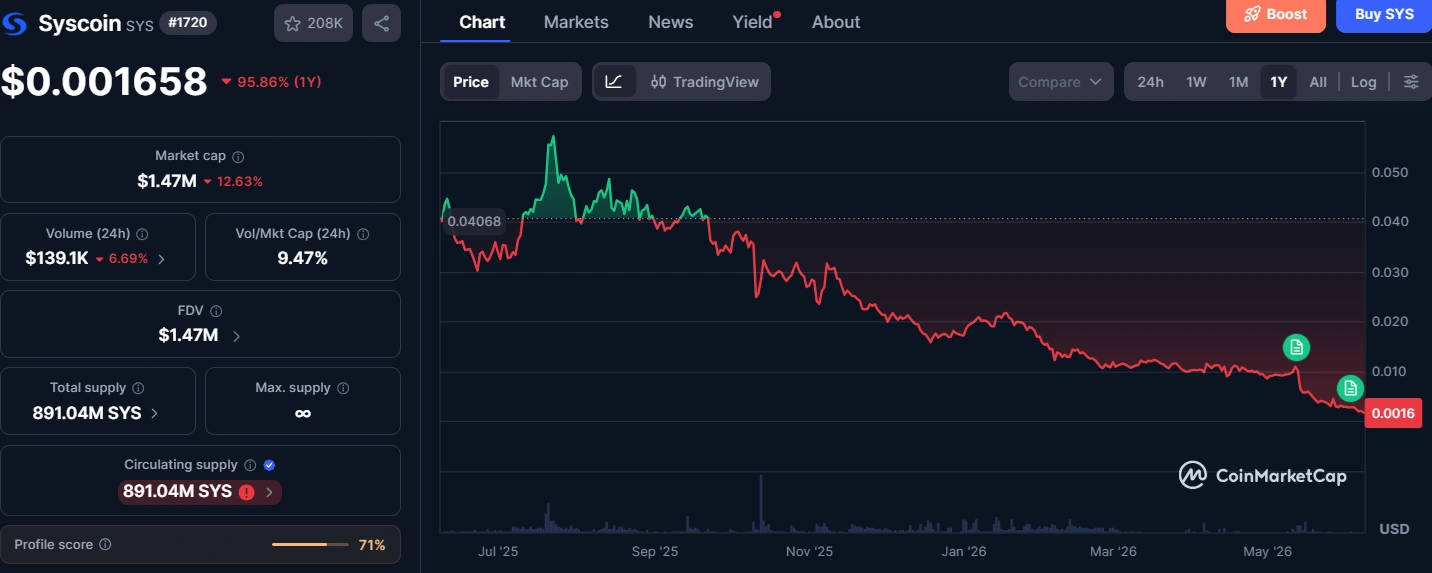
Zum Zeitpunkt der Erstellung dieses Berichts wurden etwa 12 % des Werts gemäß der Marktkapitalisierung des Tokens abgezogen, was bis zum 8. Juni auf etwa 1,47 Millionen US-Dollar sank, was ausreicht, um den 1.720. Platz unter den von CoinMarketCap verfolgten Token zu belegen.
Bemerkenswerterweise übertreffen die unbefugten fünf Milliarden Token, die die Angreifer gemintet haben, den umlaufenden Bestand von Syscoin von 891 Millionen SYS um etwa das Fünffache.
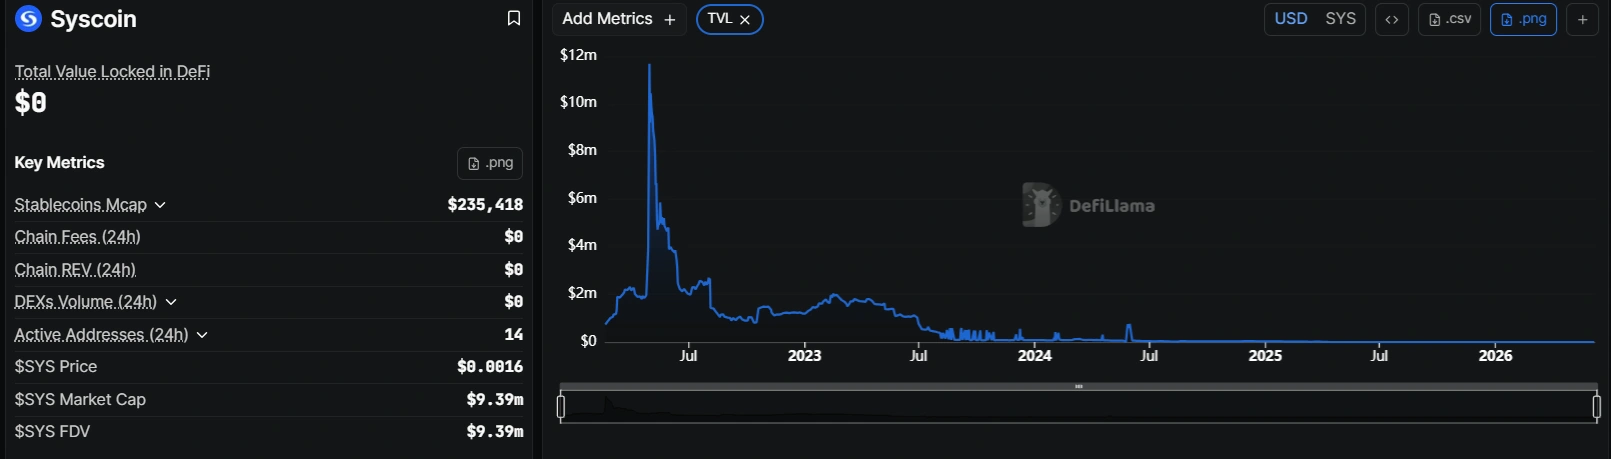
Auf Protokollebene hat sich Syscoin in diesem Jahr ebenfalls nicht besser geschlagen. Defillama zeigt dass der gesamte in DeFi-Protokollen gebundene Wert der Chain effektiv bei null liegt, mit nur 14 aktiven Adressen und 73 Transaktionen, die in den vorangegangenen 24 Stunden aufgezeichnet wurden.
Wann wird Syscoins Brücke wieder online gehen?
Bis zu diesem Bericht bleibt die Syscoin-Brücke offline. Benutzer wurden außerdem gewarnt, bis auf Weiteres keine Interaktionen mit der Brücke durchzuführen.
Das Team sagte jedoch, es konzentriere sich nun auf die Implementierung, die Codeüberprüfung und die Bestimmung, wie die unbefugte Ausgabe neutralisiert werden kann, nachdem es den fehlerhaften Validierungspfad identifiziert und eine Korrektur vorbereitet hat.
„Unsere Priorität besteht jetzt darin, die Implementierung und Überprüfung der Korrektur abzuschließen und gleichzeitig den richtigen Prozess zur Berichtigung der unbefugten SYS-Ausgabe und zur Neutralisierung ihrer Auswirkungen auf das Netzwerk zu bestimmen“, schrieb das Team.
Laut den vorliegenden Informationen priorisiert Syscoin derzeit die Eindämmung der Folgen des Exploits, damit das Team und das breitere Netzwerk diese Verluste nicht tragen müssen. Teil des Plans umfasst Gespräche mit Börsen und Ökosystem-Partnern, um verdächtige Adressen auf die schwarze Liste zu setzen oder Einzahlungen einzufrieren.
Bridge-Exploits plagen die Krypto-Welt weiterhin in 2026
Der Syscoin-Zwfall fällt in ein Jahr, das für die Cross-Chain-Infrastruktur äußerst hart war. PeckShield berichtete, dass bis zum 1. Juni 14 große Bridge- und Cross-Chain-Exploits im Jahr 2026 kumulierte Verluste in Höhe von 340,7 Millionen US-Dollar verursacht haben, laut Cryptopolitan’s früheren Berichten Bericht über Hack-Trends im Juni.
Allein im Mai zählte CertiK 60 bestätigte Sicherheitsvorfälle in der Krypto-Branche, die zu Bruttoverlusten in Höhe von 68,3 Millionen US-Dollar führten, laut Cryptopolitan’s monatlichem Rückblick. Bridge-Exploits machten 28,62 Millionen US-Dollar dieses Betrags aus, der höchste Einzelbetrag nach Vorfalltyp. Code-Schwachstellen verursachten 66 % der Verluste des Monats in Höhe von 45,13 Millionen US-Dollar.
Der Syscoin-Exploit fügt sich in dieses Muster ein: Ein Validierungsbug in der Bridge-Infrastruktur, unbefugte Token-Erstellung und schnelle Bewegung von Mitteln über verschiedene Adressen hinweg. Ob Börsen die verfälschten SYS-Token einfrieren können, bevor sie offene Märkte erreichen, wird bestimmen, wie viel Schaden letztlich die Inhaber trifft.
Lesen Sie nicht nur Krypto-Nachrichten. Verstehen Sie sie. Abonnieren Sie unseren Newsletter. Es ist kostenlos.
Häufig gestellte Fragen
Was ist beim Exploit der Syscoin-Brücke passiert?
Ein Angreifer täuschte die Brücke von Syscoin dazu, einen betrügerischen Transaktionsnachweis zu akzeptieren, wodurch das System etwa 5 Milliarden nicht autorisierte SYS-Tokens auf der UTXO-Kette prägte. Die Tokens wurden anschließend auf zwei Wallets aufgeteilt, die jeweils rund 4 Milliarden bzw. 1 Milliarde SYS hielten.
Ist die Syscoin-Brücke weiterhin betriebsbereit?
Nein. Syscoin hat die Brücke unmittelbar nach Entdeckung des Exploits pausiert und Nutzer angewiesen, bis auf Weiteres keine Interaktionen damit vorzunehmen. Das Team gibt an, dass eine Lösung identifiziert wurde und derzeit implementiert sowie überprüft wird.
Wie viel haben Brücken-Exploits die Krypto-Branche in 2026 gekostet?
PeckShield meldete, dass laut früherer Berichterstattung von Cryptopolitan über den Trend bis zum 1. Juni 2026 14 größere Cross-Chain- und Bridge-Angriffe zu kumulierten Verlusten in Höhe von 340,7 Millionen US-Dollar geführt haben.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









