



Verus erleidet 11,5-Mio.-$-Hack, da brückenbezogene Exploits 2026 329 Mio. $ erreichen

- Hacker haben tBTC, ETH und USDC aus der Verus-Ethereum-Brücke abgezogen und die Mittel anschließend in über 5.400 ETH konsolidiert, die in einem einzigen Wallet gehalten werden.
- Sicherheitsforscher gaben an, dass der Exploit derselben Klasse von Verifizierungsfehlern angehörte wie der historische Wormhole-Brücken-Hack und die Angriffe auf die Nomad-Brücke.
- Exploits gegen Cross-Chain-Brücken haben im Jahr 2026 bereits Verluste von mehr als 328 Mio. US-Dollar verursacht.
Am 18. Mai entwendete ein Angreifer etwa 11,5 Millionen US-Dollar von der Verus-Ethereum-Brücke mithilfe eines gefälschten Merkle-Beweises. Dieses Ereignis fügt sich in die wachsende Zahl von Cross-Chain-Brücken-Exploits ein, die im Jahr 2026 allein 328,6 Millionen US-Dollar erreicht haben.
Die Verus-Ethereum-Brücke ist die neueste, die in einem Monat einen Exploit erlitten hat, der dort anzusetzen scheint, wo der rekordverdächtige April aufgehört hat.
Wie wurde Verus gehackt?
Die Blockchain-Sicherheitsfirma PeckShieldAlert berichtete, dass der Angreifer 103,6 tBTC, 1.625 ETH und 147.000 USDC aus dem Brückenvertrag extrahiert und die gestohlenen Token in 5.402,4 ETH im Wert von etwa 11,4 Millionen US-Dollar getauscht habe.
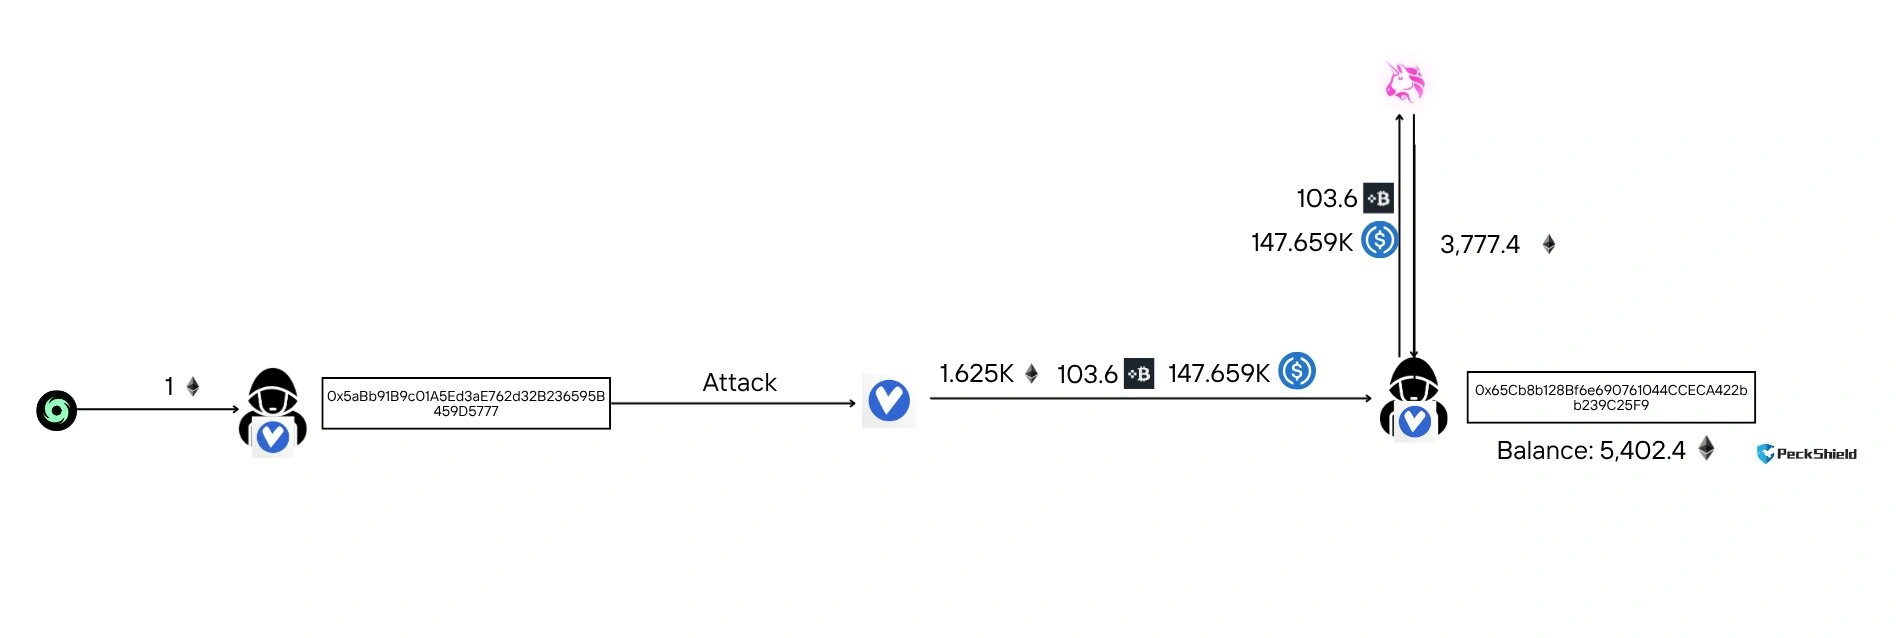
Laut PeckShieldAlert und Blockaid, die beide den Exploit unabhängig voneinander gemeldet haben, befinden sich die umgewandelten Gelder Berichten zufolge noch immer in einem einzigen Wallet unter der Adresse 0x65Cb8b128Bf6e690761044CCECA422bb239C25F9.
Blockaid identifizierte auch das extern gehaltene Konto des Angreifers und veröffentlichte den Transaktionshash des Exploits.
Wie funktionierte der Exploit?
Blockaid teilte einen Thread auf X mit, in dem es hieß, dass der Angriff auf dieselbe Schwachstellenklasse zurückzuführen sei, die hinter zwei der berüchtigtsten Brücken-Hacks in der Krypto-Welt stand: dem 320-Millionen-$-Vorfall bei Wormhole und dem 190-Millionen-$-Abfluss bei Nomad, beide im Jahr 2022.
Angreifer-EOA: 0x5aBb91B9c01A5Ed3aE762d32B236595B459D5777
Drainer-Wallet (hält noch immer die Gelder): 0x65Cb8b128Bf6e690761044CCECA422bb239C25F9Exploit-Tx: https://t.co/OqBh2alXGc
Brückenvertrag: https://t.co/EN3LkDfId9— Blockaid (@blockaid_) Mai 18, 2026
Laut Blockaid hat die Verus-Brücke notariell bestätigte Zustands-Wurzeln korrekt verifiziert, einschließlich kryptografisch gültiger Signaturen von 8 von 15 Notaren. Die Schwäche lag jedoch darin, was die Brücke nach diesem Verifizierungsschritt nicht überprüft hat.
Cos, der Gründer der Blockchain-Sicherheitsfirma SlowMist und bekannt als @evilcos auf X, erklärte, „Die Ursache des Hacks könnte sein, dass der Angreifer einen gefälschten Merkle-Beweis konstruiert hat, der die Verifizierung der Verus-Ethereum-Brücke (nicht quelloffen) bestanden hat, wodurch sie die Gelder (ETH/tBTC/USDC) mühlos abheben konnten.“ Cos fügte hinzu, dass „spezifische Details weiterer Verifizierung bedürfen.“
Verus führte zwei Tage vor dem Hack einen Notfall-Patch durch
Laut CoinXtreme, hatte Verus zwei Tage vor dem Vorfall eine von ihr als „dringend und obligatorisch“ bezeichnete Notfall-Update-Version 1.2.14-2 bereitgestellt.
Das Update wurde als Behebung einer Schwachstelle beschrieben; es ist jedoch noch nicht klar, ob das gepatchte Problem und die ausgenutzte Schwachstelle zusammenhängen, da Verus bis zum Zeitpunkt der Berichterstattung nicht öffentlich zum Vorfall Stellung genommen hat.
Brücken-Exploits übersteigen in diesem Jahr 328 Millionen
Acht große brückenbezogene Exploits sind in diesem Jahr bereits aufgetreten, wobei die Verus-Brücke die neueste ist, laut PeckShieldAlert. Der kumulierte Schaden liegt bei rund 328,6 Millionen US-Dollar.
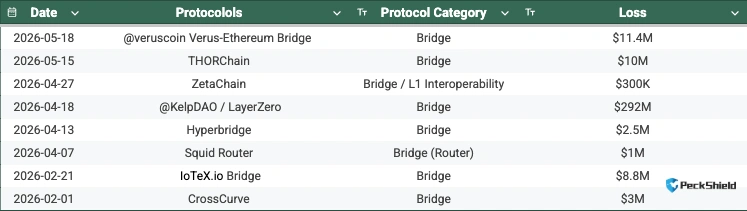
Dies fügt sich in ein Muster ein, das die Cross-Chain-Infrastruktur seit den großen Exploits bei Brücken wie Wormhole und Nomad vor vier Jahren heimgesucht hat.
Kritiker weisen weiterhin darauf hin, dass Brücken aufgrund ihrer hohen Wertigkeit attraktive Ziele bleiben, da sie große Pools gesperrter Vermögenswerte verwalten, und ein einziger Verifizierungsfehler den gesamten Pool freischalten kann.
Der DeFi-Bereich war im Allgemeinen Angriffen ausgesetzt, wobei groß- und kleinskalige Angriffe von April bis Mai andauerten. Cryptopolitan berichtete über bemerkenswerte Exploits, die im Mai aufgetreten sind, darunter Angriffe gegen Ink Finance und Renegade die zusammen 349.000 $ kosteten, sowie ein Kompromittieren eines privaten Schlüssels bei Syndicate Labs, das zum Verlust von 18,5 Millionen SYND-Token führte.
VRSC, das native Token des Verus-Netzwerks, wurde laut CoinMarketCap-Daten zum Zeitpunkt des Exploits zu einem Preis von etwa 0,75 $ mit einer Marktkapitalisierung von über 60 Millionen US-Dollar gehandelt.
Wenn Sie dies lesen, sind Sie bereits einen Schritt voraus. Bleiben Sie mit unserem Newsletter auf dem Laufenden.
Häufig gestellte Fragen
Wie hoch war der Schaden beim Verus-Brücken-Hack?
Der Angreifer zog 103,6 tBTC, 1.625 ETH und 147.000 USDC ab und konvertierte die gestohlenen Vermögenswerte in 5.402,4 ETH im Wert von etwa 11,4 Millionen US-Dollar.
Was verursachte den Verus-Brücken-Exploit?
Blockaid klassifizierte die Ursache als eine Lücke zwischen der Verifizierung der Proof auf der Quellschnittstelle und der Bindung des Werts auf der Zielschnittstelle – dieselbe Schwachstellenklasse, die die Brücken-Hacks von Wormhole und Nomad im Jahr 2022 ermöglichte. Der Sicherheitsforscher Cos bewertete, dass der Angreifer einen Merkle-Proof gefälscht hat, der die Validierungsprüfungen der Brücke bestanden hat.
Wie viel haben Brücken-Exploits in 2026 gekostet?
PeckShieldAlert berichtete, dass acht große brückenbezogene Exploits bis Mitte Mai 2026 zu kumulierten Verlusten von 328,6 Millionen US-Dollar über Cross-Chain-Protokolle hinweg geführt haben.
Haftungsausschluss. Die bereitgestellten Informationen stellen keine Anlageberatung dar. Cryptopolitan.com übernimmt keine Haftung für Investitionen, die auf den auf dieser Seite bereitgestellten Informationen basieren. Wir empfehlen dringend, vor der Entscheidung für eine Anlage unabhängige Recherchen durchzuführen und/oder sich mit einem qualifizierten Fachmann beraten zu lassen.

Hannah Collymore
Hannah ist Autorin und Redakteurin mit fast einem Jahrzehnt Erfahrung im Bloggen und in der Berichterstattung über Events im Krypto-Bereich. Bei Cryptopolitan arbeitet sie an der News-Seite und berichtet sowie analysiert die neuesten Entwicklungen in den Bereichen DeFi, RWA, Krypto-Regulierung, KI und Zukunftstechnologien. Sie hat ihr Studium an der Arcadia University mit einem Abschluss in Betriebswirtschaft abgeschlossen.









